گزارش ها

چگونه یک گذرواژه مستحکم، اما به یادماندنی داشته باشیم ؟

یک گذرواژه غیر مستحکم می تواند کاربر و حتی سازمانی که کاربر در آن مشغول به کار است را صرف نظر از تدابیر امنیتی در نظر گرفته شده اسیر مهاجمان سایبری کند. اما واقعیت آن است که با اندکی خلاقیت و دنبال کردن مراحل ذکر شده در این مقاله می توان گذرواژه هایی به یاد ماندنی و در عین حال مستحکم ایجاد کرد.
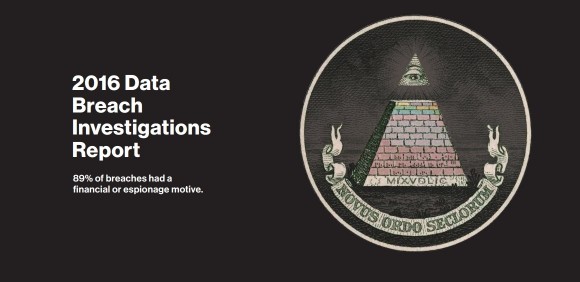
گزارش سالانه Verizon از نشت داده ها

شرکت Verizon نهمین گزارش سالانه خود را از نشت داده ها منتشر کرد. در این گزارش به مهمترین عوامل دخیل در نشت داده ها و وقوع حوادث امنیتی در 82 کشور در سال گذشته میلادی پرداخته شده است.

آینده باج افزارها: رمزکنندگان کرم صفت

شرکت Cisco مقاله ای را منتشر کرده و در آن پس از اشاره به تاریخچه و بررسی روند صعودی انتشار باج افزارها به تحلیل نسل بعدی این نوع بدافزارها پرداخته است. نسلی که در این مقاله از آنها با عنوان Cryptoworm یاد می شود.

روش‌های بیومتریک، آینده اصالت‌سنجی دیجیتال

پیش‌بینی می‌شود استفاده از فناوری‌های هویت‌سنجی از طریق روش‌های بیومتریک در طی 5 سال آینده افزایش قابل توجهی یابند. همچنین انتظار می‌رود هویت‌سنجی با بررسی چهره که در حال حاضر عمدتاً در سیستم‌های امنیتی و مانیتورینگ استفاده می‌شود بتدریج وارد بخش‌های دیگر همچون سیستم‌های پرداخت هوشمند شود.

سوءاستفاده نفوذگران از گواهی رایگان Let’s Encrypt

گروهی از مهاجمان سایبری با نفوذ به یک دامنه مجاز اقدام به راه اندازی یک زیردامنه مخرب با گواهی دیجیتال رایگان Let’s Encrypt کرده اند که در نتیجه آن تمامی ترافیک های میان کاربر و زیردامنه مربوطه رمز شده است.

افزایش شمار حملات DDoS در سه ماهه سوم 2015

در حالی که در سه ماهه سوم سال 2015 میلادی، قدرت حملات توزیع شده برای از کاراندازی سرویس (DDoS) کاهش داشته اما تعداد آنها افزایش قابل توجهی یافته است. موضوعی که می تواند زنگ خطری برای برای صاحبان شرکت ها و سایت های کوچک باشد.

باج افزارها به کجا می روند؟

گردانندگان باج افزارها که در ابتدا کاربران خانگی را هدف قرار می دادند، به مرور به کسب و کارها و سازمان های بزرگ روی آوردند و در ازای بازگرداندن فایل هایی، به مراتب با ارزش تر، مبالغ اخاذی را افزایش دادند.

چگونه یک گذرواژه مستحکم، اما به یادماندنی داشته باشیم ؟

یک گذرواژه غیر مستحکم می تواند کاربر و حتی سازمانی که کاربر در آن مشغول به کار است را صرف نظر از تدابیر امنیتی در نظر گرفته شده اسیر مهاجمان سایبری کند. اما واقعیت آن است که با اندکی خلاقیت و دنبال کردن مراحل ذکر شده در این مقاله می توان گذرواژه هایی به یاد ماندنی و در عین حال مستحکم ایجاد کرد.
گزارش سالانه Verizon از نشت داده ها

شرکت Verizon نهمین گزارش سالانه خود را از نشت داده ها منتشر کرد. در این گزارش به مهمترین عوامل دخیل در نشت داده ها و وقوع حوادث امنیتی در 82 کشور در سال گذشته میلادی پرداخته شده است.

آینده باج افزارها: رمزکنندگان کرم صفت

شرکت Cisco مقاله ای را منتشر کرده و در آن پس از اشاره به تاریخچه و بررسی روند صعودی انتشار باج افزارها به تحلیل نسل بعدی این نوع بدافزارها پرداخته است. نسلی که در این مقاله از آنها با عنوان Cryptoworm یاد می شود.

روش‌های بیومتریک، آینده اصالت‌سنجی دیجیتال

پیش‌بینی می‌شود استفاده از فناوری‌های هویت‌سنجی از طریق روش‌های بیومتریک در طی 5 سال آینده افزایش قابل توجهی یابند. همچنین انتظار می‌رود هویت‌سنجی با بررسی چهره که در حال حاضر عمدتاً در سیستم‌های امنیتی و مانیتورینگ استفاده می‌شود بتدریج وارد بخش‌های دیگر همچون سیستم‌های پرداخت هوشمند شود.

افزایش سهم حملات DDoS در عوامل مؤثر بر اختلال در مراکز داده ها

نتیجه یک بررسی نشان می دهد که هر چند سهم بسیاری از عوامل مؤثر بر بروز اختلال در مراکز داده ها، نسبت به سال های 2010 و 2013، روندی نزولی داشته اما سهم حملات DDoS در این بازه زمانی بطور قابل توجهی افزایش یافته است.

سوءاستفاده نفوذگران از گواهی رایگان Let’s Encrypt

گروهی از مهاجمان سایبری با نفوذ به یک دامنه مجاز اقدام به راه اندازی یک زیردامنه مخرب با گواهی دیجیتال رایگان Let’s Encrypt کرده اند که در نتیجه آن تمامی ترافیک های میان کاربر و زیردامنه مربوطه رمز شده است.

افزایش شمار حملات DDoS در سه ماهه سوم 2015

در حالی که در سه ماهه سوم سال 2015 میلادی، قدرت حملات توزیع شده برای از کاراندازی سرویس (DDoS) کاهش داشته اما تعداد آنها افزایش قابل توجهی یافته است. موضوعی که می تواند زنگ خطری برای برای صاحبان شرکت ها و سایت های کوچک باشد.

باج افزارها به کجا می روند؟

گردانندگان باج افزارها که در ابتدا کاربران خانگی را هدف قرار می دادند، به مرور به کسب و کارها و سازمان های بزرگ روی آوردند و در ازای بازگرداندن فایل هایی، به مراتب با ارزش تر، مبالغ اخاذی را افزایش دادند.