اصلاحیههای امنیتی شهریور ۱۴۰۵
در شهریور ۱۴۰۵، مایکروسافت، سیسکو، فورتینت، بیتدیفندر، کسپرسکی، ویامور، سیتریکس، ویم، گوگل، موزیلا و اسایپی اقدام به عرضه بهروزرسانی برای ترمیم آسیبپذیریهای امنیتی در برخی محصولات خود کردند.

در شهریور ۱۴۰۵، مایکروسافت، سیسکو، فورتینت، بیتدیفندر، کسپرسکی، ویامور، سیتریکس، ویم، گوگل، موزیلا و اسایپی اقدام به عرضه بهروزرسانی برای ترمیم آسیبپذیریهای امنیتی در برخی محصولات خود کردند.
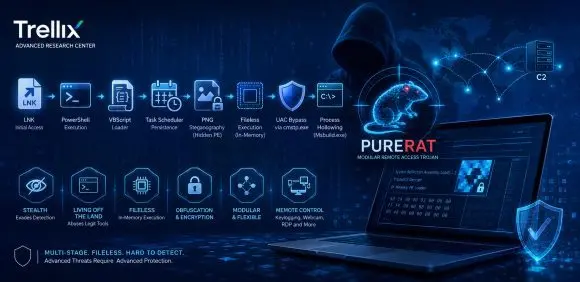
شرکت ترلیکس از شناسایی یک زنجیره حمله چندمرحلهای خبر داده است که در آن بدافزار PureRAT با ترکیب استگانوگرافی، اجرای بدون فایل، دور زدن UAC و تکنیک Process Hollowing تلاش میکند از شناسایی و تحلیل امنیتی فرار کند.
شرکت ترلیکس در پژوهشی فعالیت مجرمان سایبری در حوزه هوش مصنوعی را در انجمنهای زیرزمینی و کانالهای ارتباطی مجرمان بررسی کرده است. یافتههای ترلیکس نشان میدهد مجرمان سایبری دیگر فقط درباره کاربردهای آینده هوش مصنوعی صحبت نمیکنند. آنها اکنون ابزارها و خدمات مبتنی بر AI را تبلیغ، خریدوفروش و در عملیات واقعی استفاده میکنند.

هوش مصنوعی در امنیت سایبری سرعت کشف آسیبپذیریها و انجام تستهای امنیتی را افزایش داده است. ابزارهای مبتنی بر AI میتوانند کد را سریع بررسی کنند، سطح حمله را تحلیل کنند، Payload بسازند و کارهای تکراری را انجام دهند. با این حال، یک اصل مهم در امنیت تهاجمی همچنان پابرجاست: پیدا کردن یک باگ با اثبات آن تفاوت دارد.
موسسه SANS در مقالهای درباره نقش AI در امنیت تهاجمی، روی همین تفاوت تمرکز میکند. این مقاله توضیح میدهد که هوش مصنوعی میتواند کشف آسیبپذیریها را سریعتر کند، اما متخصص امنیت باید هر یافته را در محیط واقعی آزمایش کند. تیم امنیتی نیز باید شواهد کافی برای اثبات آسیبپذیری، امکان بهرهبرداری و اثر آن جمعآوری کند.

گزارش امنیت سایبری ۲۰۲۶ بیتدیفندر نشان میدهد سازمانها با وجود شناخت بهتر تهدیدات، هنوز در مدیریت Shadow AI، کاهش سطح حمله، مقابله با حملات LOTL و گزارشدهی رخدادهای امنیتی با چالش روبهرو هستند.

شرکت بیتدیفندر در یک مقاله تحقیقاتی، سه تکنیک جدید برای سوءاستفاده از قابلیت Bind Link در Windows معرفی کرده است؛ تکنیکهایی که میتوانند امکان دور زدن برخی سازوکارهای امنیتی، از جمله راهکارهای EDR را برای مهاجمان فراهم کنند.
گزارش Verizon DBIR 2026 نشان میدهد مرورگر به میدان اصلی حملات سایبری تبدیل شده است؛ Shadow AI، فیشینگ و سرقت اطلاعات تهدیدات اصلی هستند.
آنچه سازمانها را در برابر تهدیدات آینده مقاوم میکند، داشتن یک استراتژی امنیت سایبری منعطف، هوشمند و آیندهنگر است. شرکت سوفوس بهعنوان یکی از پیشگامان جهانی حوزه امنیت سایبری، در تازهترین تحلیل خود پنج اصل بنیادین را برای ساخت آیندهای «Cyber-Resilient» یا تابآور در برابر حملات سایبری معرفی کرده است.
شرکت سوفوس در مقالهای تخصصی، به بررسی مجموعهای از کنترلهای امنیتی پرداخته که میتوانند نقش مهمی در کاهش ریسکهای سایبری و افزایش تابآوری سازمانها ایفا کنند.
با افزایش سرعت و پیچیدگی حملات سایبری، سازمانها بیش از هر زمان دیگری نیازمند بازنگری در رویکردهای امنیتی خود هستند. بر اساس مشاهدات شرکت سوفوس
در شهریور ۱۴۰۵، مایکروسافت، سیسکو، فورتینت، بیتدیفندر، کسپرسکی، ویامور، سیتریکس، ویم، گوگل، موزیلا و اسایپی اقدام به عرضه بهروزرسانی برای ترمیم آسیبپذیریهای امنیتی در برخی محصولات خود کردند.
شرکت ترلیکس از شناسایی یک زنجیره حمله چندمرحلهای خبر داده است که در آن بدافزار PureRAT با ترکیب استگانوگرافی، اجرای بدون فایل، دور زدن UAC و تکنیک Process Hollowing تلاش میکند از شناسایی و تحلیل امنیتی فرار کند.
شرکت ترلیکس در پژوهشی فعالیت مجرمان سایبری در حوزه هوش مصنوعی را در انجمنهای زیرزمینی و کانالهای ارتباطی مجرمان بررسی کرده است. یافتههای ترلیکس نشان میدهد مجرمان سایبری دیگر فقط درباره کاربردهای آینده هوش مصنوعی صحبت نمیکنند. آنها اکنون ابزارها و خدمات مبتنی بر AI را تبلیغ، خریدوفروش و در عملیات واقعی استفاده میکنند.
هوش مصنوعی در امنیت سایبری سرعت کشف آسیبپذیریها و انجام تستهای امنیتی را افزایش داده است. ابزارهای مبتنی بر AI میتوانند کد را سریع بررسی کنند، سطح حمله را تحلیل کنند، Payload بسازند و کارهای تکراری را انجام دهند. با این حال، یک اصل مهم در امنیت تهاجمی همچنان پابرجاست: پیدا کردن یک باگ با اثبات آن تفاوت دارد.
موسسه SANS در مقالهای درباره نقش AI در امنیت تهاجمی، روی همین تفاوت تمرکز میکند. این مقاله توضیح میدهد که هوش مصنوعی میتواند کشف آسیبپذیریها را سریعتر کند، اما متخصص امنیت باید هر یافته را در محیط واقعی آزمایش کند. تیم امنیتی نیز باید شواهد کافی برای اثبات آسیبپذیری، امکان بهرهبرداری و اثر آن جمعآوری کند.
گزارش امنیت سایبری ۲۰۲۶ بیتدیفندر نشان میدهد سازمانها با وجود شناخت بهتر تهدیدات، هنوز در مدیریت Shadow AI، کاهش سطح حمله، مقابله با حملات LOTL و گزارشدهی رخدادهای امنیتی با چالش روبهرو هستند.
شرکت بیتدیفندر در یک مقاله تحقیقاتی، سه تکنیک جدید برای سوءاستفاده از قابلیت Bind Link در Windows معرفی کرده است؛ تکنیکهایی که میتوانند امکان دور زدن برخی سازوکارهای امنیتی، از جمله راهکارهای EDR را برای مهاجمان فراهم کنند.
گزارش Verizon DBIR 2026 نشان میدهد مرورگر به میدان اصلی حملات سایبری تبدیل شده است؛ Shadow AI، فیشینگ و سرقت اطلاعات تهدیدات اصلی هستند.
آنچه سازمانها را در برابر تهدیدات آینده مقاوم میکند، داشتن یک استراتژی امنیت سایبری منعطف، هوشمند و آیندهنگر است. شرکت سوفوس بهعنوان یکی از پیشگامان جهانی حوزه امنیت سایبری، در تازهترین تحلیل خود پنج اصل بنیادین را برای ساخت آیندهای «Cyber-Resilient» یا تابآور در برابر حملات سایبری معرفی کرده است.
شرکت سوفوس در مقالهای تخصصی، به بررسی مجموعهای از کنترلهای امنیتی پرداخته که میتوانند نقش مهمی در کاهش ریسکهای سایبری و افزایش تابآوری سازمانها ایفا کنند.
با افزایش سرعت و پیچیدگی حملات سایبری، سازمانها بیش از هر زمان دیگری نیازمند بازنگری در رویکردهای امنیتی خود هستند. بر اساس مشاهدات شرکت سوفوس