اصلاحیه امنیتی کسپرسکی برای آسیبپذیری CVE-2026-88941 در Network Agent
شرکت کسپرسکی با انتشار یک اطلاعیه امنیتی در تاریخ ۲۹ اکتبر ۲۰۲۶، از شناسایی و رفع آسیبپذیری با شناسه CVE-2026-88941 در ماژول Network Agent for Windows خبر داد.


شرکت کسپرسکی با انتشار یک اطلاعیه امنیتی در تاریخ ۲۹ اکتبر ۲۰۲۶، از شناسایی و رفع آسیبپذیری با شناسه CVE-2026-88941 در ماژول Network Agent for Windows خبر داد.
تیم توسعه PHP در ۲۶ اکتبر ۲۰۲۶ بستههای امنیتی جدیدی برای Windows منتشر کرد. این بستهها آسیبپذیری بحرانی CVE-2026-111497 را در کتابخانه Brotli برطرف میکنند. مهاجم میتواند در شرایط مشخص از این نقص برای تخریب حافظه و اجرای کد دلخواه استفاده کند.
این بهروزرسانی چند روز پس از انتشار اصلاحیههای امنیتی مربوط به آسیبپذیریهای PHP2Shell ارائه شد.
در مهر ۱۴۰۵، شرکتهای مایکروسافت، سیسکو، فورتینت، ترلیکس، کسپرسکی، سیتریکس، ویم، اسپلانک و اسایپی و تیم توسعه PHP اقدام به عرضه بهروزرسانی برای ترمیم آسیبپذیریهای امنیتی در برخی محصولات خود کردند.
سهشنبه، ۲۱ مهر ۱۴۰۵، شرکت مایکروسافت مجموعهاصلاحیههای موسوم به Patch Tuesday را برای ماه میلادی اکتبر منتشر کرد. گزارش استخراجشده از Microsoft Security Update Guide شامل ۱۴۰۹ شناسه یکتای آسیبپذیری CVE و دو اطلاعیه امنیتی با شناسه ADV است و علاوه بر موارد تازه، بهروزرسانی اطلاعات دو آسیبپذیری ماههای گذشته را نیز در بر میگیرد. در این گزارش، ۷۸ آسیبپذیری «بحرانی» ثبت شده و بهرهبرداری از یک نقص امنیتی در مؤلفه Windows Shell تأیید شده است.
آسیبپذیری CVE-2026-107181 در نسخههای قدیمی Telegram Desktop به مهاجمان اجازه میدهد با سوءاستفاده از پیوندهای دستکاریشده، فایلهای نشست کاربران را استخراج کنند و کنترل حساب آنها را به دست بگیرند.
شرکت اسپلانک در ۷ اکتبر ۲۰۲۶، توصیهنامه امنیتی SVD-2026-1001 را منتشر کرد. این شرکت با انتشار بهروزرسانیهای جدید، چندین آسیبپذیری امنیتی را در نرمافزار Splunk Enterprise برطرف کرد. این مجموعه شامل یک نقص بحرانی با شناسه CVE-2026-76268 و امتیاز ۹.۸ و یک آسیبپذیری با شدت بالا با شناسه CVE-2026-76266 و امتیاز ۷.۷ است.
شرکت اپل با انتشار بهروزرسانیهای امنیتی جدید، یک آسیبپذیری روز-صفر در مؤلفه CoreGraphics را برطرف کرد که به گفته این شرکت، احتمالاً در یک حمله بسیار پیچیده و هدفمند علیه افراد مشخص مورد بهرهجویی قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-86950، از نوع نوشتن خارج از محدوده حافظه است و میتواند هنگام پردازش یک فایل دستکاریشده و مخرب، به اجرای کد دلخواه منجر شود.
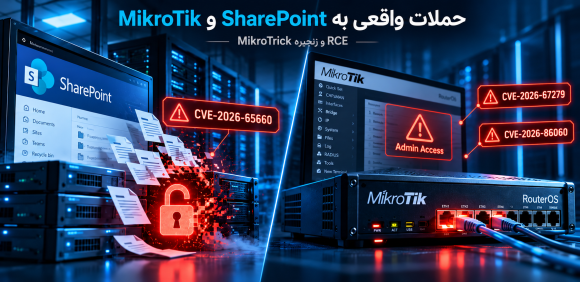
دو آسیبپذیری امنیتی در Microsoft SharePoint و MikroTik RouterOS در حملات واقعی مورد سوءاستفاده قرار گرفتهاند. یکی از این نقصها میتواند به اجرای کد از راه دور (RCE) منجر شود. نقص دیگر نیز در ترکیب با یک آسیبپذیری دیگر، امکان دسترسی مدیریتی کامل و بدون نیاز به گذرواژه به روترهای آسیبپذیر را فراهم میکند.
برخی منابع امنیت سایبری از شناسایی سوءاستفاده فعال از سه آسیبپذیری امنیتی در Linux Kernel خبر دادهاند؛ آسیبپذیریهایی که بخشهایی مانند رابط سوکتهای رمزنگاری، زیرسیستم شبکه و مسیر دریافت TLS در هسته Linux را تحت تأثیر قرار میدهند.
با توجه به گزارش سوءاستفاده فعال در دنیای واقعی، سازمانها باید این آسیبپذیریها را در فرآیند مدیریت آسیبپذیری خود با اولویت بالا بررسی کرده و علاوه بر نصب وصلههای امنیتی، وضعیت سیستمهای آسیبپذیر را از منظر احتمال وقوع سوءاستفاده پیشین نیز ارزیابی کنند.
برخی نهادهای امنیتی درباره ادامه حملات به آسیبپذیری VMware vCenter هشدار دادهاند. این آسیبپذیری با شناسه CVE-2026-59310 شناخته میشود. گزارشها نشان میدهند گروههای باجافزاری نیز به جمع مهاجمانی پیوستهاند که از این نقص امنیتی سوءاستفاده میکنند. مهاجم میتواند بدون احراز هویت از این نقص برای اجرای کد دلخواه استفاده کند.
شرکت کسپرسکی با انتشار یک اطلاعیه امنیتی در تاریخ ۲۹ اکتبر ۲۰۲۶، از شناسایی و رفع آسیبپذیری با شناسه CVE-2026-88941 در ماژول Network Agent for Windows خبر داد.
تیم توسعه PHP در ۲۶ اکتبر ۲۰۲۶ بستههای امنیتی جدیدی برای Windows منتشر کرد. این بستهها آسیبپذیری بحرانی CVE-2026-111497 را در کتابخانه Brotli برطرف میکنند. مهاجم میتواند در شرایط مشخص از این نقص برای تخریب حافظه و اجرای کد دلخواه استفاده کند.
این بهروزرسانی چند روز پس از انتشار اصلاحیههای امنیتی مربوط به آسیبپذیریهای PHP2Shell ارائه شد.
در مهر ۱۴۰۵، شرکتهای مایکروسافت، سیسکو، فورتینت، ترلیکس، کسپرسکی، سیتریکس، ویم، اسپلانک و اسایپی و تیم توسعه PHP اقدام به عرضه بهروزرسانی برای ترمیم آسیبپذیریهای امنیتی در برخی محصولات خود کردند.
سهشنبه، ۲۱ مهر ۱۴۰۵، شرکت مایکروسافت مجموعهاصلاحیههای موسوم به Patch Tuesday را برای ماه میلادی اکتبر منتشر کرد. گزارش استخراجشده از Microsoft Security Update Guide شامل ۱۴۰۹ شناسه یکتای آسیبپذیری CVE و دو اطلاعیه امنیتی با شناسه ADV است و علاوه بر موارد تازه، بهروزرسانی اطلاعات دو آسیبپذیری ماههای گذشته را نیز در بر میگیرد. در این گزارش، ۷۸ آسیبپذیری «بحرانی» ثبت شده و بهرهبرداری از یک نقص امنیتی در مؤلفه Windows Shell تأیید شده است.
آسیبپذیری CVE-2026-107181 در نسخههای قدیمی Telegram Desktop به مهاجمان اجازه میدهد با سوءاستفاده از پیوندهای دستکاریشده، فایلهای نشست کاربران را استخراج کنند و کنترل حساب آنها را به دست بگیرند.
شرکت اسپلانک در ۷ اکتبر ۲۰۲۶، توصیهنامه امنیتی SVD-2026-1001 را منتشر کرد. این شرکت با انتشار بهروزرسانیهای جدید، چندین آسیبپذیری امنیتی را در نرمافزار Splunk Enterprise برطرف کرد. این مجموعه شامل یک نقص بحرانی با شناسه CVE-2026-76268 و امتیاز ۹.۸ و یک آسیبپذیری با شدت بالا با شناسه CVE-2026-76266 و امتیاز ۷.۷ است.
شرکت اپل با انتشار بهروزرسانیهای امنیتی جدید، یک آسیبپذیری روز-صفر در مؤلفه CoreGraphics را برطرف کرد که به گفته این شرکت، احتمالاً در یک حمله بسیار پیچیده و هدفمند علیه افراد مشخص مورد بهرهجویی قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-86950، از نوع نوشتن خارج از محدوده حافظه است و میتواند هنگام پردازش یک فایل دستکاریشده و مخرب، به اجرای کد دلخواه منجر شود.
دو آسیبپذیری امنیتی در Microsoft SharePoint و MikroTik RouterOS در حملات واقعی مورد سوءاستفاده قرار گرفتهاند. یکی از این نقصها میتواند به اجرای کد از راه دور (RCE) منجر شود. نقص دیگر نیز در ترکیب با یک آسیبپذیری دیگر، امکان دسترسی مدیریتی کامل و بدون نیاز به گذرواژه به روترهای آسیبپذیر را فراهم میکند.
برخی منابع امنیت سایبری از شناسایی سوءاستفاده فعال از سه آسیبپذیری امنیتی در Linux Kernel خبر دادهاند؛ آسیبپذیریهایی که بخشهایی مانند رابط سوکتهای رمزنگاری، زیرسیستم شبکه و مسیر دریافت TLS در هسته Linux را تحت تأثیر قرار میدهند.
با توجه به گزارش سوءاستفاده فعال در دنیای واقعی، سازمانها باید این آسیبپذیریها را در فرآیند مدیریت آسیبپذیری خود با اولویت بالا بررسی کرده و علاوه بر نصب وصلههای امنیتی، وضعیت سیستمهای آسیبپذیر را از منظر احتمال وقوع سوءاستفاده پیشین نیز ارزیابی کنند.
برخی نهادهای امنیتی درباره ادامه حملات به آسیبپذیری VMware vCenter هشدار دادهاند. این آسیبپذیری با شناسه CVE-2026-59310 شناخته میشود. گزارشها نشان میدهند گروههای باجافزاری نیز به جمع مهاجمانی پیوستهاند که از این نقص امنیتی سوءاستفاده میکنند. مهاجم میتواند بدون احراز هویت از این نقص برای اجرای کد دلخواه استفاده کند.