کشف و سوءاستفاده از آسیب‌پذیری روز صفر در VMware vCenter؛ دسترسی مدیریتی بدون احراز هویت
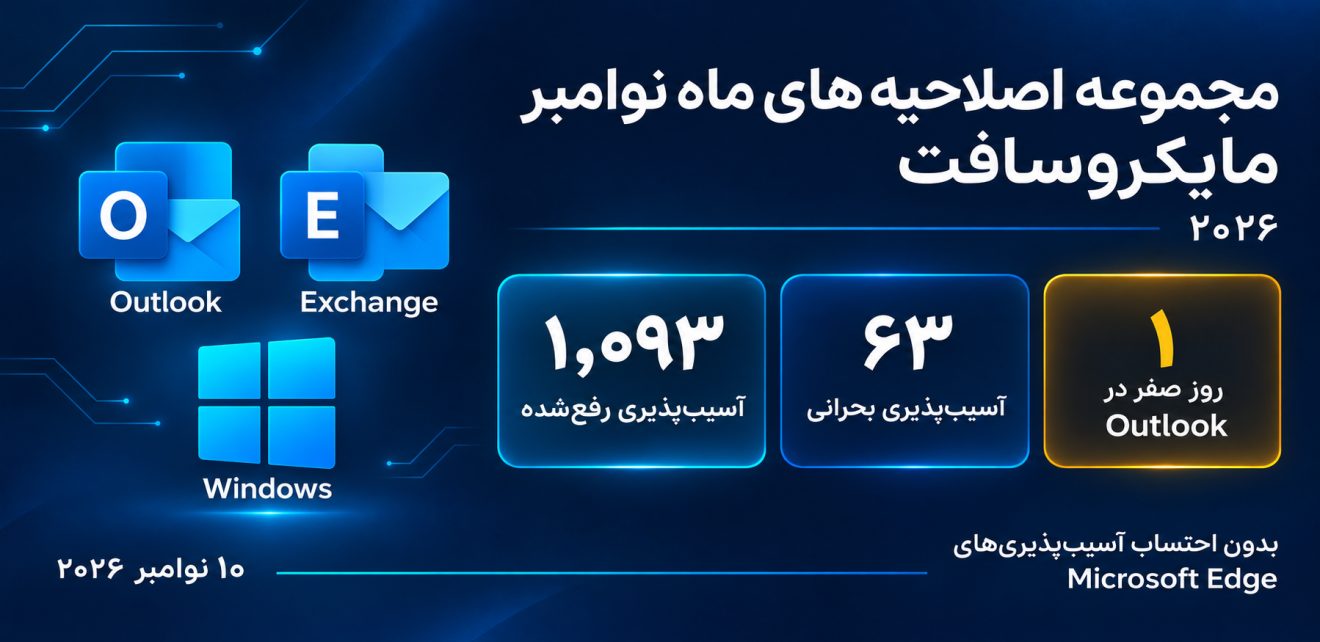
اصلاحیه‌های امنیتی آبان ۱۴۰۵
انتشار GravityZone Control Center 6.47.1-4
ایمن‌سازی شبکه در عصر هوش مصنوعی؛ رویکرد نوین سوفوس به امنیت، عملکرد و دفاع یکپارچه
انتشار به‌روزرسانی امنیتی برای محصولات سازمانی کسپرسکی

عضویت در کانال تلگرام شبکه گستر و اطلاع از جدیترین اخبار و آموزش های امنیتی

هشدارها و رویدادهای امنیتی

آسیب پذیری ها و اصلاحیه ها

کشف و سوءاستفاده از آسیب‌پذیری روز صفر در VMware vCenter؛ دسترسی مدیریتی بدون احراز هویت

شرکت برودکام با انتشار یک به‌روزرسانی امنیتی اضطراری، آسیب‌پذیری بحرانی جدیدی را در VMware vCenter Server برطرف کرده است که امکان دور زدن سازوکار احراز هویت و دستیابی به سطح دسترسی مدیریتی را برای مهاجمان فراهم می‌کند. اهمیت این آسیب‌پذیری زمانی دوچندان می‌شود که حداقل یک گروه سایبری از این ضعف امنیتی از اوایل سپتامبر ۲۰۲۶ و پیش از انتشار وصله رسمی، ...

وصله آسیب‌پذیری روز صفر CVE-2026-125350 در مرورگر Chrome

شرکت گوگل با انتشار به‌روزرسانی اضطراری برای مرورگر Chrome، یک آسیب‌پذیری امنیتی با شدت بالا را که پیش از انتشار وصله در حملات سایبری مورد ...

اصلاحیه امنیتی کسپرسکی برای آسیب‌پذیری CVE-2026-88941 در Network Agent

شرکت کسپرسکی با انتشار یک اطلاعیه امنیتی در تاریخ ۲۹ اکتبر ۲۰۲۶، از شناسایی و رفع آسیب‌پذیری با شناسه CVE-2026-88941 در ماژول Network Agent for ...

گزارش ها

اصلاحیه‌های امنیتی آبان ۱۴۰۵

اصلاحیه‌های امنیتی آبان ۱۴۰۵

در آبان ۱۴۰۵، شرکت‌های مایکروسافت، سیسکو، فورتی‌نت، ترلیکس، بیت‌دیفندر، کسپرسکی، سیتریکس، برودکام، ویم، اسپلانک و اس‌ای‌پی اقدام به عرضه به‌روزرسانی برای ترمیم آسیب‌پذیری‌های امنیتی در ...

نفوذ به تجهیزات Check Point با آسیب‌پذیری PHP2Shell؛ تخریب سرورهای VMware ESXi

گزارش جدید واحد تحقیقاتی Check Point Research از مجموعه‌ای از حملات سایبری پرده برداشته است که در آن‌ها مهاجمان با سوءاستفاده از آسیب‌پذیری‌های بحرانی در ...

گزارش تهدیدات سایبری ترلیکس در نوامبر ۲۰۲۶؛ تحلیل تخصصی

مرور تخصصی گزارش تهدیدات سایبری Trellix در نوامبر ۲۰۲۶؛ از گسترش باج‌افزار و حملات خودکار تا افشای اعتبارنامه‌ها و اولویت‌های دفاع سازمانی.