
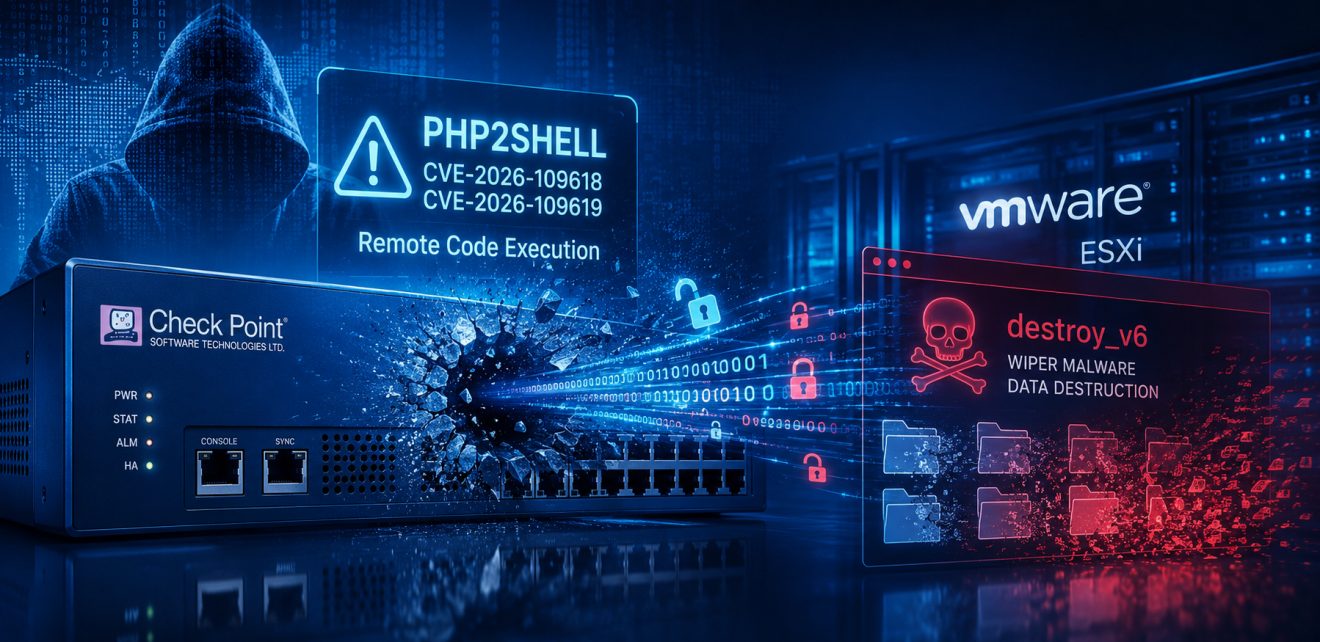
نفوذ به تجهیزات Check Point با آسیبپذیری PHP2Shell؛ تخریب سرورهای VMware ESXi
وقتی دروازهبان شبکه، خود، به نقطه ورود مهاجم تبدیل میشود؛ ماجرای نفوذ به Check Point و تخریب سرورهای VMware ESXi
یکی از مهمترین اصول در معماری امنیت اطلاعات این است که تجهیزات امنیتی نیز، مانند سایر اجزای زیرساخت فناوری اطلاعات، میتوانند به هدف حملات سایبری تبدیل شوند. با این حال، زمانی که یک تجهیز امنیتی به نقطه ورود مهاجم به شبکه تبدیل میشود، پیامدهای آن میتواند فراتر از یک آسیبپذیری نرمافزاری معمولی باشد.
گزارش جدید واحد تحقیقاتی Check Point Research از مجموعهای از حملات سایبری پرده برداشته است که در آنها مهاجمان با سوءاستفاده از آسیبپذیریهای بحرانی در تجهیزات امنیتی Check Point، ابتدا کنترل Gateway را به دست آورده و سپس با حرکت به داخل شبکه، به زیرساخت مجازیسازی VMware ESXi رسیدهاند.
آنچه این پرونده را از بسیاری از حملات مشابه متمایز میکند، صرفاً وجود یک آسیبپذیری در رابط وب نیست. بلکه زنجیرهای از ضعفهای امنیتی است که امکان اجرای کد از راه دور، ارتقای سطح دسترسی تا Root، ایجاد دسترسی ماندگار و در نهایت تخریب اطلاعات را فراهم کرده است.
در واقع، تجهیزی که باید یکی از لایههای اصلی محافظت از شبکه باشد، در این سناریو به نقطه آغاز نفوذ به زیرساخت سازمان تبدیل شده است.
PHP2Shell؛ آسیبپذیری بحرانی در درگاه دسترسی راه دور Check Point
نقطه آغاز این زنجیره حمله، درگاه Mobile Access در تجهیزات Check Point Security Gateway بود.
مهاجمان از دو آسیبپذیری امنیتی با شناسههای زیر سوءاستفاده کردند:
- CVE-2026-109618
- CVE-2026-109619
این دو آسیبپذیری با عنوان PHP2Shell معرفی شدهاند و امکان اجرای کد از راه دور (Remote Code Execution یا RCE) را در رابطهای وب آسیبپذیر فراهم میکنند.
اهمیت این موضوع در آن است که مهاجم برای آغاز حمله، نیازی به داشتن اعتبارنامه معتبر یا دسترسی قبلی به شبکه داخلی نداشت. قرار گرفتن سرویس آسیبپذیر در معرض اینترنت میتوانست امکان اجرای کد مخرب روی تجهیز را فراهم کند.
بر اساس گزارش منتشرشده، امتیاز شدت این آسیبپذیریها ۹.۲ از ۱۰ در مقیاس CVSS اعلام شده است؛ امتیازی که نشاندهنده سطح بالای خطر آنهاست.
نکته قابل تأمل این است که اصلاحیه امنیتی مربوط به PHP2Shell در تاریخ ۲۳ اکتبر منتشر شده بود، اما فعالیتهای مخرب مورد بررسی از ۳۰ اکتبر روی برخی تجهیزات وصلهنشده مشاهده شدند.
این فاصله زمانی، بار دیگر مسئله مدیریت آسیبپذیریها و اهمیت انتشار بهموقع اصلاحیههای امنیتی را مطرح میکند. با این حال، در این پرونده، مسئله فقط تأخیر در نصب وصله نیست. بلکه وجود مسیری برای اجرای کد از راه دور در یکی از حساسترین اجزای معماری امنیت شبکه است.
از اجرای کد تا کنترل کامل Gateway؛ زنجیره آسیبپذیریها چگونه تکمیل شد؟
وجود قابلیت اجرای کد از راه دور، بهتنهایی میتواند یک تهدید جدی برای تجهیزات متصل به اینترنت باشد؛ اما در این حمله، مهاجمان به همین سطح دسترسی اکتفا نکردند.
آنها از آسیبپذیری دیگری در سیستمعامل Gaia استفاده کردند تا سطح دسترسی خود را افزایش دهند و کنترل گستردهتری بر تجهیز به دست آورند.
این آسیبپذیری با شناسه CVE-2026-123039 شناخته میشود و در سرویس DynamicCLI قرار داشت. امتیاز CVSS آن ۷.۸ گزارش شده است.
ترکیب این آسیبپذیری با PHP2Shell، یک زنجیره نفوذ خطرناک ایجاد کرد:
-
اجرای کد از راه دور از طریق رابط Mobile Access.
-
دستیابی به دسترسی اولیه روی Security Gateway.
-
سوءاستفاده از DynamicCLI برای ارتقای سطح دسترسی.
-
دستیابی به سطح دسترسی Root و کنترل گستردهتر سیستم.
به این ترتیب، مهاجمان توانستند از یک ضعف در رابط دسترسی راه دور، به سطحی از دسترسی برسند که امکان دستکاری بخشهای مختلف سیستمعامل و ایجاد سازوکارهای ماندگاری را فراهم میکرد.
این موضوع یکی از مهمترین ابعاد فنی پرونده است: چند آسیبپذیری در بخشهای مختلف یک محصول، در کنار یکدیگر میتوانند اثری بهمراتب جدیتر از هر آسیبپذیری بهصورت مستقل داشته باشند.
استقرار Web Shell و Backdoor؛ نفوذی که بهسادگی پایان نمییابد
پس از دستیابی به دسترسی Root، مهاجمان برای حفظ ارتباط خود با تجهیزات آلوده، اقدام به استقرار چند مؤلفه مخرب کردند.
یکی از این مؤلفهها، مجموعهای از Web Shellها بود که در مسیرهای مرتبط با پورتال Mobile Access قرار گرفتند. این فایلها امکان اجرای دستورات از راه دور را برای مهاجمان فراهم میکردند.
در ادامه، یک درب پشتی با نام TSGA مستقر شد که با نام اجرایی CPconfigdaemon فعالیت میکرد.
این مؤلفه قابلیتهای متعددی در اختیار مهاجمان قرار میداد، از جمله:
-
اجرای دستورات روی سیستم آلوده.
-
ایجاد ارتباط تعاملی از راه دور.
-
انتقال فایل میان سیستم مهاجم و Gateway.
-
جمعآوری اطلاعات مربوط به پیکربندی سیستم.
-
حفظ دسترسی پس از نفوذ اولیه.
در کنار آن، مؤلفه دیگری با نام TSProxy نیز شناسایی شد که با تزریق کتابخانه به پردازشهای منتخب، امکان ایجاد ارتباطات شبکهای پنهان را فراهم میکرد.
اهمیت این مرحله در آن است که حتی اگر مسیر اولیه نفوذ شناسایی و مسدود شود، وجود Backdoor میتواند همچنان امکان دسترسی غیرمجاز را حفظ کند.
در نتیجه، مسئله صرفاً یک آسیبپذیری در رابط وب نیست. بلکه با مجموعهای از مؤلفههای مخرب روبهرو هستیم که امکان کنترل مستمر تجهیز را فراهم میکنند.
عبور از فایروال؛ حرکت جانبی مهاجمان به سمت زیرساخت VMware
شاید مهمترین بخش این حمله، مرحلهای باشد که در آن نفوذ از تجهیزات Check Point فراتر میرود و به زیرساخت داخلی سازمان میرسد.
پس از استقرار Backdoor، مهاجمان اقدام به شناسایی شبکه کردند تا سیستمها و سرویسهای قابل دسترس را پیدا کنند.
در این مرحله، ابزاری با نام gogo برای شناسایی شبکه مورد استفاده قرار گرفت.
پس از شناسایی زیرساخت، مهاجمان از طریق پروتکل SSH و با استفاده از حساب سرویس vpxuser به میزبانهای VMware ESXi دسترسی پیدا کردند.
این اتفاق از نظر معماری امنیت شبکه اهمیت زیادی دارد. زیرا نشان میدهد کنترل یک Gateway میتواند در شرایطی، زمینه دسترسی به بخشهایی از زیرساخت داخلی را فراهم کند که از نظر عملیاتی و تجاری اهمیت بسیار بالایی دارند.
سرورهای ESXi معمولاً میزبان تعداد زیادی ماشین مجازی هستند و اختلال در آنها میتواند چندین سرویس سازمانی را بهصورت همزمان تحت تأثیر قرار دهد.
بنابراین، نفوذ به یک تجهیز مرزی در این سناریو صرفاً به معنای دسترسی به یک دستگاه شبکه نبود؛ بلکه به نقطه شروع زنجیرهای تبدیل شد که در نهایت زیرساخت مجازیسازی را نیز در معرض خطر قرار داد.
destroy_v6؛ وقتی هدف حمله سرقت اطلاعات نیست، بلکه تخریب آنهاست
در مرحله نهایی، مهاجمان از بدافزاری با نام destroy_v6 برای تخریب اطلاعات روی میزبانهای VMware ESXi استفاده کردند.
بر اساس تحلیل ارائهشده در گزارش، destroy_v6 قابلیت پیمایش بازگشتی مسیرها و حذف فایلها را داشت. در حالت پیشفرض، این ابزار پیش از حذف فایلها تلاش میکرد اطلاعات آنها را با صفر بازنویسی کند.
این رفتار باعث میشود بازیابی اطلاعات، حتی با استفاده از برخی روشهای متداول بازیابی فایل، دشوارتر شود.
یکی دیگر از جزئیات قابل توجه، ایجاد فایلی با نام زیر در مسیرهای پردازششده بود:
DREAM_ANNEXATION.txt
این فایل حاوی پیامی با محتوای سیاسی بود.
نکته مهم این است که در این عملیات، شواهدی از درخواست پرداخت باج مشاهده نشد. بنابراین، ماهیت حمله به تخریب اطلاعات (Data Destruction) نزدیکتر بود تا یک عملیات باجافزاری معمولی.
این تفاوت از نظر تحلیل تهدید اهمیت زیادی دارد. زیرا در حملات Wiper، هدف اصلی لزوماً کسب درآمد نیست و ممکن است ایجاد اختلال گسترده، از بین بردن اطلاعات و مختلکردن فعالیت سازمان باشد.
چرا این حمله یک پرونده مهم در امنیت سایبری است؟
اهمیت این حمله را باید فراتر از آسیبپذیریهای کشفشده در یک محصول خاص بررسی کرد. این پرونده نمونهای از زنجیرهای است که در آن، ضعف امنیتی یک تجهیز مرزی میتواند به تهدیدی جدی برای کل زیرساخت فناوری اطلاعات تبدیل شود.
چند نکته این حمله را از منظر فنی قابل توجه میکند:
۱- شکست در یکی از حساسترین نقاط معماری امنیت: تجهیزی که وظیفه کنترل و محافظت از ترافیک ورودی و خروجی شبکه را بر عهده دارد، خود به نقطه ورود مهاجم تبدیل شده است.
۲- زنجیرهشدن آسیبپذیریها: ترکیب اجرای کد از راه دور با آسیبپذیری ارتقای سطح دسترسی، امکان دستیابی به کنترل گسترده Gateway را فراهم کرده است.
۳- تبدیل نفوذ اولیه به دسترسی ماندگار: استفاده از Web Shell و Backdoor نشان میدهد که مهاجمان به دنبال یک دسترسی موقت نبودهاند و برای حفظ حضور خود در سیستم نیز سازوکارهایی ایجاد کردهاند.
۴- عبور از مرز شبکه و رسیدن به زیرساخت حیاتی: دسترسی به VMware ESXi نشان میدهد که پیامدهای نفوذ به تجهیزات امنیتی میتواند مستقیماً ماشینهای مجازی و سرویسهای سازمانی را تحت تأثیر قرار دهد.
۵- تفاوت میان باجافزار و بدافزار تخریب اطلاعات: استفاده از Wiper بهجای یک باجافزار متداول، ماهیت تخریبی عملیات را برجسته میکند.
جمعبندی: وقتی نقطه دفاعی شبکه به نقطه شکست آن تبدیل میشود
پرونده PHP2Shell نشان میدهد که اعتبار و جایگاه یک محصول امنیتی، بهتنهایی تضمینی برای مصونیت آن در برابر حملات سایبری نیست.
در این عملیات، مجموعهای از آسیبپذیریها در تجهیزات Check Point، امکان اجرای کد از راه دور، دستیابی به دسترسی Root و ایجاد درب پشتی را فراهم کردند. مهاجمان نیز با استفاده از همین دسترسی، توانستند از مرز شبکه عبور کرده و به زیرساخت VMware ESXi برسند. جایی که عملیات تخریب اطلاعات با استفاده از بدافزار destroy_v6 انجام شد.
نکته قابل تأمل این پرونده، فاصله میان وظیفه مورد انتظار از یک محصول امنیتی و اتفاقی است که در عمل رخ داده است. محصولی که باید مانعی در برابر نفوذ باشد، در این سناریو به نقطه آغاز یک زنجیره حمله تبدیل شد. زنجیرهای که پیامد آن از کنترل یک Gateway فراتر رفت و زیرساخت مجازیسازی سازمانهای هدف را نیز در معرض تخریب قرار داد.
این پرونده بار دیگر نشان میدهد که در دنیای امنیت سایبری، هیچ محصولی صرفاً به دلیل قرارگرفتن در دسته تجهیزات امنیتی، از دایره تهدیدات خارج نیست.
منابع اصلی و تکمیلی
Check Point Research – PHP2Shell Exploitation on Check Point Gateway — منبع اصلی تحلیل فنی و زنجیره حمله.
Check Point Security Advisory — اطلاعات آسیبپذیریها و اصلاحیههای امنیتی.
Security Affairs – گزارش تکمیلی حمله.