
نفوذ به تجهیزات Check Point با آسیبپذیری PHP2Shell؛ تخریب سرورهای VMware ESXi
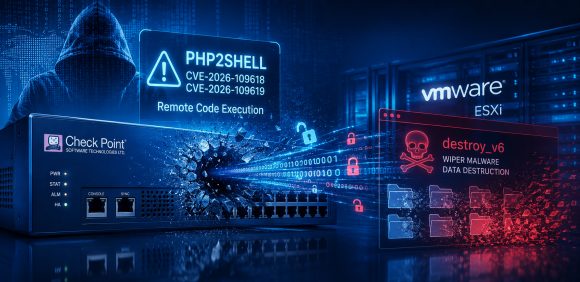
گزارش جدید واحد تحقیقاتی Check Point Research از مجموعهای از حملات سایبری پرده برداشته است که در آنها مهاجمان با سوءاستفاده از آسیبپذیریهای بحرانی در تجهیزات امنیتی Check Point، ابتدا کنترل Gateway را به دست آورده و سپس با حرکت به داخل شبکه، به زیرساخت مجازیسازی VMware ESXi رسیدهاند.
آنچه این پرونده را از بسیاری از حملات مشابه متمایز میکند، صرفاً وجود یک آسیبپذیری در رابط وب نیست؛ بلکه زنجیرهای از ضعفهای امنیتی است که امکان اجرای کد از راه دور، ارتقای سطح دسترسی تا Root، ایجاد دسترسی ماندگار و در نهایت تخریب اطلاعات را فراهم کرده است.
در واقع، تجهیزی که باید یکی از لایههای اصلی محافظت از شبکه باشد، در این سناریو به نقطه آغاز نفوذ به زیرساخت سازمان تبدیل شده است.