
انتشار بهروزرسانی امنیتی PHP برای Windows؛ رفع آسیبپذیری بحرانی Brotli
تیم توسعه PHP در ۲۶ اکتبر ۲۰۲۶ بستههای امنیتی جدیدی برای Windows منتشر کرد. این بستهها آسیبپذیری بحرانی CVE-2026-111497 را در کتابخانه Brotli برطرف میکنند. مهاجم میتواند در شرایط مشخص از این نقص برای تخریب حافظه و اجرای کد دلخواه استفاده کند.
این بهروزرسانی چند روز پس از انتشار اصلاحیههای امنیتی مربوط به آسیبپذیریهای PHP2Shell ارائه شد. مدیران سرور و کارشناسان امنیت سایبری باید نسخه PHP، وابستگیهای نرمافزاری و تنظیمات برنامههای تحت وب را بررسی کنند.
جزئیات آسیبپذیری CVE-2026-111497
کتابخانه Brotli وظیفه فشردهسازی و فشردهگشایی دادهها را بر عهده دارد. آسیبپذیری CVE-2026-111497 از نوع نوشتن خارج از محدوده حافظه (Out-of-Bounds Write) است. این نقص میتواند هنگام پردازش دادههای فشرده، یکپارچگی حافظه را مختل کند و در شرایط خاص به اجرای کد دلخواه منجر شود.
بر اساس گزارشهای منتشرشده، مهاجم ممکن است با ارسال یک پاسخ HTTP فشرده و دستکاریشده، برنامه PHP آسیبپذیر را هدف قرار دهد. اگر برنامه پاسخ دریافتی را از طریق cURL و با قابلیت فشردهگشایی خودکار پردازش کند، مهاجم میتواند شرایط لازم برای بهرهبرداری از این نقص را فراهم کند.
کتابخانه Guzzle نیز در برخی پیکربندیها از قابلیتهای cURL برای دریافت و پردازش پاسخهای HTTP استفاده میکند. بنابراین، توسعهدهندگان باید تنظیمات فشردهگشایی خودکار و نسخه کتابخانههای مورد استفاده برنامههای خود را بررسی کنند.
نسخههای اصلاحشده PHP
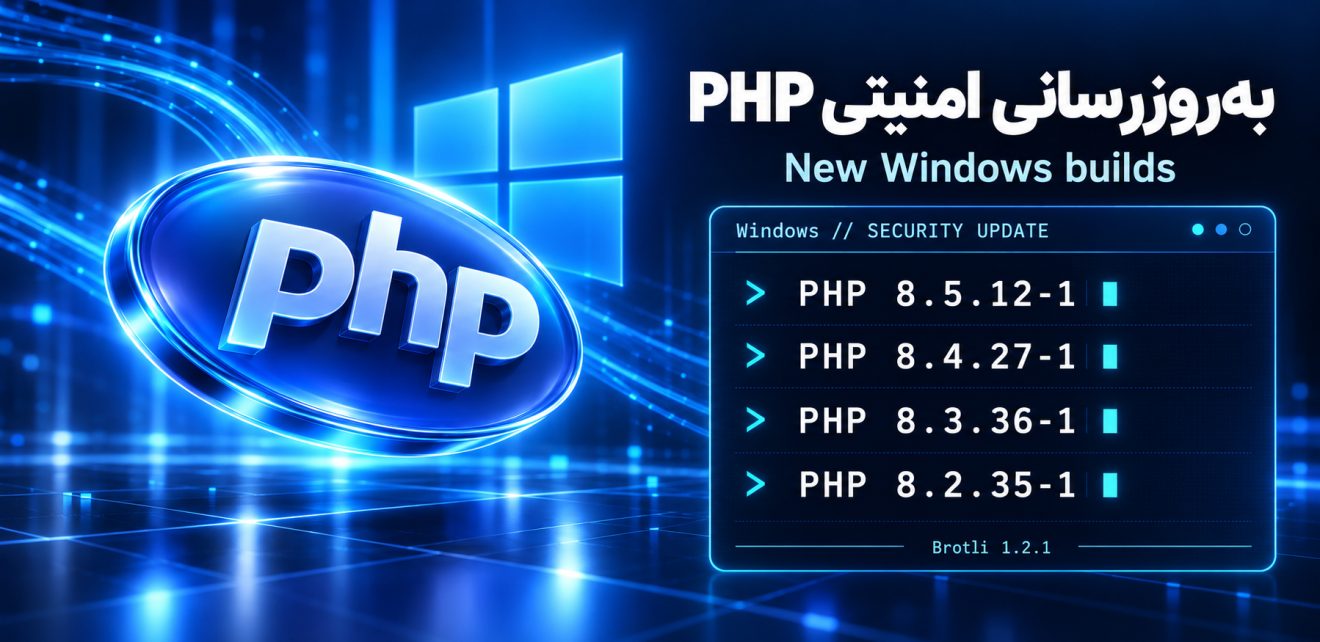
تیم توسعه PHP بستههای بازسازیشده زیر را برای Windows ارائه کرده است:
-
PHP 8.5.12-1
-
PHP 8.4.27-1
-
PHP 8.3.36-1
-
PHP 8.2.35-1
این بستهها کتابخانه Brotli را به نسخه اصلاحشده 1.2.1 ارتقا میدهند. پسوند 1- نشاندهنده بازسازی بسته Windows است و لزوماً شماره نسخه موتور PHP را تغییر نمیدهد.
به همین دلیل، مدیران سیستم نباید فقط خروجی دستور php -v را بررسی کنند. بلکه باید شماره ساخت بسته نصبشده و اطلاعات نسخه کتابخانه Brotli را نیز ارزیابی کنند.
ارتباط آسیبپذیری جدید با PHP2Shell
آسیبپذیری جدید پس از انتشار اصلاحیههای PHP2Shell توجه کارشناسان امنیت را به خود جلب کرده است. این عنوان به دو آسیبپذیری بحرانی در PHP اشاره دارد:
-
CVE-2026-109618: نقص مرتبط با مدیریت وضعیت کمبود حافظه که میتواند به تخریب حافظه و اجرای کد از راه دور منجر شود.
-
CVE-2026-109619: نقص مرتبط با استفاده از حافظه آزادشده (Use-After-Free) که ممکن است امکان اجرای کد دلخواه را فراهم کند.
مدیران سرور باید اصلاحیههای مربوط به این آسیبپذیریها را نیز نصب کنند و وضعیت تمام شاخههای PHP مورد استفاده خود را بررسی کنند.
نقش PHP Shell در حملات سایبری
مهاجمان گاهی پس از بهرهبرداری موفق از آسیبپذیریهای اجرای کد از راه دور، یک PHP Shell مخرب روی سرور قرار میدهند. این ابزار میتواند امکان اجرای دستورات، دسترسی به فایلها یا حفظ دسترسی غیرمجاز را برای مهاجم فراهم کند.
البته بهرهبرداری از CVE-2026-111497 الزاماً به نصب PHP Shell منجر نمیشود. بااینحال، تیمهای امنیتی باید فایلهای مشکوک، فرایندهای غیرعادی PHP و تغییرات غیرمجاز در مسیرهای وب را بررسی کنند.
راهکارهای امنیتی برای مدیران سرور
برای کاهش ریسک، اقدامات زیر را در اولویت قرار دهید:
۱. بستههای اصلاحشده PHP را از وبسایت رسمی دریافت و نصب کنید.
۲. نسخه Brotli و سایر وابستگیهای نرمافزاری را بررسی کنید.
۳. تنظیمات cURL و Guzzle را از نظر فعالبودن فشردهگشایی خودکار پاسخهای HTTP ارزیابی کنید.
۴. اصلاحیههای مربوط به PHP2Shell را نصب کنید و از نسخههای پشتیبانیشده PHP استفاده کنید.
۵. گزارشهای سرور وب، فرایندهای PHP و ارتباطات خروجی غیرعادی را بررسی کنید.
۶. با استفاده از ابزارهای پایش امنیتی و فایروال برنامه وب (WAF)، فعالیتهای مشکوک را شناسایی کنید.
جمعبندی
آسیبپذیری CVE-2026-111497 اهمیت بهروزرسانی همزمان PHP و کتابخانههای وابسته را نشان میدهد. مدیران سرورهای Windows باید بستههای اصلاحشده را نصب کنند، تنظیمات پردازش پاسخهای HTTP را بررسی کنند و نشانههای احتمالی نفوذ، از جمله استقرار PHP Shell، را زیر نظر بگیرند. جزئیات بیشتر در خصوص این ضعف امنیتی در لینک زیر قابل دریافت و مطالعه است: