
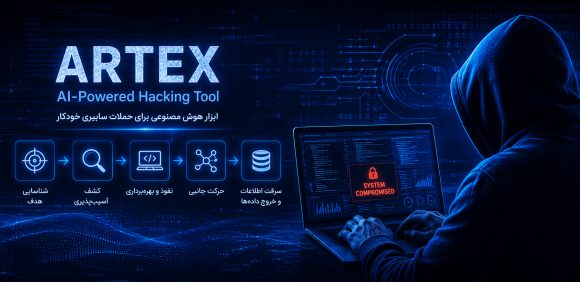
هشدار درباره ARTEX؛ هوش مصنوعی حملات سایبری را به عملیات خودکار سهساعته تبدیل کرده است
استفاده از هوش مصنوعی در حملات سایبری وارد مرحله تازهای شده است. دیگر صحبت صرفاً از تولید ایمیلهای فیشینگ، ساخت بدافزار یا کمک گرفتن از مدلهای زبانی برای نوشتن کدهای مخرب نیست؛ اکنون چارچوبهایی در حال توسعه هستند که میتوانند بخش بزرگی از مراحل یک حمله سایبری را با استفاده از عاملهای هوشمند و حداقل دخالت انسانی اجرا کنند.
یکی از نمونههای قابل توجه در این حوزه، چارچوب هوش مصنوعی ARTEX است؛ ابزاری که در ابتدا برای خودکارسازی تست نفوذ و ارزیابی امنیتی توسعه یافت، اما گزارشهای منتشرشده از استفاده مهاجمان سایبری از آن در عملیات واقعی حکایت دارند.