
هشدار درباره ARTEX؛ هوش مصنوعی حملات سایبری را به عملیات خودکار سهساعته تبدیل کرده است
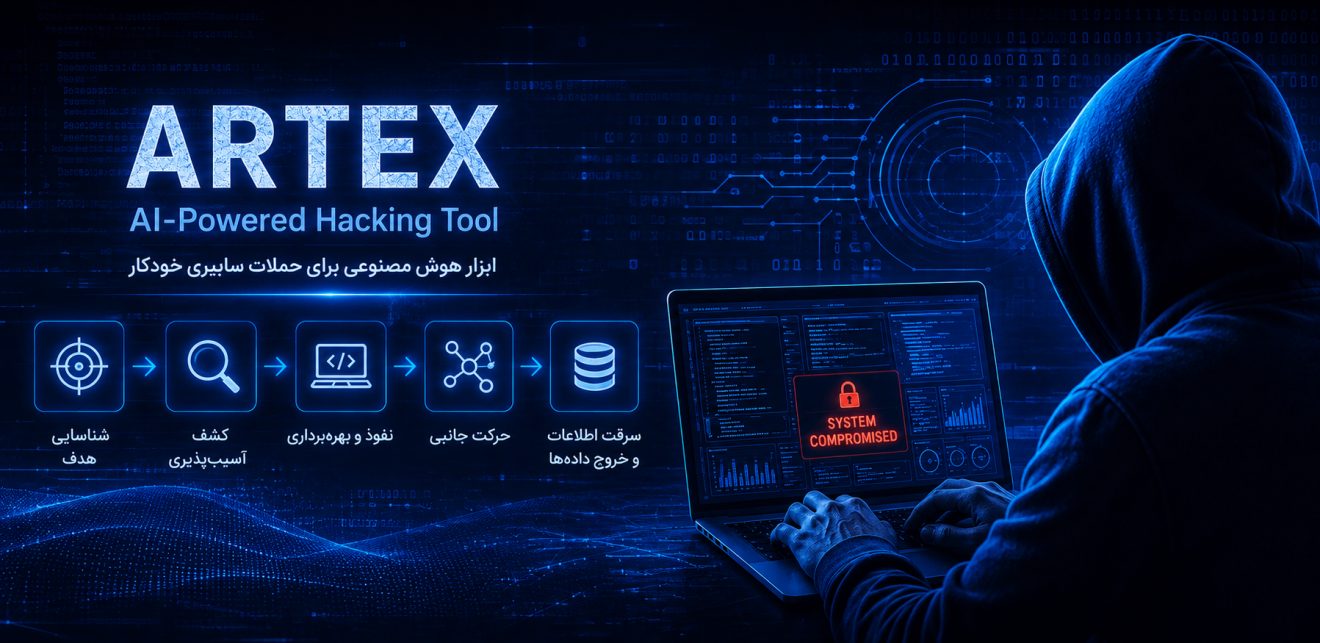
ابزار هوش مصنوعی ARTEX با ترکیب عاملهای هوشمند، شناسایی اهداف، کشف آسیبپذیریها، نفوذ و سرقت اطلاعات را خودکار میکند؛ تحولی که میتواند زمان واکنش تیمهای امنیت سایبری را بهشدت کاهش دهد.
استفاده از هوش مصنوعی در حملات سایبری وارد مرحله تازهای شده است. دیگر صحبت صرفاً از تولید ایمیلهای فیشینگ، ساخت بدافزار یا کمک گرفتن از مدلهای زبانی برای نوشتن کدهای مخرب نیست؛ اکنون چارچوبهایی در حال توسعه هستند که میتوانند بخش بزرگی از مراحل یک حمله سایبری را با استفاده از عاملهای هوشمند (AI Agents) و حداقل دخالت انسانی اجرا کنند.
یکی از نمونههای قابل توجه در این حوزه، چارچوب هوش مصنوعی ARTEX است؛ ابزاری که در ابتدا برای خودکارسازی تست نفوذ و ارزیابی امنیتی توسعه یافت، اما گزارشهای منتشرشده از استفاده مهاجمان سایبری از آن در عملیات واقعی حکایت دارند.
بر اساس گزارشهای فنی منتشرشده در نوامبر ۲۰۲۶، برخی عملیات مرتبط با این ابزار توانستهاند در کمتر از سه ساعت از مرحله شناسایی هدف به دسترسی سطح بالا برسند. این موضوع بار دیگر نگرانیها درباره افزایش سرعت، مقیاس و پیچیدگی حملات سایبری مبتنی بر هوش مصنوعی را افزایش داده است.
ARTEX چیست و چگونه حملات سایبری را خودکار میکند؟
ARTEX یک چارچوب متنباز برای تست نفوذ خودکار و مبتنی بر عاملهای هوش مصنوعی است که با زبان برنامهنویسی Go توسعه یافته است.
این ابزار با استفاده از مدلهای زبانی بزرگ (LLM) و معماری چندعاملی، اهدافی را که اپراتور به زبان طبیعی تعریف میکند، به مجموعهای از وظایف عملیاتی تبدیل میکند.
ARTEX مدل هوش مصنوعی اختصاصی ندارد و میتواند به مدلهای خارجی متصل شود. از جمله مدلهایی که در گزارشهای فنی به آنها اشاره شده است میتوان به Claude، GPT، DeepSeek، GLM، Grok و Kimi اشاره کرد.
در معماری این چارچوب، عاملهای هوشمند وظایف مختلف را میان خود تقسیم میکنند. برای مثال، یک عامل مسئول شناسایی داراییهای هدف است، عامل دیگری آسیبپذیریهای احتمالی را بررسی میکند و عاملهای دیگر میتوانند مراحل بهرهبرداری، بررسی دسترسیها و جمعآوری اطلاعات را دنبال کنند.
مهمترین قابلیتهای این چارچوب عبارتاند از:
-
شناسایی اهداف: بررسی داراییهای اینترنتی، سرویسهای فعال و زیرساختهای مرتبط با سازمان هدف.
-
کشف آسیبپذیریها: بررسی برنامههای تحت وب، رابطهای برنامهنویسی (API) و سرویسهای در معرض اینترنت.
-
بهرهبرداری از آسیبپذیریها: تلاش برای سوءاستفاده از نقاط ضعف امنیتی و دستیابی به دسترسی اولیه.
-
ارتقای سطح دسترسی: بررسی مجوزها و تلاش برای دستیابی به حسابها و دسترسیهای مدیریتی.
-
حرکت جانبی در شبکه: شناسایی سیستمهای دیگر و تلاش برای گسترش دسترسی در زیرساخت سازمان.
-
جمعآوری و خروج اطلاعات: دسترسی به دادههای حساس و انتقال آنها به زیرساخت مهاجم.
ترکیب این قابلیتها باعث میشود مهاجم بهجای اجرای دستی و جداگانه مراحل نفوذ، بتواند چندین عملیات را بهصورت خودکار و موازی پیش ببرد.
نکته مهم این است که خودکارسازی به معنای حذف کامل انسان از چرخه حمله نیست؛ بلکه بخش قابل توجهی از تصمیمگیریهای عملیاتی و اجرای وظایف میتواند پس از تعیین هدف اولیه به عاملهای هوشمند سپرده شود.
حملات ARTEX؛ دستیابی به دسترسی سطح بالا در کمتر از سه ساعت
یکی از مهمترین یافتههای منتشرشده درباره استفاده مخرب از ARTEX، سرعت اجرای عملیات نفوذ است.
در گزارش فنی Microsoft Security که در نوامبر ۲۰۲۶ منتشر شده، به فعالیت یک عامل تهدید با شناسه Storm-0940 اشاره شده است. طبق ارزیابی این شرکت، این عامل از ARTEX برای خودکارسازی عملیات شناسایی، حملات حدس رمز عبور و سوءاستفاده از مجوزهای برنامههای ابری استفاده کرده است.
Microsoft اعلام کرده است که در برخی از عملیات مرتبط با این چارچوب، مهاجمان توانستهاند در کمتر از سه ساعت از مرحله شناسایی اولیه به دسترسی سطح بالا در زیرساخت ابری سازمانها برسند.
این سرعت برای تیمهای امنیت اطلاعات اهمیت زیادی دارد. زیرا در حملات سنتی، مدافعان معمولاً فرصت بیشتری برای بررسی هشدارها، شناسایی رفتار مهاجم و مسدودسازی دسترسیهای مشکوک دارند.
اما هنگامی که عاملهای هوشمند بتوانند چندین مرحله حمله را بهصورت موازی اجرا کنند، فاصله زمانی میان شناسایی فعالیت مشکوک و دستیابی مهاجم به منابع حساس بهشدت کاهش پیدا میکند.
بر اساس تحلیل Microsoft، فعالیتهای خودکار این مهاجمان میتواند حجم زیادی از رویدادهای احراز هویت و لاگهای امنیتی ایجاد کند؛ موضوعی که هم میتواند سامانههای پایش را با هشدارهای متعدد مواجه کند و هم فرصت واکنش هماهنگ را کاهش دهد.
حمله به زیرساختهای مالی کره جنوبی؛ سرقت اطلاعات حدود ۶۷ هزار نفر
یکی از نمونههای مهم استفاده از ARTEX در حملات واقعی، کمپین سایبری علیه مؤسسات مالی کره جنوبی است.
بر اساس گزارشهای منتشرشده از سوی پژوهشگران امنیت سایبری، مهاجمان از ترکیب ARTEX و عاملهای مبتنی بر Claude Code برای اجرای عملیات علیه چندین مؤسسه مالی استفاده کردهاند.
در این عملیات، اطلاعات شخصی حدود ۶۷ هزار نفر استخراج شده است.
بررسیهای فنی نشان میدهد مهاجمان از عاملهای هوش مصنوعی برای تسریع شناسایی اهداف، بررسی نقاط ضعف و اجرای مراحل مختلف عملیات استفاده کردهاند.
این پرونده نشان میدهد ابزارهای مبتنی بر هوش مصنوعی میتوانند در کنار سایر روشهای نفوذ، برای اجرای حملات گسترده علیه زیرساختهای حساس مالی مورد استفاده قرار گیرند.
اهمیت این موضوع برای مؤسسات مالی تنها به سرقت اطلاعات محدود نمیشود. دسترسی غیرمجاز به سامانههای بانکی، اطلاعات مشتریان و زیرساختهای پشتیبان میتواند پیامدهای گستردهای برای محرمانگی دادهها و تداوم خدمات داشته باشد.
حمله زنجیره تأمین ConnectWise؛ تلاش برای دسترسی به بیش از ۲۲۵۰ محیط Microsoft 365
یکی دیگر از پروندههای مهم مرتبط با ARTEX، حمله زنجیره تأمین به سرویس ConnectWise Cloud Backup است.
در این حادثه، مهاجمان با سوءاستفاده از اعتبارنامهها و هویتهای برنامهای مرتبط با سرویس پشتیبانگیری ابری، تلاش کردند از سطح اعتماد ایجادشده میان سرویس ارائهدهنده و مشتریان آن برای دسترسی به محیطهای Microsoft 365 استفاده کنند.
بر اساس گزارش Microsoft، مهاجمان پس از دستیابی به هویتهای برنامهای مرتبط با ConnectWise، از ARTEX برای تسریع عملیات شناسایی و تلاش برای احراز هویت در بیش از ۲۲۵۰ محیط مشتری (Tenant) استفاده کردند.
Microsoft در بررسیهای خود به مواردی از فعالیتهای بعدی مهاجمان در برخی محیطها، از جمله شناسایی منابع، دسترسی به اطلاعات و تغییر اعتبارنامههای برنامههای OAuth برای ایجاد دسترسی ماندگار اشاره کرده است.
نکته مهم این است که عدد ۲۲۵۰ به محیطهایی اشاره دارد که مهاجمان برای دسترسی به آنها تلاش کردهاند و نباید آن را معادل تعداد سازمانهایی دانست که همگی با موفقیت مورد نفوذ قرار گرفتهاند.
در بررسیهای اولیه Huntress نیز دستکم ۱۶۲ محیط آسیبدیده شناسایی شد.
این حادثه یک نکته مهم امنیتی را برجسته میکند: حتی اگر زیرساخت اصلی یک سازمان بهخوبی محافظت شده باشد، ضعف امنیتی در یکی از تأمینکنندگان نرمافزار یا سرویسهای مورد اعتماد آن میتواند مسیر دسترسی به منابع حساس مشتریان را فراهم کند.
حذف مخزن ARTEX از GitHub؛ چرا تهدید همچنان ادامه دارد؟
ARTEX در ژوئیه ۲۰۲۶ بهصورت عمومی در GitHub منتشر شد. توسعهدهنده این پروژه با شناسه Autumn-27 آن را بهعنوان چارچوبی برای خودکارسازی تست نفوذ معرفی کرده بود.
با افزایش گزارشها درباره استفاده مهاجمان از این ابزار، توسعهدهنده در ۸ اکتبر ۲۰۲۶ مخزن عمومی پروژه را حذف کرد و اعلام شد که انتشار عمومی و نگهداری نسخه متنباز آن متوقف میشود.
با این حال، حذف مخزن اصلی نتوانست جلوی انتشار نسخههای دیگر را بگیرد.
نسخههای منشعبشده (Fork)، کپیهای آرشیوشده، نسخههای بومیسازیشده و نسخه تجاری ARTEX PRO همچنان در گردش هستند.
در همین زمینه، بررسیهای منتشرشده توسط پژوهشگران Censys نیز از شناسایی تعداد قابل توجهی نمونه ARTEX در معرض اینترنت حکایت دارد.
در یکی از بررسیهای منتشرشده در نوامبر ۲۰۲۶، تعداد ۱۴۶۵ میزبان دارای ARTEX شناسایی شدهاند. پس از حذف موارد تکراری زیرساختی، تعداد نصبهای منحصربهفرد حدود ۸۱۵ مورد برآورد شده است.
این اعداد با آمار بیش از ۱۶۰۰ کنسول عمومی گزارششده در هشدار FBI تفاوت دارند. زیرا روش شمارش و تعریف نمونههای شناساییشده در گزارشهای مختلف یکسان نیست.
همچنین نباید تمام نمونههای شناساییشده را آلوده یا مخرب در نظر گرفت. بخشی از این استقرارها ممکن است برای اهداف قانونی تست نفوذ مورد استفاده قرار گرفته باشند.
با این وجود، وجود نسخههای متعدد و در دسترس این ابزار نشان میدهد حذف یک مخزن عمومی لزوماً نمیتواند دسترسی مهاجمان به چارچوبهای تهاجمی را متوقف کند.
چرا حملات مبتنی بر ARTEX برای سازمانهای ایرانی اهمیت دارند؟
اگرچه گزارشهای منتشرشده تاکنون شواهد مستقیمی از هدف قرار گرفتن سازمانهای ایرانی توسط کمپینهای معرفیشده ارائه نمیکنند، اما ماهیت فنی این تهدید برای زیرساختهای فناوری اطلاعات در ایران نیز قابل توجه است.
بانکها، مؤسسات مالی، شرکتهای مخابراتی، صنایع انرژی، سازمانهای دولتی، شرکتهای فناوری و ارائهدهندگان خدمات فناوری اطلاعات از جمله مجموعههایی هستند که به دلیل وابستگی به سرویسهای آنلاین، سامانههای مدیریتی و ارتباطات میانسازمانی، باید چنین تهدیدهایی را در ارزیابی ریسک خود لحاظ کنند.
چند عامل میتواند سطح مواجهه این سازمانها را افزایش دهد:
۱- سرویسهای مدیریتی در معرض اینترنت
پنلهای مدیریتی، سامانههای دسترسی از راه دور، پورتالهای مشتریان و رابطهای API در صورت پیکربندی نامناسب میتوانند به نقاط ورود مهاجمان تبدیل شوند.
۲- وابستگی به پیمانکاران فناوری اطلاعات
شرکتهایی که خدمات پشتیبانی، مدیریت شبکه، پشتیبانگیری یا نگهداری سامانهها را برای چندین مشتری ارائه میکنند، معمولاً به منابع متعددی دسترسی دارند.
در صورت نفوذ به زیرساخت یکی از این تأمینکنندگان، مهاجم ممکن است بتواند از سطح اعتماد موجود برای گسترش دامنه دسترسی خود استفاده کند.
۳- ضعف در مدیریت هویت و دسترسی
حسابهای دارای دسترسی بیش از حد، مجوزهای غیرضروری، اعتبارنامههای قدیمی و سرویساکانتهای کمنظارت میتوانند مسیر مناسبی برای گسترش دسترسی مهاجم فراهم کنند.
۴- نظارت ناکافی بر سرویسهای ابری و APIها
ممکن است در برخی سازمانها، پایش فعالیتهای غیرعادی در سرویسهای ابری و رابطهای برنامهنویسی بهاندازه کافی توسعه نیافته باشد.
در چنین شرایطی، درخواستهای خودکار و پرتعداد یا تغییرات غیرمجاز در مجوزهای دسترسی ممکن است برای مدتی شناسایی نشوند.
بنابراین، سازمانهای ایرانی نیز باید فارغ از اینکه تاکنون در فهرست اهداف کمپینهای ARTEX قرار گرفتهاند یا خیر، آمادگی دفاعی خود را در برابر حملات خودکار مبتنی بر هوش مصنوعی افزایش دهند.
راهکارهای دفاعی؛ سازمانها چگونه در برابر حملات هوشمند آماده شوند؟
مقابله با چارچوبهایی مانند ARTEX تنها با نصب یک آنتیویروس یا استفاده از یک سامانه تشخیص نفوذ امکانپذیر نیست. ماهیت چندمرحلهای این حملات ایجاب میکند که سازمانها مجموعهای از کنترلهای امنیتی را بهصورت هماهنگ پیادهسازی کنند.
کاهش سطح حمله و مدیریت داراییهای اینترنتی
تمام سرویسها و برنامههای در معرض اینترنت باید شناسایی و مستندسازی شوند. این فهرست نباید فقط به سامانههای اصلی محدود باشد و باید پورتالهای مشتریان، سرویسهای قدیمی، برنامههای داخلی منتشرشده و سامانههای متعلق به پیمانکاران را نیز شامل شود.
همچنین دسترسی به پنلهای مدیریتی، تجهیزات شبکه و زیرساختهای پشتیبانگیری باید به شبکههای مورد اعتماد یا مسیرهای مدیریتی اختصاصی محدود شود.
تقویت مدیریت هویت و دسترسی
اجرای اصل حداقل سطح دسترسی (Least Privilege) اهمیت زیادی دارد.
سازمانها باید مجوز حسابهای کاربری، سرویساکانتها، برنامههای OAuth و دسترسی پیمانکاران را بهصورت دورهای بررسی کنند.
استفاده از احراز هویت چندمرحلهای (MFA)، حذف حسابهای بلااستفاده و نظارت بر تغییرات غیرعادی در دسترسیهای مدیریتی نیز باید در اولویت قرار گیرد.
افزایش امنیت APIها و برنامههای کاربردی
برای APIهای حساس باید محدودیت نرخ درخواست (Rate Limiting) تعریف شود.
همچنین درخواستهای غیرعادی، تلاشهای مکرر برای دسترسی به منابع مختلف و الگوهای غیرمعمول استخراج اطلاعات باید مورد پایش قرار گیرند.
استفاده از Web Application Firewall یا WAF در کنار کنترلهای امنیتی سمت سرور میتواند به کاهش سطح حمله برنامههای تحت وب کمک کند.
بهبود قابلیت تشخیص در سامانههای SIEM و EDR
سامانههای SIEM باید علاوه بر جمعآوری لاگها، امکان همبستگی رویدادهای مرتبط با احراز هویت، تغییر مجوزها، دسترسی به سرویسهای ابری و انتقال داده را فراهم کنند.
در کنار آن، ابزارهای EDR و XDR میتوانند برای شناسایی رفتارهای مشکوک روی سیستمهای کاربری و سرورها مورد استفاده قرار گیرند.
بهخصوص باید به موارد زیر توجه شود:
-
افزایش غیرعادی درخواستهای احراز هویت
-
تغییرات غیرمنتظره در مجوزهای OAuth
-
ایجاد اعتبارنامههای جدید برای برنامههای موجود
-
دسترسی غیرمعمول به منابع ابری
-
اجرای ابزارهای شناسایی و بهرهبرداری روی سیستمها
-
انتقال حجم بالای اطلاعات به مقصدهای ناشناخته
آمادگی برای پاسخ سریع به رخداد
با توجه به سرعت بالای عملیات خودکار، سازمانها باید فرآیندهای پاسخ به رخداد را بهگونهای طراحی کنند که شناسایی و محدودسازی دسترسی مهاجم به بررسیهای طولانی و کاملاً دستی وابسته نباشد.
تعریف سناریوهای واکنش خودکار، جداسازی سیستمهای مشکوک، غیرفعالسازی اعتبارنامههای بهخطرافتاده و حفظ شواهد دیجیتال از جمله اقداماتی هستند که میتوانند اثر حملات را محدود کنند.
جمعبندی؛ هوش مصنوعی فاصله میان شناسایی آسیبپذیری و نفوذ را کوتاهتر میکند
پرونده ARTEX نشان میدهد که استفاده از عاملهای هوش مصنوعی در حملات سایبری وارد مرحله عملیاتیتری شده است.
در این شرایط، مهاجم میتواند بخشهای مختلف یک عملیات نفوذ را به عاملهای هوشمند واگذار کند و بهجای اجرای دستی هر مرحله، مجموعهای از وظایف را بهصورت موازی پیش ببرد.
این تحول به معنای پایان نقش کارشناسان انسانی در حملات سایبری نیست. بلکه نشان میدهد ابزارهای هوشمند توان عملیاتی مهاجمان را افزایش میدهند و به افراد بیشتری امکان میدهند حملات پیچیده را اجرا کنند.
برای سازمانهای ایرانی، پیام اصلی این تحول روشن است: امنیت زیرساختها دیگر صرفاً به جلوگیری از نفوذ به سامانههای اصلی محدود نمیشود. سرویسهای جانبی، حسابهای برنامهای، دسترسی پیمانکاران، APIها و زیرساختهای ابری نیز باید بخشی از محدوده اصلی دفاع سایبری باشند.
در عصر حملات مبتنی بر عاملهای هوش مصنوعی، سازمانی که نتواند رفتارهای غیرعادی را سریع شناسایی و دسترسی مهاجم را بهموقع محدود کند، ممکن است فرصت دفاع مؤثر را پیش از تکمیل زنجیره حمله از دست بدهد.
منابع و مراجع فنی
1- Microsoft Security Blog – تحلیل استفاده از ARTEX در حملات خودکار و نفوذ زنجیره تأمین ConnectWise |م ۲۱ اکتبر ۲۰۲۶
2- CrowdStrike – بررسی استفاده از ARTEX در حملات سایبری علیه مؤسسات مالی کره جنوبی | ۷ اکتبر ۲۰۲۶
3- Censys – تحلیل فنی نمونههای ARTEX در معرض اینترنت و بررسی میزان گسترش این ابزار | ۵ نوامبر ۲۰۲۶
4- Reuters – گزارش تغییر ARTEX از پروژه متنباز به نسخه بسته پس از شناسایی سوءاستفاده از آن | ۹ اکتبر ۲۰۲۶
5- BleepingComputer – گزارش هشدار درباره استفاده از ARTEX برای اجرای حملات سایبری خودکار در سطح جهان | ۱۵ نوامبر ۲۰۲۶
6- FBI / IC3 – سند فنی بررسی چارچوب ARTEX، روشهای حمله و شاخصهای نفوذ (IOC) | ۱۳ نوامبر ۲۰۲۶