
انتشار بدافزار Lumma Stealer با فیلم ادیسه
پژوهشگران شرکت بیتدیفندر از انتشار بدافزار Lumma Stealer در نسخههای جعلی فیلم The Odyssey خبر دادند؛ مهاجمان فایلهای مخرب را با فرمتهای ویدیویی جعلی منتشر میکنند.

پژوهشگران شرکت بیتدیفندر از انتشار بدافزار Lumma Stealer در نسخههای جعلی فیلم The Odyssey خبر دادند؛ مهاجمان فایلهای مخرب را با فرمتهای ویدیویی جعلی منتشر میکنند.

شرکت cPanel مجموعهای از بهروزرسانیهای امنیتی را برای محصولات cPanel & WHM و WP Squared منتشر کرد. این بهروزرسانیها سه نقص امنیتی را از بین میبرند که مهمترین آنها با شناسه CVE-2026-58048 شناخته میشود. این آسیبپذیری امتیاز 9.4 از 10 را در استاندارد CVSS 4.0 دریافت کرده است.

برادکام با انتشار بهروزرسانیهای امنیتی جدید، سه آسیبپذیری بحرانی در VMware vCenter، ESXi، Workstation و Fusion را برطرف کرد. این نقصها امکان دور زدن احراز هویت، اجرای کد از راه دور و فرار از ماشین مجازی را فراهم میکنند.
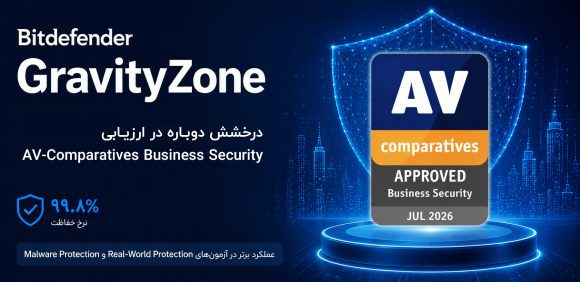
Bitdefender GravityZone در جدیدترین نتایج منتشرشده از آزمون مستقل AV-Comparatives Business Security بار دیگر عملکردی درخشان از خود به نمایش گذاشت. این راهکار امنیتی با دستیابی به نرخ حفاظت ۹۹.۸ درصدی، ثبت تنها یک سیستم آلوده در میان ۴۰۰ سناریوی حمله و حفظ یکی از پایینترین نرخهای False Positive، جایگاه خود را بهعنوان یکی از قابلاعتمادترین پلتفرمهای امنیت سایبری برای سازمانها تثبیت کرد.

گزارش امنیت سایبری ۲۰۲۶ بیتدیفندر نشان میدهد سازمانها با وجود شناخت بهتر تهدیدات، هنوز در مدیریت Shadow AI، کاهش سطح حمله، مقابله با حملات LOTL و گزارشدهی رخدادهای امنیتی با چالش روبهرو هستند.
در تیرماه، شرکتهای مایکروسافت، سیسکو، فورتینت، بیتدیفندر، ویامور/برودکام، سیتریکس، وییم، گوگل، موزیلا، اسپلانک و اسایپی اقدام به عرضه بهروزرسانی برای ترمیم آسیبپذیریهای امنیتی در برخی محصولات خود کردند.
در این گزارش که با همکاری شرکت مهندسی شبکه گستر و مرکز مدیریت راهبردی افتا تهیه شده، برخی از این بهروزرسانیهای منتشرشده به طور اجمالی مورد بررسی قرار گرفته است.
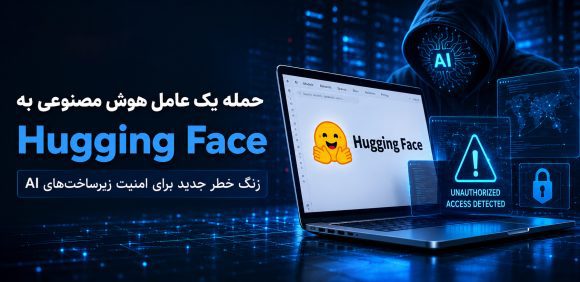
شرکت Hugging Face اعلام کرده که یک عامل هوش مصنوعی خودمختار (Autonomous AI Agent) توانسته است به بخشی از زیرساخت داخلی این شرکت نفوذ کند. هرچند مهاجم به مدلهای عمومی یا دادههای کاربران دسترسی پیدا نکرد، اما این رخداد نشان داد که نسل جدید حملات سایبری وارد مرحلهای متفاوت شده است.

شرکت بیتدیفندر در یک مقاله تحقیقاتی، سه تکنیک جدید برای سوءاستفاده از قابلیت Bind Link در Windows معرفی کرده است؛ تکنیکهایی که میتوانند امکان دور زدن برخی سازوکارهای امنیتی، از جمله راهکارهای EDR را برای مهاجمان فراهم کنند.
مهاجمان سایبری در حال سوءاستفاده از دو آسیبپذیری بحرانی با شناسههای CVE-2026-39808 و CVE-2026-25089 در Fortinet FortiSandbox هستند. شرکت فورتینت این دو آسیبپذیری را در بهروزرسانیهای ۱۴ آوریل و ۹ ژوئن ۲۰۲۶ برطرف کرده بود.
شرکت مایکروسافت در Patch Tuesday جولای ۲۰۲۶ با انتشار بزرگترین بسته امنیتی تاریخ خود، ۶۲۲ آسیبپذیری از جمله دو Zero-Day در حال سوءاستفاده را برطرف کرد.
پژوهشگران شرکت بیتدیفندر از انتشار بدافزار Lumma Stealer در نسخههای جعلی فیلم The Odyssey خبر دادند؛ مهاجمان فایلهای مخرب را با فرمتهای ویدیویی جعلی منتشر میکنند.
شرکت cPanel مجموعهای از بهروزرسانیهای امنیتی را برای محصولات cPanel & WHM و WP Squared منتشر کرد. این بهروزرسانیها سه نقص امنیتی را از بین میبرند که مهمترین آنها با شناسه CVE-2026-58048 شناخته میشود. این آسیبپذیری امتیاز 9.4 از 10 را در استاندارد CVSS 4.0 دریافت کرده است.
برادکام با انتشار بهروزرسانیهای امنیتی جدید، سه آسیبپذیری بحرانی در VMware vCenter، ESXi، Workstation و Fusion را برطرف کرد. این نقصها امکان دور زدن احراز هویت، اجرای کد از راه دور و فرار از ماشین مجازی را فراهم میکنند.
Bitdefender GravityZone در جدیدترین نتایج منتشرشده از آزمون مستقل AV-Comparatives Business Security بار دیگر عملکردی درخشان از خود به نمایش گذاشت. این راهکار امنیتی با دستیابی به نرخ حفاظت ۹۹.۸ درصدی، ثبت تنها یک سیستم آلوده در میان ۴۰۰ سناریوی حمله و حفظ یکی از پایینترین نرخهای False Positive، جایگاه خود را بهعنوان یکی از قابلاعتمادترین پلتفرمهای امنیت سایبری برای سازمانها تثبیت کرد.
گزارش امنیت سایبری ۲۰۲۶ بیتدیفندر نشان میدهد سازمانها با وجود شناخت بهتر تهدیدات، هنوز در مدیریت Shadow AI، کاهش سطح حمله، مقابله با حملات LOTL و گزارشدهی رخدادهای امنیتی با چالش روبهرو هستند.
در تیرماه، شرکتهای مایکروسافت، سیسکو، فورتینت، بیتدیفندر، ویامور/برودکام، سیتریکس، وییم، گوگل، موزیلا، اسپلانک و اسایپی اقدام به عرضه بهروزرسانی برای ترمیم آسیبپذیریهای امنیتی در برخی محصولات خود کردند.
در این گزارش که با همکاری شرکت مهندسی شبکه گستر و مرکز مدیریت راهبردی افتا تهیه شده، برخی از این بهروزرسانیهای منتشرشده به طور اجمالی مورد بررسی قرار گرفته است.
شرکت Hugging Face اعلام کرده که یک عامل هوش مصنوعی خودمختار (Autonomous AI Agent) توانسته است به بخشی از زیرساخت داخلی این شرکت نفوذ کند. هرچند مهاجم به مدلهای عمومی یا دادههای کاربران دسترسی پیدا نکرد، اما این رخداد نشان داد که نسل جدید حملات سایبری وارد مرحلهای متفاوت شده است.
شرکت بیتدیفندر در یک مقاله تحقیقاتی، سه تکنیک جدید برای سوءاستفاده از قابلیت Bind Link در Windows معرفی کرده است؛ تکنیکهایی که میتوانند امکان دور زدن برخی سازوکارهای امنیتی، از جمله راهکارهای EDR را برای مهاجمان فراهم کنند.
مهاجمان سایبری در حال سوءاستفاده از دو آسیبپذیری بحرانی با شناسههای CVE-2026-39808 و CVE-2026-25089 در Fortinet FortiSandbox هستند. شرکت فورتینت این دو آسیبپذیری را در بهروزرسانیهای ۱۴ آوریل و ۹ ژوئن ۲۰۲۶ برطرف کرده بود.
شرکت مایکروسافت در Patch Tuesday جولای ۲۰۲۶ با انتشار بزرگترین بسته امنیتی تاریخ خود، ۶۲۲ آسیبپذیری از جمله دو Zero-Day در حال سوءاستفاده را برطرف کرد.