daily_email_news

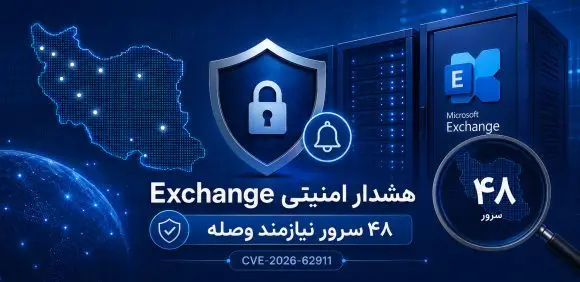
CVE-2026-62911؛ حدود ۵۰ سرور Exchange در ایران در معرض خطر

بررسی داده‌های Shadowserver نشان می‌دهد ۴۸ سرور Microsoft Exchange در ایران همچنان در برابر یک ضعف امنیتی با شدت بالا، آسیب‌پذیر و از طریق اینترنت قابل دسترس هستند؛ نقصی که می‌تواند امکان دسترسی مهاجمان به صندوق‌های ایمیل کاربران را فراهم کند.
این آسیب‌پذیری که با شناسه CVE-2026-62911 ردیابی می‌شود یکی از نقص‌های امنیتی مهم اخیر در Microsoft Exchange Server به شمار می‌رود. شرکت مایکروسافت آسیب‌پذیری مذکور را در به‌روزرسانی امنیتی اوت ۲۰۲۶ برطرف کرده است.
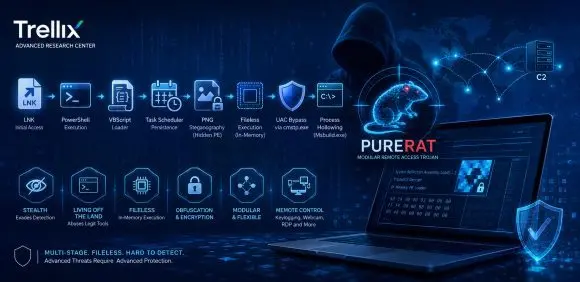
PureRAT؛ بدافزاری مخرب با اجرای بدون فایل و پنهان‌سازی کدمخرب در تصاویر

شرکت ترلیکس از شناسایی یک زنجیره حمله چندمرحله‌ای خبر داده است که در آن بدافزار PureRAT با ترکیب استگانوگرافی، اجرای بدون فایل، دور زدن UAC و تکنیک Process Hollowing تلاش می‌کند از شناسایی و تحلیل امنیتی فرار کند.

اصلاحیه‌های امنیتی مرداد ۱۴۰۵

در مرداد 1405، مایکروسافت، سیسکو، فورتی‌نت، ترلیکس، بیت‌دیفندر، وی‌ام‌ور ، سیتریکس، وییم، گوگل، موزیلا، اسپلانک و اس‌ای‌پی اقدام به عرضه به‌روزرسانی برای ترمیم آسیب‌پذیری‌های امنیتی در برخی محصولات خود کردند.

آغاز حذف WMIC از Windows 11 به دلیل ملاحظات امنیتی

مایکروسافت به دلیل ملاحظات امنیتی، فرایند حذف تدریجی WMIC از Windows را دنبال می‌کند. این شرکت در جدیدترین گام، WMIC را از Windows 11 24H2 و 25H2 و همچنین برخی Buildهای آزمایشی جدید Windows 11 حذف کرده است.

هشدار ترلیکس درباره ابزارهای تهاجمی مبتنی بر AI

شرکت ترلیکس در پژوهشی فعالیت مجرمان سایبری در حوزه هوش مصنوعی را در انجمن‌های زیرزمینی و کانال‌های ارتباطی مجرمان بررسی کرده است. یافته‌های ترلیکس نشان می‌دهد مجرمان سایبری دیگر فقط درباره کاربردهای آینده هوش مصنوعی صحبت نمی‌کنند. آن‌ها اکنون ابزارها و خدمات مبتنی بر AI را تبلیغ، خریدوفروش و در عملیات واقعی استفاده می‌کنند.

انتشار مجموعه‌اصلاحیه‌های ماه اوت مایکروسافت

شرکت مایکروسافت در به‌روزرسانی‌های امنیتی ماهانه Patch Tuesday اوت که سه‌شنبه ۲۰ مرداد ۱۴۰۵ منتشر شدند، ۳۹۹ آسیب‌پذیری امنیتی را در محصولات و مؤلفه‌های خود برطرف کرد. در میان این آسیب‌پذیری‌ها، ۴۲ مورد در رده بحرانی قرار دارند و سه آسیب‌پذیری روز-صفر شناسایی شده است که یکی از آن‌ها در حملات واقعی مورد سوءاستفاده قرار گرفته است.

آسیب‌پذیری‌های ضدویروس ClamAV با اکسپلویت عمومی

شرکت سیسکو درباره وجود دو آسیب‌پذیری با شدت بالا در ضدویروس ClamAV هشدار داده است. این نقص‌های امنیتی می‌توانند به مهاجمان راه دور و بدون نیاز به احراز هویت اجازه دهند فرایند اسکن ضدبدافزار را متوقف کنند و در نتیجه، شرایط حمله محروم‌سازی از سرویس (DoS) را به وجود آورند.

حمله سایبری بی‌سابقه به زیرساخت انرژی لهستان؛ نفوذ از Private APN تا تجهیزات PLC زیمنس

مرکز ملی واکنش به رخدادهای امنیت سایبری لهستان از حمله‌ای بی‌سابقه علیه صنعت انرژی این کشور پرده برداشته است؛ مهاجمان از یک Private APN عبور کردند، وارد شبکه OT یک نیروگاه شدند و تجهیزات PLC زیمنس را به حالت STOP بردند. این رخداد نشان می‌دهد شبکه خصوصی الزاماً شبکه امن نیست.

هوش مصنوعی و چالش اثبات آسیب‌پذیری‌ها

هوش مصنوعی در امنیت سایبری سرعت کشف آسیب‌پذیری‌ها و انجام تست‌های امنیتی را افزایش داده است. ابزارهای مبتنی بر AI می‌توانند کد را سریع بررسی کنند، سطح حمله را تحلیل کنند، Payload بسازند و کارهای تکراری را انجام دهند. با این حال، یک اصل مهم در امنیت تهاجمی همچنان پابرجاست: پیدا کردن یک باگ با اثبات آن تفاوت دارد.
موسسه SANS در مقاله‌ای درباره نقش AI در امنیت تهاجمی، روی همین تفاوت تمرکز می‌کند. این مقاله توضیح می‌دهد که هوش مصنوعی می‌تواند کشف آسیب‌پذیری‌ها را سریع‌تر کند، اما متخصص امنیت باید هر یافته را در محیط واقعی آزمایش کند. تیم امنیتی نیز باید شواهد کافی برای اثبات آسیب‌پذیری، امکان بهره‌برداری و اثر آن جمع‌آوری کند.

CVE-2026-62911؛ حدود ۵۰ سرور Exchange در ایران در معرض خطر

بررسی داده‌های Shadowserver نشان می‌دهد ۴۸ سرور Microsoft Exchange در ایران همچنان در برابر یک ضعف امنیتی با شدت بالا، آسیب‌پذیر و از طریق اینترنت قابل دسترس هستند؛ نقصی که می‌تواند امکان دسترسی مهاجمان به صندوق‌های ایمیل کاربران را فراهم کند.
این آسیب‌پذیری که با شناسه CVE-2026-62911 ردیابی می‌شود یکی از نقص‌های امنیتی مهم اخیر در Microsoft Exchange Server به شمار می‌رود. شرکت مایکروسافت آسیب‌پذیری مذکور را در به‌روزرسانی امنیتی اوت ۲۰۲۶ برطرف کرده است.
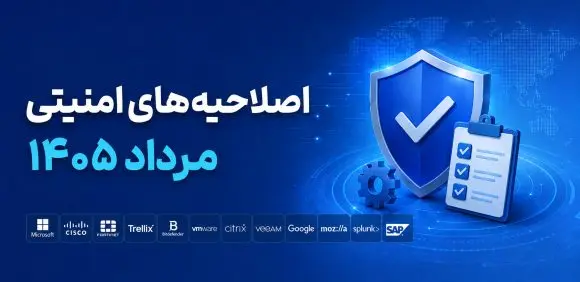
PureRAT؛ بدافزاری مخرب با اجرای بدون فایل و پنهان‌سازی کدمخرب در تصاویر

شرکت ترلیکس از شناسایی یک زنجیره حمله چندمرحله‌ای خبر داده است که در آن بدافزار PureRAT با ترکیب استگانوگرافی، اجرای بدون فایل، دور زدن UAC و تکنیک Process Hollowing تلاش می‌کند از شناسایی و تحلیل امنیتی فرار کند.

اصلاحیه‌های امنیتی مرداد ۱۴۰۵

در مرداد 1405، مایکروسافت، سیسکو، فورتی‌نت، ترلیکس، بیت‌دیفندر، وی‌ام‌ور ، سیتریکس، وییم، گوگل، موزیلا، اسپلانک و اس‌ای‌پی اقدام به عرضه به‌روزرسانی برای ترمیم آسیب‌پذیری‌های امنیتی در برخی محصولات خود کردند.

آغاز حذف WMIC از Windows 11 به دلیل ملاحظات امنیتی

مایکروسافت به دلیل ملاحظات امنیتی، فرایند حذف تدریجی WMIC از Windows را دنبال می‌کند. این شرکت در جدیدترین گام، WMIC را از Windows 11 24H2 و 25H2 و همچنین برخی Buildهای آزمایشی جدید Windows 11 حذف کرده است.

هشدار ترلیکس درباره ابزارهای تهاجمی مبتنی بر AI

شرکت ترلیکس در پژوهشی فعالیت مجرمان سایبری در حوزه هوش مصنوعی را در انجمن‌های زیرزمینی و کانال‌های ارتباطی مجرمان بررسی کرده است. یافته‌های ترلیکس نشان می‌دهد مجرمان سایبری دیگر فقط درباره کاربردهای آینده هوش مصنوعی صحبت نمی‌کنند. آن‌ها اکنون ابزارها و خدمات مبتنی بر AI را تبلیغ، خریدوفروش و در عملیات واقعی استفاده می‌کنند.

انتشار مجموعه‌اصلاحیه‌های ماه اوت مایکروسافت

شرکت مایکروسافت در به‌روزرسانی‌های امنیتی ماهانه Patch Tuesday اوت که سه‌شنبه ۲۰ مرداد ۱۴۰۵ منتشر شدند، ۳۹۹ آسیب‌پذیری امنیتی را در محصولات و مؤلفه‌های خود برطرف کرد. در میان این آسیب‌پذیری‌ها، ۴۲ مورد در رده بحرانی قرار دارند و سه آسیب‌پذیری روز-صفر شناسایی شده است که یکی از آن‌ها در حملات واقعی مورد سوءاستفاده قرار گرفته است.

آسیب‌پذیری‌های ضدویروس ClamAV با اکسپلویت عمومی

شرکت سیسکو درباره وجود دو آسیب‌پذیری با شدت بالا در ضدویروس ClamAV هشدار داده است. این نقص‌های امنیتی می‌توانند به مهاجمان راه دور و بدون نیاز به احراز هویت اجازه دهند فرایند اسکن ضدبدافزار را متوقف کنند و در نتیجه، شرایط حمله محروم‌سازی از سرویس (DoS) را به وجود آورند.

حمله سایبری بی‌سابقه به زیرساخت انرژی لهستان؛ نفوذ از Private APN تا تجهیزات PLC زیمنس

مرکز ملی واکنش به رخدادهای امنیت سایبری لهستان از حمله‌ای بی‌سابقه علیه صنعت انرژی این کشور پرده برداشته است؛ مهاجمان از یک Private APN عبور کردند، وارد شبکه OT یک نیروگاه شدند و تجهیزات PLC زیمنس را به حالت STOP بردند. این رخداد نشان می‌دهد شبکه خصوصی الزاماً شبکه امن نیست.

هوش مصنوعی و چالش اثبات آسیب‌پذیری‌ها

هوش مصنوعی در امنیت سایبری سرعت کشف آسیب‌پذیری‌ها و انجام تست‌های امنیتی را افزایش داده است. ابزارهای مبتنی بر AI می‌توانند کد را سریع بررسی کنند، سطح حمله را تحلیل کنند، Payload بسازند و کارهای تکراری را انجام دهند. با این حال، یک اصل مهم در امنیت تهاجمی همچنان پابرجاست: پیدا کردن یک باگ با اثبات آن تفاوت دارد.
موسسه SANS در مقاله‌ای درباره نقش AI در امنیت تهاجمی، روی همین تفاوت تمرکز می‌کند. این مقاله توضیح می‌دهد که هوش مصنوعی می‌تواند کشف آسیب‌پذیری‌ها را سریع‌تر کند، اما متخصص امنیت باید هر یافته را در محیط واقعی آزمایش کند. تیم امنیتی نیز باید شواهد کافی برای اثبات آسیب‌پذیری، امکان بهره‌برداری و اثر آن جمع‌آوری کند.