اصلاحیههای امنیتی شهریور ۱۴۰۵
در شهریور ۱۴۰۵، مایکروسافت، سیسکو، فورتینت، بیتدیفندر، کسپرسکی، ویامور، سیتریکس، ویم، گوگل، موزیلا و اسایپی اقدام به عرضه بهروزرسانی برای ترمیم آسیبپذیریهای امنیتی در برخی محصولات خود کردند.

در شهریور ۱۴۰۵، مایکروسافت، سیسکو، فورتینت، بیتدیفندر، کسپرسکی، ویامور، سیتریکس، ویم، گوگل، موزیلا و اسایپی اقدام به عرضه بهروزرسانی برای ترمیم آسیبپذیریهای امنیتی در برخی محصولات خود کردند.
برخی منابع امنیت سایبری از شناسایی سوءاستفاده فعال از سه آسیبپذیری امنیتی در Linux Kernel خبر دادهاند؛ آسیبپذیریهایی که بخشهایی مانند رابط سوکتهای رمزنگاری، زیرسیستم شبکه و مسیر دریافت TLS در هسته Linux را تحت تأثیر قرار میدهند.
با توجه به گزارش سوءاستفاده فعال در دنیای واقعی، سازمانها باید این آسیبپذیریها را در فرآیند مدیریت آسیبپذیری خود با اولویت بالا بررسی کرده و علاوه بر نصب وصلههای امنیتی، وضعیت سیستمهای آسیبپذیر را از منظر احتمال وقوع سوءاستفاده پیشین نیز ارزیابی کنند.
Bitdefender GravityZone در آزمون EPR 2026 مؤسسه AV-Comparatives موفق شد هر ۵۰ سناریوی حمله را در فاز نخست متوقف کند و امتیاز ترکیبی ۹۹.۷٪ به دست آورد.
برخی نهادهای امنیتی درباره ادامه حملات به آسیبپذیری VMware vCenter هشدار دادهاند. این آسیبپذیری با شناسه CVE-2026-59310 شناخته میشود. گزارشها نشان میدهند گروههای باجافزاری نیز به جمع مهاجمانی پیوستهاند که از این نقص امنیتی سوءاستفاده میکنند. مهاجم میتواند بدون احراز هویت از این نقص برای اجرای کد دلخواه استفاده کند.
بهروزرسانیهای امنیتی سپتامبر ۲۰۲۶ شرکت مایکروسافت برای برخی کاربران دردسرساز شدهاند. این شرکت وجود چند مشکل مهم را تأیید کرده است. این مشکلات Microsoft Excel، ارتباطات RDS و برخی تجهیزات USB Audio را تحت تأثیر قرار میدهند.
بخش خدمات آموزشی در پرتال مرکز خدمات مشتریان راهاندازی شد.
با هدف ارائه خدمات آموزشی بهتر و دسترسی آسانتر مشتریان گرامی به محتوای تخصصی، بخش “دورههای آموزشی” در پرتال مرکز خدمات مشتریان به نشانی portal.shabakeh.net راهاندازی شد.
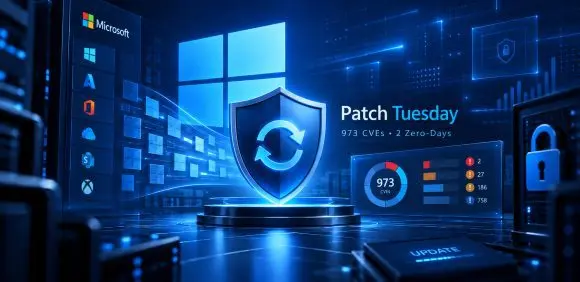
مایکروسافت در بهروزرسانیهای امنیتی Patch Tuesday سپتامبر ۲۰۲۶ مجموعهای بیسابقه از اصلاحات امنیتی را منتشر کرده است. بررسی دادههای رسمی Microsoft Security Update Guide نشان میدهد که در تاریخ ۸ سپتامبر ۲۰۲۶ (سهشنبه، 17 شهریور)، تعداد ۹۷۳ آسیبپذیری منتشر شده که ۱۱۳ مورد “بحرانی” و ۸۶۰ مورد “مهم” هستند. حداقل دو مورد از این آسیبپذیریها، از مدتی پیش موردبهره جویی مهاجمان قرار گرفتهاند.
شرکت برودکام با انتشار بهروزرسانیهای امنیتی، دو آسیبپذیری جدی در محصولات VMware Workstation و VMware Fusion را برطرف کرده است. در میان این دو نقص امنیتی، یک آسیبپذیری بحرانی با شناسه CVE-2026-59346 و امتیاز 9.3 از 10 به چشم میخورد که میتواند در شرایط خاص به اجرای کد دلخواه روی سیستم میزبان منجر شود.
یک آسیبپذیری بحرانی در Citrix NetScaler ADC و NetScaler Gateway اکنون هدف حملات سایبری قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-19490 شناخته میشود و امتیاز آن ۹.۳ از ۱۰ در معیار CVSS 4.0 است.
گوگل با انتشار یک بهروزرسانی امنیتی جدید، ۱۲ آسیبپذیری امنیتی را در مرورگر Chrome برطرف کرد. در میان این نقصها، یک آسیبپذیری با شناسه CVE-2026-85046 از اهمیت بیشتری برخوردار است؛ به خصوص آنکه گوگل تأیید کرده که مهاجمان در حال بهرهبرداری از آن در حملات واقعی هستند.
در شهریور ۱۴۰۵، مایکروسافت، سیسکو، فورتینت، بیتدیفندر، کسپرسکی، ویامور، سیتریکس، ویم، گوگل، موزیلا و اسایپی اقدام به عرضه بهروزرسانی برای ترمیم آسیبپذیریهای امنیتی در برخی محصولات خود کردند.
برخی منابع امنیت سایبری از شناسایی سوءاستفاده فعال از سه آسیبپذیری امنیتی در Linux Kernel خبر دادهاند؛ آسیبپذیریهایی که بخشهایی مانند رابط سوکتهای رمزنگاری، زیرسیستم شبکه و مسیر دریافت TLS در هسته Linux را تحت تأثیر قرار میدهند.
با توجه به گزارش سوءاستفاده فعال در دنیای واقعی، سازمانها باید این آسیبپذیریها را در فرآیند مدیریت آسیبپذیری خود با اولویت بالا بررسی کرده و علاوه بر نصب وصلههای امنیتی، وضعیت سیستمهای آسیبپذیر را از منظر احتمال وقوع سوءاستفاده پیشین نیز ارزیابی کنند.
Bitdefender GravityZone در آزمون EPR 2026 مؤسسه AV-Comparatives موفق شد هر ۵۰ سناریوی حمله را در فاز نخست متوقف کند و امتیاز ترکیبی ۹۹.۷٪ به دست آورد.
برخی نهادهای امنیتی درباره ادامه حملات به آسیبپذیری VMware vCenter هشدار دادهاند. این آسیبپذیری با شناسه CVE-2026-59310 شناخته میشود. گزارشها نشان میدهند گروههای باجافزاری نیز به جمع مهاجمانی پیوستهاند که از این نقص امنیتی سوءاستفاده میکنند. مهاجم میتواند بدون احراز هویت از این نقص برای اجرای کد دلخواه استفاده کند.
بهروزرسانیهای امنیتی سپتامبر ۲۰۲۶ شرکت مایکروسافت برای برخی کاربران دردسرساز شدهاند. این شرکت وجود چند مشکل مهم را تأیید کرده است. این مشکلات Microsoft Excel، ارتباطات RDS و برخی تجهیزات USB Audio را تحت تأثیر قرار میدهند.
بخش خدمات آموزشی در پرتال مرکز خدمات مشتریان راهاندازی شد.
با هدف ارائه خدمات آموزشی بهتر و دسترسی آسانتر مشتریان گرامی به محتوای تخصصی، بخش “دورههای آموزشی” در پرتال مرکز خدمات مشتریان به نشانی portal.shabakeh.net راهاندازی شد.
مایکروسافت در بهروزرسانیهای امنیتی Patch Tuesday سپتامبر ۲۰۲۶ مجموعهای بیسابقه از اصلاحات امنیتی را منتشر کرده است. بررسی دادههای رسمی Microsoft Security Update Guide نشان میدهد که در تاریخ ۸ سپتامبر ۲۰۲۶ (سهشنبه، 17 شهریور)، تعداد ۹۷۳ آسیبپذیری منتشر شده که ۱۱۳ مورد “بحرانی” و ۸۶۰ مورد “مهم” هستند. حداقل دو مورد از این آسیبپذیریها، از مدتی پیش موردبهره جویی مهاجمان قرار گرفتهاند.
شرکت برودکام با انتشار بهروزرسانیهای امنیتی، دو آسیبپذیری جدی در محصولات VMware Workstation و VMware Fusion را برطرف کرده است. در میان این دو نقص امنیتی، یک آسیبپذیری بحرانی با شناسه CVE-2026-59346 و امتیاز 9.3 از 10 به چشم میخورد که میتواند در شرایط خاص به اجرای کد دلخواه روی سیستم میزبان منجر شود.
یک آسیبپذیری بحرانی در Citrix NetScaler ADC و NetScaler Gateway اکنون هدف حملات سایبری قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-19490 شناخته میشود و امتیاز آن ۹.۳ از ۱۰ در معیار CVSS 4.0 است.
گوگل با انتشار یک بهروزرسانی امنیتی جدید، ۱۲ آسیبپذیری امنیتی را در مرورگر Chrome برطرف کرد. در میان این نقصها، یک آسیبپذیری با شناسه CVE-2026-85046 از اهمیت بیشتری برخوردار است؛ به خصوص آنکه گوگل تأیید کرده که مهاجمان در حال بهرهبرداری از آن در حملات واقعی هستند.