اصلاحیههای امنیتی شهریور ۱۴۰۵
در شهریور ۱۴۰۵، مایکروسافت، سیسکو، فورتینت، بیتدیفندر، کسپرسکی، ویامور، سیتریکس، ویم، گوگل، موزیلا و اسایپی اقدام به عرضه بهروزرسانی برای ترمیم آسیبپذیریهای امنیتی در برخی محصولات خود کردند.

در شهریور ۱۴۰۵، مایکروسافت، سیسکو، فورتینت، بیتدیفندر، کسپرسکی، ویامور، سیتریکس، ویم، گوگل، موزیلا و اسایپی اقدام به عرضه بهروزرسانی برای ترمیم آسیبپذیریهای امنیتی در برخی محصولات خود کردند.
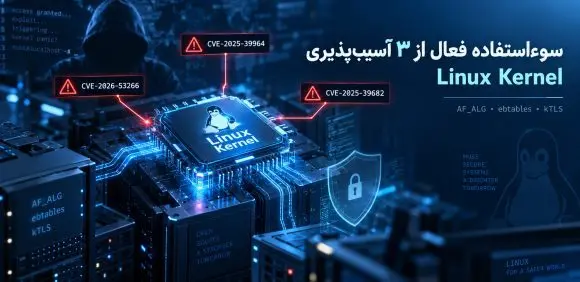
برخی منابع امنیت سایبری از شناسایی سوءاستفاده فعال از سه آسیبپذیری امنیتی در Linux Kernel خبر دادهاند؛ آسیبپذیریهایی که بخشهایی مانند رابط سوکتهای رمزنگاری، زیرسیستم شبکه و مسیر دریافت TLS در هسته Linux را تحت تأثیر قرار میدهند.
با توجه به گزارش سوءاستفاده فعال در دنیای واقعی، سازمانها باید این آسیبپذیریها را در فرآیند مدیریت آسیبپذیری خود با اولویت بالا بررسی کرده و علاوه بر نصب وصلههای امنیتی، وضعیت سیستمهای آسیبپذیر را از منظر احتمال وقوع سوءاستفاده پیشین نیز ارزیابی کنند.
در شهریور ۱۴۰۵، مایکروسافت، سیسکو، فورتینت، بیتدیفندر، کسپرسکی، ویامور، سیتریکس، ویم، گوگل، موزیلا و اسایپی اقدام به عرضه بهروزرسانی برای ترمیم آسیبپذیریهای امنیتی در برخی محصولات خود کردند.
برخی منابع امنیت سایبری از شناسایی سوءاستفاده فعال از سه آسیبپذیری امنیتی در Linux Kernel خبر دادهاند؛ آسیبپذیریهایی که بخشهایی مانند رابط سوکتهای رمزنگاری، زیرسیستم شبکه و مسیر دریافت TLS در هسته Linux را تحت تأثیر قرار میدهند.
با توجه به گزارش سوءاستفاده فعال در دنیای واقعی، سازمانها باید این آسیبپذیریها را در فرآیند مدیریت آسیبپذیری خود با اولویت بالا بررسی کرده و علاوه بر نصب وصلههای امنیتی، وضعیت سیستمهای آسیبپذیر را از منظر احتمال وقوع سوءاستفاده پیشین نیز ارزیابی کنند.