
PureRAT؛ بدافزاری مخرب با اجرای بدون فایل و پنهانسازی کدمخرب در تصاویر
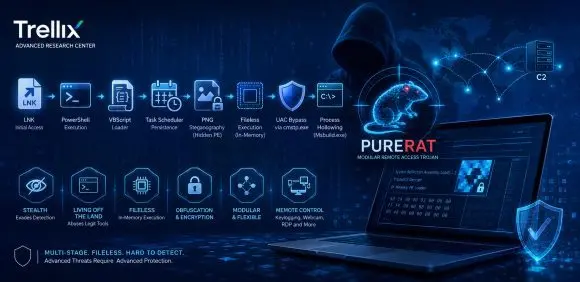
شرکت ترلیکس از شناسایی یک زنجیره حمله چندمرحلهای خبر داده است که در آن بدافزار PureRAT با ترکیب استگانوگرافی، اجرای بدون فایل، دور زدن UAC و تکنیک Process Hollowing تلاش میکند از شناسایی و تحلیل امنیتی فرار کند.