آسیب پذیری ها و اصلاحیه ها

ترمیم ۹۷۳ آسیب‌پذیری در مجموعه به‌روزرسانی‌های ماه سپتامبر مایکروسافت

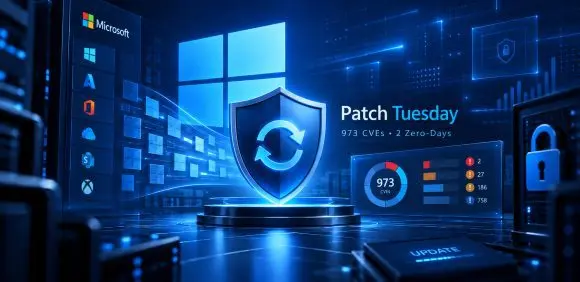
مایکروسافت در به‌روزرسانی‌های امنیتی Patch Tuesday سپتامبر ۲۰۲۶ مجموعه‌ای بی‌سابقه از اصلاحات امنیتی را منتشر کرده است. بررسی داده‌های رسمی Microsoft Security Update Guide نشان می‌دهد که در تاریخ ۸ سپتامبر ۲۰۲۶ (سه‌شنبه، 17 شهریور)، تعداد ۹۷۳ آسیب‌پذیری منتشر شده که ۱۱۳ مورد “بحرانی” و ۸۶۰ مورد “مهم” هستند. حداقل دو مورد از این آسیب‌پذیری‌ها، از مدتی پیش موردبهره جویی مهاجمان قرار گرفته‌اند.

آسیب‌پذیری بحرانی در VMware Workstation و VMware Fusion

شرکت برودکام با انتشار به‌روزرسانی‌های امنیتی، دو آسیب‌پذیری جدی در محصولات VMware Workstation و VMware Fusion را برطرف کرده است. در میان این دو نقص امنیتی، یک آسیب‌پذیری بحرانی با شناسه CVE-2026-59346 و امتیاز 9.3 از 10 به چشم می‌خورد که می‌تواند در شرایط خاص به اجرای کد دلخواه روی سیستم میزبان منجر شود.

مهاجمان در پی آسیب‌پذیری بحرانی Citrix NetScaler

یک آسیب‌پذیری بحرانی در Citrix NetScaler ADC و NetScaler Gateway اکنون هدف حملات سایبری قرار گرفته است. این آسیب‌پذیری با شناسه CVE-2026-19490 شناخته می‌شود و امتیاز آن ۹.۳ از ۱۰ در معیار CVSS 4.0 است.

مهاجمان در حال سوءاستفاده از این آسیب‌پذیری Chrome

گوگل با انتشار یک به‌روزرسانی امنیتی جدید، ۱۲ آسیب‌پذیری امنیتی را در مرورگر Chrome برطرف کرد. در میان این نقص‌ها، یک آسیب‌پذیری با شناسه CVE-2026-85046 از اهمیت بیشتری برخوردار است؛ به خصوص آنکه گوگل تأیید کرده که مهاجمان در حال بهره‌برداری از آن در حملات واقعی هستند.

اصلاحیه‌های امنیتی مرداد ۱۴۰۵

در مرداد 1405، مایکروسافت، سیسکو، فورتی‌نت، ترلیکس، بیت‌دیفندر، وی‌ام‌ور ، سیتریکس، وییم، گوگل، موزیلا، اسپلانک و اس‌ای‌پی اقدام به عرضه به‌روزرسانی برای ترمیم آسیب‌پذیری‌های امنیتی در برخی محصولات خود کردند.

انتشار مجموعه‌اصلاحیه‌های ماه اوت مایکروسافت

شرکت مایکروسافت در به‌روزرسانی‌های امنیتی ماهانه Patch Tuesday اوت که سه‌شنبه ۲۰ مرداد ۱۴۰۵ منتشر شدند، ۳۹۹ آسیب‌پذیری امنیتی را در محصولات و مؤلفه‌های خود برطرف کرد. در میان این آسیب‌پذیری‌ها، ۴۲ مورد در رده بحرانی قرار دارند و سه آسیب‌پذیری روز-صفر شناسایی شده است که یکی از آن‌ها در حملات واقعی مورد سوءاستفاده قرار گرفته است.

آسیب‌پذیری‌های ضدویروس ClamAV با اکسپلویت عمومی

شرکت سیسکو درباره وجود دو آسیب‌پذیری با شدت بالا در ضدویروس ClamAV هشدار داده است. این نقص‌های امنیتی می‌توانند به مهاجمان راه دور و بدون نیاز به احراز هویت اجازه دهند فرایند اسکن ضدبدافزار را متوقف کنند و در نتیجه، شرایط حمله محروم‌سازی از سرویس (DoS) را به وجود آورند.

cPanel آسیب‌پذیری بحرانی CVE-2026-58048 را برطرف کرد

شرکت cPanel مجموعه‌ای از به‌روزرسانی‌های امنیتی را برای محصولات cPanel & WHM و WP Squared منتشر کرد. این به‌روزرسانی‌ها سه نقص امنیتی را از بین می‌برند که مهم‌ترین آن‌ها با شناسه CVE-2026-58048 شناخته می‌شود. این آسیب‌پذیری امتیاز 9.4 از 10 را در استاندارد CVSS 4.0 دریافت کرده است.

انتشار وصله‌های اضطراری VMware برای رفع سه آسیب‌پذیری بحرانی

برادکام با انتشار به‌روزرسانی‌های امنیتی جدید، سه آسیب‌پذیری بحرانی در VMware vCenter، ESXi، Workstation و Fusion را برطرف کرد. این نقص‌ها امکان دور زدن احراز هویت، اجرای کد از راه دور و فرار از ماشین مجازی را فراهم می‌کنند.

اصلاحیه‌های امنیتی تیر 1405

در تیرماه، شرکت‌های مایکروسافت، سیسکو، فورتی‌نت، بیت‌دیفندر، وی‌ام‌ور/برودکام، سیتریکس، وییم، گوگل، موزیلا، اسپلانک و اس‌ای‌پی اقدام به عرضه به‌روزرسانی برای ترمیم آسیب‌پذیری‌های امنیتی در برخی محصولات خود کردند.
در این گزارش که با همکاری شرکت مهندسی شبکه گستر و مرکز مدیریت راهبردی افتا تهیه شده، برخی از این به‌روزرسانی‌های منتشرشده به طور اجمالی مورد بررسی قرار گرفته است.

ترمیم ۹۷۳ آسیب‌پذیری در مجموعه به‌روزرسانی‌های ماه سپتامبر مایکروسافت

مایکروسافت در به‌روزرسانی‌های امنیتی Patch Tuesday سپتامبر ۲۰۲۶ مجموعه‌ای بی‌سابقه از اصلاحات امنیتی را منتشر کرده است. بررسی داده‌های رسمی Microsoft Security Update Guide نشان می‌دهد که در تاریخ ۸ سپتامبر ۲۰۲۶ (سه‌شنبه، 17 شهریور)، تعداد ۹۷۳ آسیب‌پذیری منتشر شده که ۱۱۳ مورد “بحرانی” و ۸۶۰ مورد “مهم” هستند. حداقل دو مورد از این آسیب‌پذیری‌ها، از مدتی پیش موردبهره جویی مهاجمان قرار گرفته‌اند.

آسیب‌پذیری بحرانی در VMware Workstation و VMware Fusion

شرکت برودکام با انتشار به‌روزرسانی‌های امنیتی، دو آسیب‌پذیری جدی در محصولات VMware Workstation و VMware Fusion را برطرف کرده است. در میان این دو نقص امنیتی، یک آسیب‌پذیری بحرانی با شناسه CVE-2026-59346 و امتیاز 9.3 از 10 به چشم می‌خورد که می‌تواند در شرایط خاص به اجرای کد دلخواه روی سیستم میزبان منجر شود.

مهاجمان در پی آسیب‌پذیری بحرانی Citrix NetScaler

یک آسیب‌پذیری بحرانی در Citrix NetScaler ADC و NetScaler Gateway اکنون هدف حملات سایبری قرار گرفته است. این آسیب‌پذیری با شناسه CVE-2026-19490 شناخته می‌شود و امتیاز آن ۹.۳ از ۱۰ در معیار CVSS 4.0 است.

مهاجمان در حال سوءاستفاده از این آسیب‌پذیری Chrome

گوگل با انتشار یک به‌روزرسانی امنیتی جدید، ۱۲ آسیب‌پذیری امنیتی را در مرورگر Chrome برطرف کرد. در میان این نقص‌ها، یک آسیب‌پذیری با شناسه CVE-2026-85046 از اهمیت بیشتری برخوردار است؛ به خصوص آنکه گوگل تأیید کرده که مهاجمان در حال بهره‌برداری از آن در حملات واقعی هستند.

اصلاحیه‌های امنیتی مرداد ۱۴۰۵

در مرداد 1405، مایکروسافت، سیسکو، فورتی‌نت، ترلیکس، بیت‌دیفندر، وی‌ام‌ور ، سیتریکس، وییم، گوگل، موزیلا، اسپلانک و اس‌ای‌پی اقدام به عرضه به‌روزرسانی برای ترمیم آسیب‌پذیری‌های امنیتی در برخی محصولات خود کردند.

انتشار مجموعه‌اصلاحیه‌های ماه اوت مایکروسافت

شرکت مایکروسافت در به‌روزرسانی‌های امنیتی ماهانه Patch Tuesday اوت که سه‌شنبه ۲۰ مرداد ۱۴۰۵ منتشر شدند، ۳۹۹ آسیب‌پذیری امنیتی را در محصولات و مؤلفه‌های خود برطرف کرد. در میان این آسیب‌پذیری‌ها، ۴۲ مورد در رده بحرانی قرار دارند و سه آسیب‌پذیری روز-صفر شناسایی شده است که یکی از آن‌ها در حملات واقعی مورد سوءاستفاده قرار گرفته است.

آسیب‌پذیری‌های ضدویروس ClamAV با اکسپلویت عمومی

شرکت سیسکو درباره وجود دو آسیب‌پذیری با شدت بالا در ضدویروس ClamAV هشدار داده است. این نقص‌های امنیتی می‌توانند به مهاجمان راه دور و بدون نیاز به احراز هویت اجازه دهند فرایند اسکن ضدبدافزار را متوقف کنند و در نتیجه، شرایط حمله محروم‌سازی از سرویس (DoS) را به وجود آورند.

cPanel آسیب‌پذیری بحرانی CVE-2026-58048 را برطرف کرد

شرکت cPanel مجموعه‌ای از به‌روزرسانی‌های امنیتی را برای محصولات cPanel & WHM و WP Squared منتشر کرد. این به‌روزرسانی‌ها سه نقص امنیتی را از بین می‌برند که مهم‌ترین آن‌ها با شناسه CVE-2026-58048 شناخته می‌شود. این آسیب‌پذیری امتیاز 9.4 از 10 را در استاندارد CVSS 4.0 دریافت کرده است.

انتشار وصله‌های اضطراری VMware برای رفع سه آسیب‌پذیری بحرانی

برادکام با انتشار به‌روزرسانی‌های امنیتی جدید، سه آسیب‌پذیری بحرانی در VMware vCenter، ESXi، Workstation و Fusion را برطرف کرد. این نقص‌ها امکان دور زدن احراز هویت، اجرای کد از راه دور و فرار از ماشین مجازی را فراهم می‌کنند.

اصلاحیه‌های امنیتی تیر 1405

در تیرماه، شرکت‌های مایکروسافت، سیسکو، فورتی‌نت، بیت‌دیفندر، وی‌ام‌ور/برودکام، سیتریکس، وییم، گوگل، موزیلا، اسپلانک و اس‌ای‌پی اقدام به عرضه به‌روزرسانی برای ترمیم آسیب‌پذیری‌های امنیتی در برخی محصولات خود کردند.
در این گزارش که با همکاری شرکت مهندسی شبکه گستر و مرکز مدیریت راهبردی افتا تهیه شده، برخی از این به‌روزرسانی‌های منتشرشده به طور اجمالی مورد بررسی قرار گرفته است.