
نگاهی به مجموعهاصلاحیههای ماه نوامبر مایکروسافت
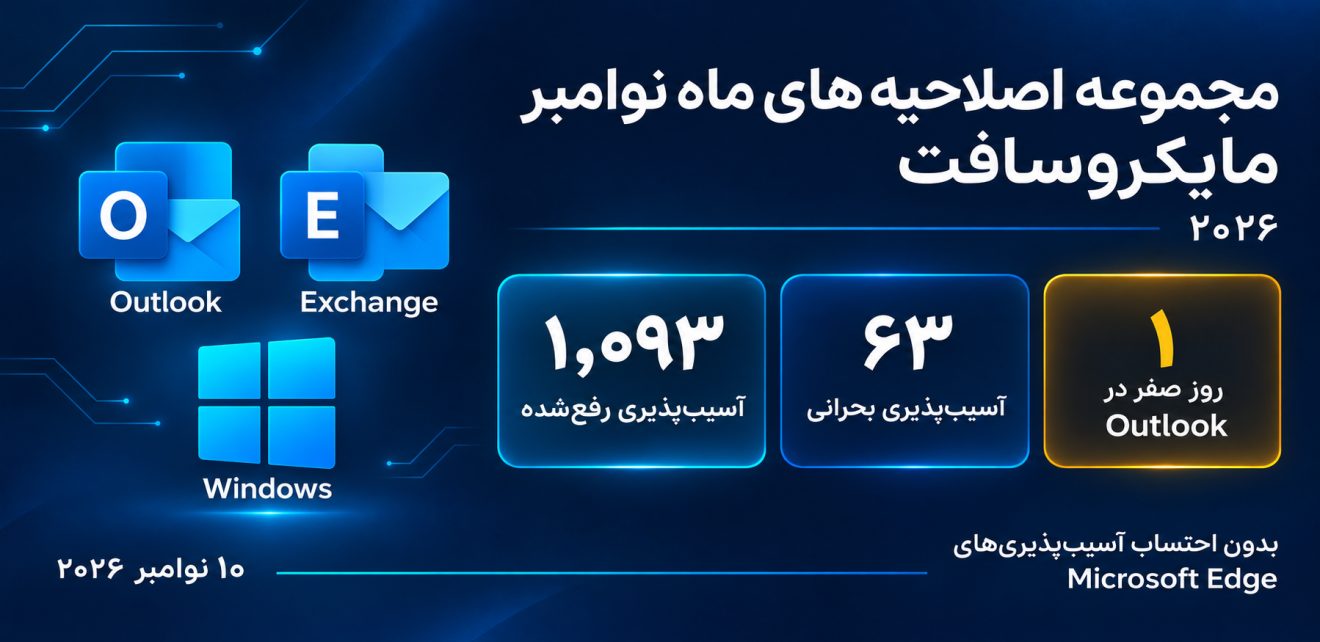
سهشنبه، ۱۹ آبان ۱۴۰۵ (۱۰ نوامبر ۲۰۲۶)، شرکت مایکروسافت مجموعهاصلاحیههای موسوم به Patch Tuesday را برای ترمیم ۱٬۰۹۳ آسیبپذیری جدید منتشر کرد. بررسی راهنمای بهروزرسانیهای امنیتی مایکروسافت نشان میدهد مجموعهاصلاحیههای ماه نوامبر این شرکت شامل ۶۳ آسیبپذیری «بحرانی» (Critical) و یک آسیبپذیری روز صفر (Zero-day) در Microsoft Outlook است که بهرهبرداری از آن در حملات واقعی تأیید شده است.
۱۴۲ اصلاحیه مرورگر Microsoft Edge، که بر پایه Chromium توسعه یافته است، در خروجی مورد بررسی درج نشدهاند و در آمار این گزارش محاسبه نمیشوند.
در این گزارش که با همکاری شرکت مهندسی شبکه گستر و مرکز مدیریت راهبردی افتا و با استناد به اطلاعات منتشرشده در Microsoft Security Update Guide تهیه شده است، برخی از مهمترین بهروزرسانیهای امنیتی این دوره بهاجمال بررسی شدهاند.
آمار مجموعهاصلاحیههای نوامبر مایکروسافت
مبنای شمارش این گزارش، آسیبپذیریهایی است که تاریخ انتشار اولیه آنها در خروجی مایکروسافت، ۱۰ نوامبر ۲۰۲۶ ثبت شده است. اگر چه فهرست Patch Tuesday ماه نوامبر در مجموع ۱٬۱۸۶ رکورد دارد، اما ۹۲ مورد به آسیبپذیریهای منتشرشده در ماههای قبل اختصاص دارند که این ماه بهروز شده اند. یک مورد نیز اطلاعیه سرویسدهی است. این ۹۳ رکورد در آمار آسیبپذیریهای جدید محاسبه نشدهاند.
| نوع آسیبپذیری | تعداد |
|---|---|
| افزایش سطح دسترسی (Elevation of Privilege) | ۵۳۵ |
| اجرای کد از راه دور (Remote Code Execution) | ۲۹۶ |
| افشای اطلاعات (Information Disclosure) | ۱۵۶ |
| منع سرویس (Denial of Service) | ۴۶ |
| دورزدن قابلیتهای امنیتی (Security Feature Bypass) | ۲۷ |
| جعل هویت (Spoofing) | ۲۲ |
| دستکاری (Tampering) | ۱۱ |
| مجموع | ۱٬۰۹۳ |
از نظر شدت، ۶۳ آسیبپذیری در سطح «بحرانی» (Critical)، تعداد ۱٬۰۲۹ مورد در سطح «مهم» (Important) و یک مورد در سطح «متوسط» (Moderate) طبقهبندی شدهاند. آسیبپذیریهای «بحرانی» شامل ۴۸ مورد اجرای کد از راه دور و ۱۵ مورد افزایش سطح دسترسی هستند.
مایکروسافت همچنین احتمال بهرهبرداری از ۴۲ آسیبپذیری را بیشتر ارزیابی کرده است (Exploitation More Likely). این ارزیابی به معنای مشاهده حمله نیست؛ در زمان انتشار این گزارش، فقط آسیبپذیری روز صفر Outlook دارای وضعیت بهرهبرداری تأییدشده است.
روز صفر Outlook؛ مهمترین اولویت عملیاتی
آسیبپذیری CVE-2026-124194 در Microsoft Outlook از نوع جعل هویت است. مایکروسافت در خروجی امنیتی، شدت آن را «متوسط» ثبت کرده، اما وضعیت بهرهبرداری را «شناساییشده» (Exploited: Yes) اعلام کرده است. همین موضوع، آن را به یکی از فوریترین اولویتهای مجموعهاصلاحیههای نوامبر مایکروسافت تبدیل میکند.
مهاجم میتواند با ترغیب کاربر به بازکردن یک فایل پیام دستکاریشده، باعث اتصال Outlook به یک مقصد شبکهای تحت کنترل خود شود. این اتصال ممکن است بدون نمایش هشدار معمول محتوای خارجی انجام شود و اطلاعات احراز هویت مبتنی بر NTLM را افشا کند. سناریوی گزارششده به تعامل کاربر و اتصال شبکه نیاز دارد؛ صرف دریافت ایمیل، بهتنهایی شرط کافی توصیف نشده است.
نکته مهم در اولویتبندی این است که شدت فنی و خطر عملیاتی یکسان نیستند. آسیبپذیری با برچسب «متوسط» که در حملات استفاده شده، میتواند برای سازمان فوریت بیشتری از یک نقص بحرانی فاقد شواهد بهرهبرداری داشته باشد.
آسیبپذیریهای مهمی که باید در اولویت بررسی قرار گیرند
انتخاب موارد زیر بر پایه شدت ثبتشده، ارزیابی احتمال بهرهبرداری و اهمیت سامانههای درگیر انجام شده است.
اجرای کد از راه دور در Exchange Server
آسیبپذیری CVE-2026-118207 در Microsoft Exchange Server از نوع اجرای کد از راه دور و دارای شدت «بحرانی» است. مایکروسافت احتمال بهرهبرداری از آن را بیشتر ارزیابی کرده است.
برای سازمانهایی که از این محصول استفاده میکنند، ترکیب شدت بحرانی با نقش سرویس ایمیل در ارتباطات سازمانی، دلیل روشنی برای اولویتدادن به بررسی نسخههای آسیبپذیر است. میزان دسترسی شبکهای به سرور و اهمیت دادههای نگهداریشده باید در ترتیب استقرار اصلاحیه لحاظ شود.
مایکروسافت در اطلاعیه بهروزرسانی Exchange Server Subscription Edition، رفع این آسیبپذیری را تأیید کرده و اجرای ابزار Exchange Server Health Checker را برای بررسی موفقیت نصب و اقدامات تکمیلی توصیه کرده است.
دو نقص بحرانی در Active Directory Domain Services
دو آسیبپذیری در زیرساخت Active Directory Domain Services نیازمند توجه ویژهاند:
| شناسه | پیامد | شدت |
|---|---|---|
| CVE-2026-118146 | اجرای کد از راه دور | بحرانی |
| CVE-2026-118148 | افزایش سطح دسترسی | بحرانی |
برای هر دو مورد، احتمال بهرهبرداری بیشتر ثبت شده است. اهمیت این نقصها از جایگاه Service Directory در مدیریت هویت و مجوزهای سازمان ناشی میشود؛ اختلال یا نفوذ در این لایه میتواند پیامدهایی فراتر از یک میزبان منفرد داشته باشد.
این دو مورد باید در برنامهٔ اصلاح سامانههای هویتی بررسی شوند. بااینحال، عنوان آسیبپذیری بهتنهایی اثباتکننده امکان تصاحب کامل دامنه نیست؛ پیشنیازها و دامنه اثر دقیق باید از اطلاعیه مربوط به هر شناسه استخراج شود.
اجرای کد از راه دور در Windows Schannel
آسیبپذیری CVE-2026-119952 در مؤلفه Windows Schannel، «بحرانی» و از نوع اجرای کد از راه دور است. این مورد نیز در گروه آسیبپذیریهای دارای احتمال بهرهبرداری بیشتر قرار دارد.
از منظر مدیریت ریسک، بررسی این اصلاحیه برای سامانههایی که به مؤلفههای امنیت ارتباطات در Windows وابستهاند اهمیت دارد. تعیین اولویت نهایی باید با توجه به نسخه سیستمعامل، سرویسهای فعال و میزان دسترسی به میزبان انجام شود. دادههای خلاصه فایل، برای نتیجهگیری دربارهٔ مسیر دقیق حمله یا آسیبپذیربودن همه سرویسهای رمزگذاریشده کافی نیستند.
نقص بحرانی در Windows NAT
آسیبپذیری CVE-2026-113862 در مؤلفه Windows Network Address Translation نیز امکان اجرای کد از راه دور دارد و شدت آن «بحرانی» ثبت شده است. مایکروسافت احتمال بهرهبرداری از این مورد را بیشتر ارزیابی کرده است.
در اولویتبندی عملیاتی، میزبانهایی که واقعاً نقش ترجمه نشانی شبکه را بر عهده دارند باید شناسایی و با فهرست محصولات آسیبپذیر تطبیق داده شوند. وجود یک آسیبپذیری در این مؤلفه، بهتنهایی به معنای یکسانبودن میزان مواجهه تمام دستگاههای مبتنی بر Windows نیست.
افزایش سطح دسترسی در Windows Kernel و Windows Installer
تمرکز صرف بر آسیبپذیریهای «بحرانی» میتواند باعث نادیدهگرفتن نقصهایی شود که در مراحل بعدی یک حمله کاربرد دارند. در مجموعهاصلاحیههای نوامبر مایکروسافت، موارد زیر با شدت «مهم» و احتمال بهرهبرداری بیشتر ثبت شدهاند:
| مؤلفه | شناسه |
|---|---|
| Windows Kernel | CVE-2026-94514 |
| Windows Kernel | CVE-2026-95988 |
| Windows Installer | CVE-2026-105501 |
| Windows Installer | CVE-2026-119398 |
این موارد از نوع افزایش سطح دسترسی هستند. از منظر دفاعی، چنین نقصهایی باید در ارزیابی زنجیرههای حمله لحاظ شوند؛ زیرا افزایش مجوزها میتواند پیامد دسترسی اولیه مهاجم را تشدید کند. این توضیح، تحلیل اهمیت این دسته از نقصها است و به معنای تأیید استفاده از شناسههای بالا در یک زنجیره حمله مشاهدهشده نیست.
استقرار اصلاحیهها چگونه اولویتبندی شود؟
بر اساس دادههای بررسیشده، برنامه استقرار بهتر است ابتدا Outlook آسیبپذیر در برابر روز صفر تأییدشده را پوشش دهد. در ادامه، سامانههای درگیر با نقصهای بحرانی دارای احتمال بهرهبرداری بیشتر، بهویژه زیرساخت ایمیل و سرویسهای هویتی، باید بررسی شوند.
تیمهای فناوری اطلاعات لازم است این اقدامات را در برنامه بهروزرسانی لحاظ کنند:
-
تطبیق داراییها با نسخههای آسیبپذیر: نام محصول بهتنهایی کافی نیست؛ نسخه، ساخت و مؤلفههای نصبشده باید بررسی شوند.
-
بررسی مستقل Office و Edge: تکمیل بهروزرسانیهای Windows بهتنهایی، اثباتکننده اصلاح همه محصولات نصبشده نیست.
- تأیید نتیجه نصب: موفقیت دریافت بسته باید با بررسی نسخه نهایی، وضعیت نصب و راهاندازی مجدد در موارد لازم تکمیل شود.
-
بررسی شواهد حمله در صورت وجود نشانه: نصب اصلاحیه مانع بهرهبرداری بعدی میشود، اما بهتنهایی مشخص نمیکند که سامانه پیش از نصب مورد سوءاستفاده قرار گرفته است یا خیر.
مجموعه اصلاحیههای ماه نوامبر مایکروسافت نشان میدهد معیار مؤثر برای مدیریت اصلاحیهها، ترکیبی از بهرهبرداری واقعی، احتمال بهرهبرداری، اهمیت دارایی و میزان مواجهه آن است. روز صفر Outlook روشنترین نمونه این ماه است: نقصی با شدت «متوسط» که بهدلیل استفاده در حملات واقعی، باید در صدر بررسیهای عملیاتی قرار گیرد.