
وصله آسیبپذیری روز صفر CVE-2026-125350 در مرورگر Chrome
شرکت گوگل بهتازگی بهروزرسانی امنیتی جدیدی برای مرورگر Google Chrome در کانال Stable Channel for Desktop منتشر کرده است. هدف از انتشار این بهروزرسانی، رفع آسیبپذیری روز صفر (Zero-Day) با شناسه CVE-2026-125350 است؛ نقصی امنیتی که طبق تأیید رسمی گوگل، مهاجمان پیش از انتشار اصلاحیه از آن در حملات واقعی بهرهبرداری کردهاند.
این آسیبپذیری از نوع Use-After-Free (UAF) بوده و مؤلفه XML مرورگر Chrome را تحت تأثیر قرار میدهد. بهرهبرداری موفق از چنین نقصی میتواند زمینهساز دستکاری حافظه و اجرای کد مخرب در فرایند مرورگر شود.
جزئیات فنی آسیبپذیری CVE-2026-125350 در Google Chrome
بر اساس اطلاعات منتشرشده از سوی گوگل، آسیبپذیری CVE-2026-125350 به نحوه مدیریت حافظه در مؤلفه XML مرورگر Chrome مربوط است.
در آسیبپذیریهای Use-After-Free، برنامه پس از آزادسازی یک بخش از حافظه، همچنان به ارجاع یا اشارهگری دسترسی دارد که به همان فضای حافظه آزادشده اشاره میکند. بنابراین، اگر برنامه مجدداً از این ارجاع استفاده کند، ممکن است دادههای نامعتبر یا محتوای جایگزینشده در حافظه پردازش شوند.
در سناریوی مورد بحث، این نقص در جریان پردازش دادههای XML توسط تجزیهگر (XML Parser) مرورگر رخ میدهد. مهاجم میتواند با بهرهبرداری از این وضعیت، ساختار حافظه فرایند مرورگر را تحت تأثیر قرار دهد و در شرایط مناسب، زمینه اجرای کد مخرب را فراهم کند.
نکته مهم این است که گوگل بهرهبرداری فعال از این آسیبپذیری را تأیید کرده، اما تاکنون جزئیات فنی حملات، روش دقیق بهرهبرداری و اهداف احتمالی مهاجمان را بهصورت عمومی منتشر نکرده است.
گوگل همچنین اعلام کرده است که دسترسی به جزئیات باگ و لینکهای مرتبط ممکن است تا زمان بهروزرسانی بخش عمده کاربران محدود باقی بماند. این رویکرد با هدف جلوگیری از سوءاستفاده بیشتر از اطلاعات فنی آسیبپذیری پیش از نصب وصله امنیتی توسط کاربران اتخاذ میشود.
نسخههای آسیبپذیر و بهروزرسانیهای اصلاحی Chrome
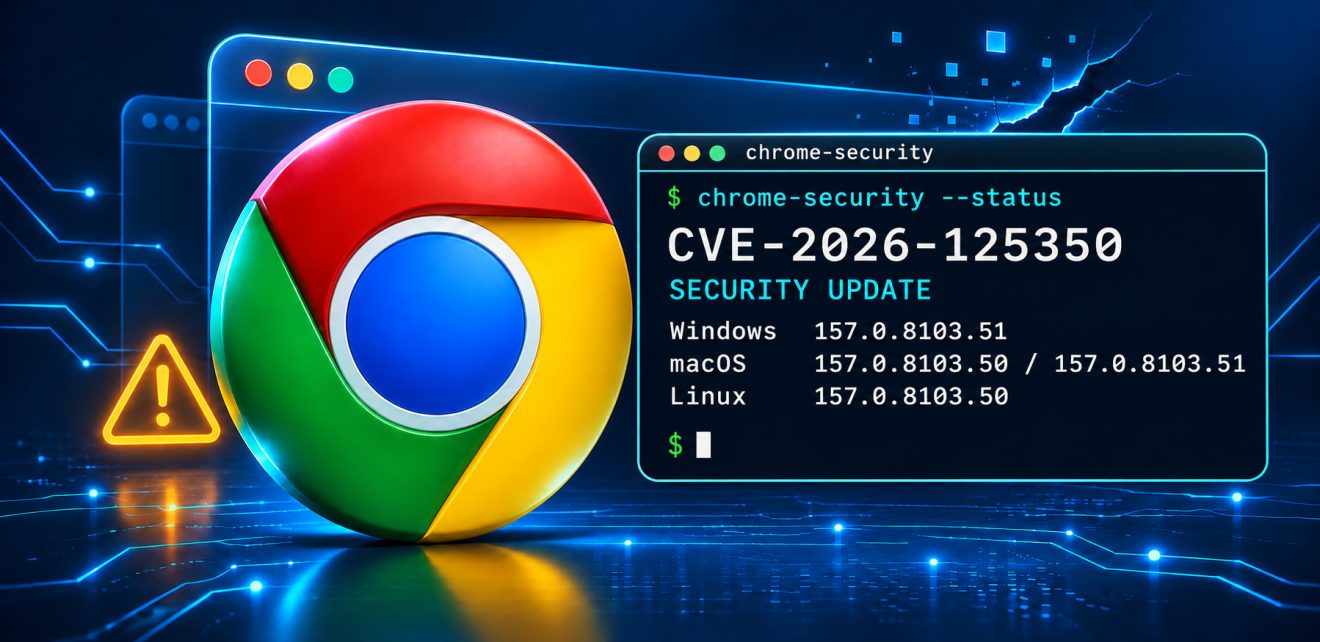
گوگل اصلاحیه امنیتی مربوط به این آسیبپذیری را برای کاربران کانال Stable دسکتاپ منتشر کرده است. نسخههای جدید مرورگر به شرح زیر هستند:
| سیستمعامل | نسخه اصلاحشده |
|---|---|
| Windows | 157.0.8103.51 |
| macOS | 157.0.8103.50 و 157.0.8103.51 |
| Linux | 157.0.8103.50 |
فرایند انتشار این بهروزرسانی ممکن است چند روز تا چند هفته طول بکشد تا به تمام کاربران برسد. با این حال، توصیه میشود کاربران برای دریافت سریعتر اصلاحیه، بهروزرسانی مرورگر را بهصورت دستی بررسی کنند.
چگونه آسیبپذیری جدید Chrome را برطرف کنیم؟
برای نصب بهروزرسانی امنیتی و اطمینان از دریافت نسخه اصلاحشده، مراحل زیر را دنبال کنید:
۱. مرورگر Google Chrome را اجرا کنید.
۲. از منوی سهنقطه، وارد بخش Help شوید.
۳. گزینه About Google Chrome را انتخاب کنید.
۴. مرورگر بهصورت خودکار وجود نسخه جدید را بررسی و در صورت دسترس بودن، فرایند دریافت و نصب آن را آغاز میکند.
۵. پس از تکمیل بهروزرسانی، مرورگر را با انتخاب گزینه Relaunch مجدداً راهاندازی کنید.
پس از راهاندازی مجدد، نسخه نصبشده را بررسی کنید تا یکی از نسخههای اصلاحشده متناسب با سیستمعامل در حال اجرا باشد.
هشتمین آسیبپذیری روز صفر Chrome در سال ۲۰۲۶
اهمیت این بهروزرسانی صرفاً به رفع یک نقص امنیتی محدود نمیشود. CVE-2026-125350 هشتمین آسیبپذیری Zero-Day مرورگر Chrome در سال ۲۰۲۶ است که گوگل بهرهبرداری از آن در حملات واقعی را تأیید کرده است.
آسیبپذیریهای روز صفر به نقصهایی گفته میشود که پیش از در دسترس قرار گرفتن اصلاحیه رسمی، توسط مهاجمان شناسایی شده و مورد سوءاستفاده قرار میگیرند. به همین دلیل، در زمان انتشار وصله امنیتی، احتمال وجود سامانههای آسیبپذیر در زیرساخت سازمانها و شبکههای سازمانی همچنان وجود دارد.
از آنجا که مرورگرهای وب یکی از ابزارهای اصلی دسترسی کاربران به سرویسهای اینترنتی و سامانههای سازمانی هستند، بهروزرسانی آنها باید بخشی از فرایند مدیریت آسیبپذیری و نگهداری امنیتی سازمانها باشد.
توصیههای امنیتی به مدیران شبکه و کارشناسان IT
با توجه به تأیید بهرهبرداری فعال از CVE-2026-125350، توصیه میشود سازمانها اقدامات زیر را در اولویت قرار دهند:
-
بهروزرسانی فوری مرورگرها: تمام سیستمهای مبتنی بر Windows، macOS و Linux را از نظر نسخه نصبشده Chrome بررسی و به نسخه اصلاحشده ارتقا دهید.
-
بررسی متمرکز نسخهها: مدیران شبکه و تیمهای امنیت اطلاعات، وضعیت نسخه مرورگرهای نصبشده روی ایستگاههای کاری و سرورها را بهصورت متمرکز پایش کنند.
-
استفاده از ابزارهای مدیریت وصله: در سازمانهایی که از راهکارهای مدیریت امنیت نقاط پایانی استفاده میکنند، توزیع و نصب نسخه جدید مرورگر در قالب سیاستهای مدیریت نرمافزار پیگیری شود.
-
راهاندازی مجدد مرورگر: صرف دریافت بهروزرسانی کافی نیست و لازم است مرورگر پس از نصب اصلاحیه مجدداً راهاندازی شود تا نسخه جدید فعال شود.
-
پایش رخدادهای امنیتی: با توجه به تأیید بهرهبرداری فعال، بررسی هشدارهای امنیتی و رخدادهای مشکوک مرتبط با مرورگرها نیز توصیه میشود.
در مجموع، با توجه به ماهیت روز صفر این نقص و تأیید بهرهبرداری واقعی از آن، نصب بهروزرسانی جدید Google Chrome باید در اولویت اقدامات امنیتی کاربران و سازمانها قرار گیرد.