
جزئیات سرقت ۶.۳۴ میلیارد دلاری از بایننس؛ نقش مصاحبه شغلی جعلی و هوش مصنوعی در این حمله سایبری
صرافی رمزارزی بایننس (Binance) در ۳ نوامبر ۲۰۲۶ جزئیات تازهای از یک حمله سایبری گسترده را منتشر کرد. این حمله چند مرحله داشت و مهاجمان آن را طی چند ماه پیش بردند. بررسیهای بایننس نشان میدهد که مهاجمان از ژوئن ۲۰۲۶ برای اجرای این عملیات برنامهریزی کرده بودند.
نکته قابلتوجه در این حادثه، روش فریبکارانه مهاجمان برای نفوذ به شبکه داخلی بایننس است. آنها با جعل هویت یک شرکت استخدامکننده، یکی از مهندسان این صرافی را هدف قرار دادند. سپس با ارسال یک پروژه برنامهنویسی آلوده، رایانه سازمانی او را به بدافزار آلوده کردند.
مهاجمان در ادامه از یک ابزار داخلی مبتنی بر هوش مصنوعی سوءاستفاده کردند. آنها همچنین با سرقت اعتبارنامههای کارکنان، دسترسی خود را به بخشهای حساس زیرساخت بایننس گسترش دادند.
این حادثه نشان میدهد که حملات سایبری پیشرفته دیگر فقط به آسیبپذیریهای نرمافزاری یا ایمیلهای فیشینگ محدود نیستند. مهاجمان اکنون فرایندهای استخدام، ابزارهای توسعه نرمافزار و سامانههای هوش مصنوعی سازمانی را نیز هدف قرار میدهند.
جزئیات حمله سایبری به بایننس؛ سرقت ۶.۳۴ میلیارد دلار چگونه اتفاق افتاد؟
بایننس این حادثه را نتیجه یک حمله منفرد یا یک فیشینگ ساده نمیداند. مهاجمان مجموعهای از روشهای مختلف را در قالب یک عملیات هماهنگ به کار گرفتند.
آنها ابتدا کارکنان کلیدی را شناسایی کردند. سپس با آلودهسازی تجهیزات سازمانی و سرقت اطلاعات دسترسی، مسیر نفوذ به زیرساخت کیف پول را هموار کردند.
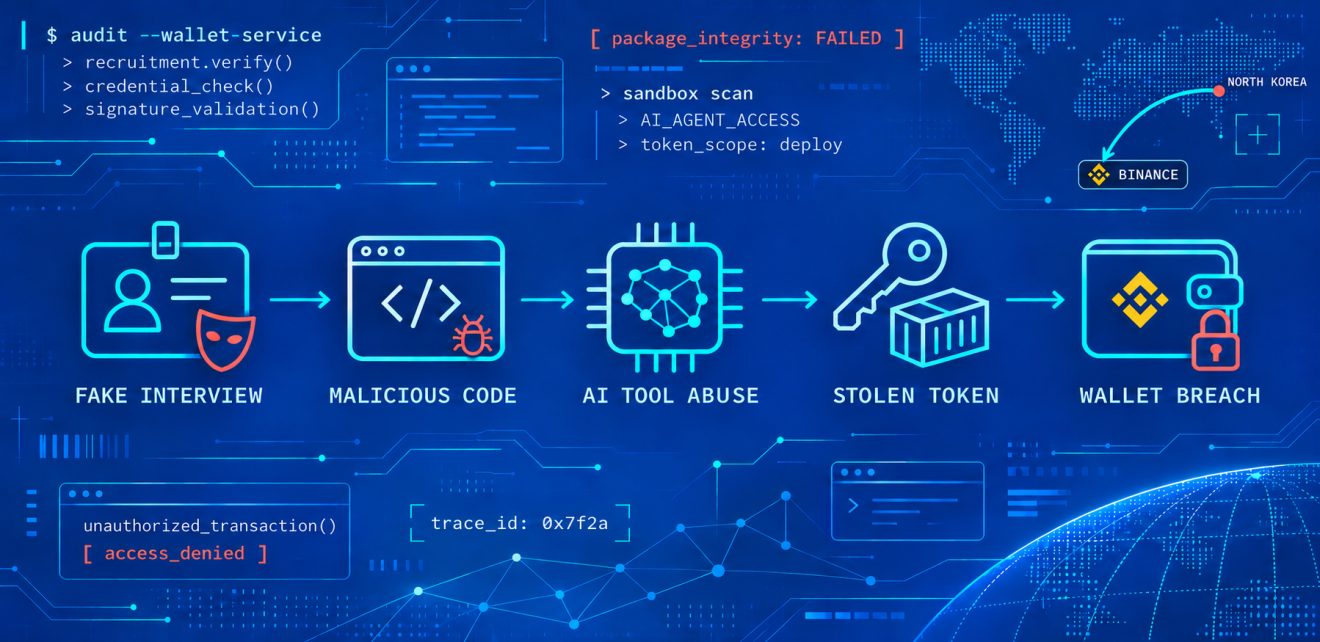
گزارش بایننس چهار مرحله مهم را در این عملیات مشخص میکند.
مرحله اول: نصبکننده آلوده Homebrew و آغاز نفوذ در ژوئن ۲۰۲۶
نخستین مرحله حمله به یکی از مهندسان تیم Wallet DevOps بایننس مربوط میشود. این شرکت در گزارش خود از این کارمند با عنوان «مهندس A» نام برده است.
مهندس A در ژوئن ۲۰۲۶ برای نصب یک ابزار محبوب هوش مصنوعی به موتور جستوجو مراجعه کرد. او در ادامه یک نسخه دستکاریشده از نصبکننده Homebrew را دانلود کرد.
Homebrew یک مدیر بسته (Package Manager) محبوب در سیستمعامل macOS است. توسعهدهندگان از این ابزار برای نصب و مدیریت نرمافزارهای موردنیاز خود استفاده میکنند.
مهاجمان با انتشار نسخه آلوده این ابزار، اطلاعات مهمی درباره کارمند هدف به دست آوردند. این اطلاعات نقش سازمانی مهندس A و ارتباط او با سایر اعضای تیم زیرساخت کیف پول را نیز شامل میشد.
بایننس پس از شناسایی فعالیت مشکوک، اعتبارنامههای مرتبط را تغییر داد. این شرکت همچنین اقدامات امنیتی لازم را برای بررسی دستگاه آسیبدیده انجام داد.
بااینحال، مهاجمان پیش از این اقدامات به اطلاعات سازمانی موردنیاز خود دست پیدا کرده بودند.
این بخش از حمله نمونهای از حمله به زنجیره تأمین نرمافزار (Software Supply Chain Attack) است. در این روش، مهاجم بهجای حمله مستقیم به سازمان هدف، یک نرمافزار یا بسته معتبر را آلوده میکند. سپس از اعتماد کاربران به آن ابزار برای نفوذ استفاده میکند.
مرحله دوم: مصاحبه شغلی جعلی و آلودهسازی رایانه مهندس دوم
مهاجمان در سپتامبر ۲۰۲۶ مرحله دوم عملیات را آغاز کردند. این بار یکی دیگر از مهندسان نرمافزار بایننس، با عنوان «مهندس B»، هدف حمله قرار گرفت.
مهاجم از طریق یک پلتفرم معتبر کاریابی با این کارمند ارتباط برقرار کرد. او خود را مدیر پروژه (Project Director) یک شرکت معرفی کرد و پیشنهاد مصاحبه شغلی داد.
فرایند استخدام به شکلی طراحی شده بود که اعتماد قربانی را جلب کند.
جعل هویت کارمند منابع انسانی برای جلب اعتماد
در مرحله نخست، فردی که خود را نماینده منابع انسانی (HR) معرفی میکرد، با مهندس B مصاحبه تصویری انجام داد.
این فرد برای افزایش اعتبار خود، حساب کاربری شبکه اجتماعیاش را نیز به اشتراک گذاشت. او تصاویر و ویدئوهای شخصی خود را در اختیار مهندس قرار داد تا هویت جعلیاش واقعیتر به نظر برسد.
در مرحله دوم، فرد دیگری خود را مدیرعامل یک شرکت معرفی کرد. بایننس اعلام کرده است که این شرکت اساساً وجود خارجی نداشت.
مهاجمان مصاحبه دوم را از طریق یک پیامرسان اجتماعی محبوب برگزار کردند.
دانلود پروژه برنامهنویسی آلوده؛ نقطه شروع اجرای بدافزار
در پایان مصاحبه دوم، فرد مهاجم از مهندس B خواست یک پروژه آزمایشی برنامهنویسی را دانلود کند.
این پروژه قرار بود بخشی از فرایند ارزیابی مهارتهای فنی متقاضی باشد. اما مخزن کد ارائهشده حاوی کد مخربی بود که هنگام راهاندازی پروژه اجرا میشد.
بدین ترتیب، مهاجمان توانستند فعالیتهای غیرمجاز را روی رایانه سازمانی این مهندس آغاز کنند.
استفاده از روشهای پیشرفته برای پنهانسازی بدافزار
بدافزار از روشهای مختلفی برای فرار از شناسایی استفاده میکرد. مهاجمان کد مخرب را با تکنیکهای مبهمسازی (Code Obfuscation) پنهان کرده بودند.
آنها همچنین یکی از اجزای یک ابزار توسعه نرمافزار معتبر را با نسخهای آلوده جایگزین کردند. این تغییر به بدافزار اجازه میداد دستورات مهاجم را اجرا کند و با یک سرور خارجی ارتباط بگیرد.
مهاجمان برای پنهان کردن ردپای خود، آثار دیجیتال نفوذ را نیز حذف کردند. این اقدام شناسایی حمله و بررسی جرمشناختی آن را دشوارتر کرد.
مرحله سوم: سوءاستفاده از ابزار داخلی هوش مصنوعی بایننس
در ۲۰ اکتبر ۲۰۲۶، مهاجمان مرحله جدیدی از عملیات را آغاز کردند.
آنها از رایانه آلوده مهندس B و دسترسیهای بهدستآمده برای گسترش نفوذ استفاده کردند. طبق گزارش بایننس، مهاجمان در این مرحله از یک ابزار داخلی مبتنی بر هوش مصنوعی نیز سوءاستفاده کردند.
این اقدام به آنها کمک کرد تا به تجهیزات دو مهندس دیگر، از جمله مهندس A، دسترسی پیدا کنند.
سرقت توکن دسترسی استقرار کانتینر
مهاجمان پس از بررسی رایانه مهندس A، متوجه وجود یک توکن مجوز استقرار کانتینر (Container Deployment Permission Token) شدند.
این توکن به مهندس اجازه میداد عملیات استقرار کانتینر را در زیرساخت سازمان انجام دهد. دسترسی به چنین مجوزی میتوانست مسیر نفوذ به بخشهای حساستر محیط عملیاتی را برای مهاجمان باز کند.
بایننس جزئیات فنی نحوه سوءاستفاده از ابزار هوش مصنوعی را بهطور کامل منتشر نکرده است. بااینحال، این شرکت تأیید کرده که مهاجمان از این ابزار برای گسترش دسترسی خود استفاده کردند.
این بخش از حادثه اهمیت امنیت ابزارهای هوش مصنوعی سازمانی را نشان میدهد. چنین ابزارهایی ممکن است به اطلاعات، سرویسها و منابع داخلی سازمان دسترسی داشته باشند.
بنابراین، سازمانها باید دسترسی این ابزارها را محدود کنند و فعالیت آنها را بهصورت مستمر زیر نظر بگیرند.
مرحله چهارم: نفوذ به سرویس امضای کیف پول و اجرای تراکنشهای غیرمجاز
مهاجمان در ۲۹ اکتبر ۲۰۲۶ به مرحله نهایی حمله رسیدند.
طبق گزارش بایننس، آنها بین ساعت ۱۷:۱۵ تا ۱۹:۵۶ به رایانه مهندس C وارد شدند. مهاجمان در این مرحله از اعتبارنامههای سرقتشده مهندس A استفاده کردند.
سپس یک کانتینر را در زیرساخت سازمان مستقر کردند و اسکریپت مخرب خود را اجرا کردند.
این اقدام به مهاجمان امکان داد از دسترسی غیرمجاز به سرویس داخلی امضای کیف پول (Wallet Signing Service) سوءاستفاده کنند.
این سرویس یکی از بخشهای حساس زیرساخت مدیریت تراکنشهای رمزارزی است. مهاجمان با بهرهبرداری از دسترسی غیرمجاز خود توانستند تراکنشهایی خارج از فرایند عادی برداشت داراییها ایجاد کنند.
بر اساس گزارشهای منتشرشده، این حمله حدود ۶.۳۴ میلیارد دلار دارایی دیجیتال را تحت تأثیر قرار داد.
نقش گروه هکری کره شمالی در حمله به بایننس
اداره تحقیقات فدرال آمریکا (FBI) در ۳۱ اکتبر ۲۰۲۶ مسئولیت این حمله را به کره شمالی نسبت داد.
این نهاد اعلام کرد که گروه سایبری موسوم به TraderTraitor پشت سرقت بیش از ۶ میلیارد دلار دارایی دیجیتال از بایننس قرار دارد.
FBI همچنین به روشهای مورد استفاده مهاجمان برای انتقال و پنهانسازی داراییها اشاره کرد.
طبق گزارشهای منتشرشده، مهاجمان پس از سرقت داراییها، بخش عمده آن را به رمزارز اتر (ETH) تبدیل کردند. آنها سپس از روشهای مختلف برای جابهجایی و پنهانسازی جریان داراییها استفاده کردند.
شرکت تحلیل بلاکچین Chainalysis نیز تراکنشهای مرتبط با این حادثه را بررسی کرده است. تحلیلهای این شرکت به ردیابی داراییهای سرقتشده و بررسی ارتباط آنها با فعالیتهای منتسب به گروه TraderTraitor کمک میکند.
انتساب رسمی حمله به کره شمالی از سوی FBI انجام شده است. بااینحال، باید میان ارزیابی نهادهای تحقیقاتی و تأیید مستقل تمام جزئیات عملیاتی تفاوت قائل شد.
واکنش بایننس؛ اقدامات امنیتی پس از حمله سایبری
بایننس پس از شناسایی ابعاد حمله، مجموعهای از اقدامات اصلاحی را اجرا کرد. هدف این اقدامات، حذف مسیرهای نفوذ و جلوگیری از تکرار حادثه بود.
مهمترین اقدامات اعلامشده عبارتاند از:
-
بازسازی زیرساخت کیف پول: بایننس سامانه آسیبدیده را در یک محیط جدید بازسازی کرد.
-
بازسازی ابزار هوش مصنوعی: این شرکت ابزار داخلی هوش مصنوعی و سازوکارهای کنترل دسترسی آن را مجدداً طراحی کرد.
-
تعویض تجهیزات آسیبدیده: بایننس دستگاههای مرتبط با کارکنان هدف حمله را تعویض کرد.
-
غیرفعالسازی اعتبارنامهها: این شرکت توکنها و اعتبارنامههای مرتبط با مهندسان آسیبدیده را از دسترس خارج کرد.
-
افزایش اسکنهای امنیتی: بایننس بررسی امنیتی تجهیزات کارکنان را گسترش داد.
-
تقویت تشخیص ناهنجاری: این شرکت قابلیتهای تشخیص رفتارهای غیرعادی مبتنی بر هوش مصنوعی را توسعه داد.
-
تقویت امنیت سرویس کیف پول: بایننس کنترلهای امنیتی سرویسهای مرتبط با مدیریت کیف پول را افزایش داد.
-
همکاری با نهادهای قانونی: این شرکت با نهادهای مجری قانون، شرکتهای تحلیل بلاکچین و فعالان صنعت رمزارز برای ردیابی و مسدودسازی داراییها همکاری کرد.
بایننس همچنین اعلام کرده است که برای بررسی جامع حادثه و ارزیابی اقدامات اصلاحی، سرمایهگذاری بیشتری در حوزه امنیت سایبری انجام میدهد.
این سرمایهگذاری حوزههایی مانند تشخیص تهدید مبتنی بر هوش مصنوعی، حفاظت از تجهیزات کاربران، امنیت محیطهای توسعه نرمافزار و پایش رفتارهای غیرعادی را پوشش میدهد.
۵ درس امنیتی مهم از حمله سایبری به بایننس
حمله به بایننس فقط یک سرقت بزرگ رمزارزی نیست. این حادثه نمونهای از تغییر روش مهاجمان در هدف قرار دادن سازمانهای بزرگ و زیرساختهای حساس به شمار میرود.
بررسی مراحل این عملیات، چند درس مهم برای مدیران فناوری اطلاعات و متخصصان امنیت سایبری دارد.
۱- مصاحبه شغلی جعلی میتواند به ابزار نفوذ سایبری تبدیل شود
مهاجمان از فرایند استخدام برای جلب اعتماد کارکنان استفاده کردند. آنها با ساخت هویتهای جعلی و برگزاری مصاحبههای چندمرحلهای، قربانی را به اجرای یک پروژه آلوده ترغیب کردند.
سازمانها باید کارکنان خود را درباره این روش آگاه کنند. همچنین، اجرای پروژههای آزمایشی استخدام باید در محیطی ایزوله و غیرمتصل به زیرساخت سازمان انجام شود.
۲- دانلود ابزارهای توسعه نرمافزار باید تحت کنترل باشد
استفاده از نسخههای آلوده ابزارهای شناختهشده و مخازن کد مخرب، یکی از روشهای مؤثر نفوذ به سازمانهاست.
محبوبیت یک نرمافزار بهتنهایی اعتبار آن را تضمین نمیکند. سازمانها باید دریافت نرمافزار را به منابع رسمی و قابل اعتماد محدود کنند.
همچنین، بررسی امضای دیجیتال، اعتبارسنجی بستهها و کنترل یکپارچگی نرمافزارها اهمیت زیادی دارد.
۳- ابزارهای هوش مصنوعی سازمانی به حفاظت امنیتی نیاز دارند
ابزارهای هوش مصنوعی ممکن است به اطلاعات داخلی، سرویسهای سازمانی و منابع حساس دسترسی داشته باشند.
به همین دلیل، سازمانها باید دسترسی این ابزارها را بر اساس اصل حداقل سطح دسترسی (Least Privilege) تعریف کنند.
ثبت رویدادها، نظارت مستمر و تشخیص رفتارهای غیرعادی نیز میتواند احتمال سوءاستفاده از این ابزارها را کاهش دهد.
۴- اعتبارنامهها و توکنهای دسترسی را جدی بگیرید
سرقت یک توکن استقرار کانتینر یا اعتبارنامه متعلق به یک کارمند فنی میتواند پیامدهایی فراتر از نفوذ به یک رایانه داشته باشد.
سازمانها باید از توکنهای کوتاهعمر استفاده کنند. محدودسازی دسترسی بر اساس نقش، احراز هویت چندعاملی مقاوم در برابر فیشینگ و تغییر سریع اعتبارنامههای مشکوک نیز ضروری است.
۵-. سرویسهای حساس به لایههای امنیتی مستقل نیاز دارند
زیرساخت امضای تراکنش و سرویسهای مالی حیاتی نباید صرفاً به امنیت رایانه کارکنان متکی باشند.
سازمانها باید این سرویسها را از سایر بخشهای شبکه جدا کنند. همچنین، تأیید چندمرحلهای عملیات حساس و پایش پیوسته رفتار سرویسها اهمیت زیادی دارد.
جمعبندی؛ وقتی هوش مصنوعی و مهندسی اجتماعی به ابزار حمله تبدیل میشوند
حمله سایبری به بایننس نشان داد که مهاجمان برای نفوذ به زیرساختهای حیاتی همیشه به سراغ آسیبپذیریهای پیچیده نرمافزاری نمیروند.
گاهی یک نصبکننده آلوده، یک مصاحبه شغلی جعلی یا یک پروژه برنامهنویسی ظاهراً عادی میتواند نقطه شروع یک حمله گسترده باشد.
در این حادثه، مهاجمان مهندسی اجتماعی، حمله به زنجیره تأمین نرمافزار، بدافزارهای پیشرفته، سرقت اعتبارنامهها و سوءاستفاده از ابزارهای هوش مصنوعی را با یکدیگر ترکیب کردند.
این ترکیب به آنها اجازه داد طی چند ماه از یک رایانه آلوده به زیرساخت حساس امضای تراکنشهای کیف پول دسترسی پیدا کنند.
پیام اصلی این حادثه برای سازمانها روشن است: امنیت سایبری باید تمام زنجیره فعالیتهای سازمان را پوشش دهد. این زنجیره از فرایند استخدام و توسعه نرمافزار آغاز میشود و تا ابزارهای هوش مصنوعی و زیرساختهای حیاتی ادامه پیدا میکند.
هیچ کاربر، دستگاه یا ابزار داخلی نباید صرفاً به دلیل قرار گرفتن در شبکه سازمان، قابل اعتماد فرض شود.
منابع و مراجع
-
اطلاعیه رسمی بایننس درباره حمله و اقدامات اصلاحی: Binance – Security Incident Update
-
گزارش The Hacker News در خصوص این حمله: Binance Reveals How Fake Job Interviews and AI Tool Abuse Led to $6.43 Billion Theft
-
گزارش FBI درباره انتساب حمله به گروه TraderTraitor در مورد این رخداد: The Hacker News – FBI Links North Korea’s TraderTraitor