
افشای نقش یک شرکت اسرائیلی در انتقال جاسوسافزار از طریق تبلیغات آنلاین؛ حمله بدون کلیک به دستگاههای هدف
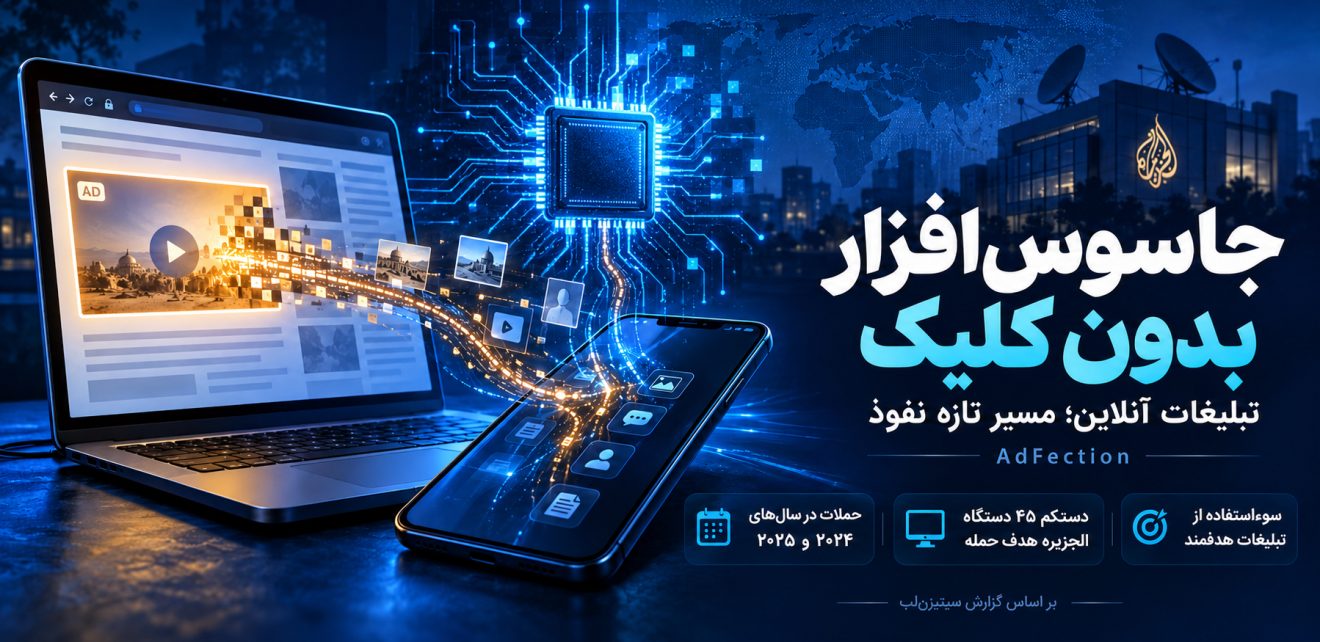
پژوهشگران آزمایشگاه سیتیزنلب (Citizen Lab) از روشی برای توزیع جاسوسافزار از طریق تبلیغات آنلاین پرده برداشتهاند. این روش که «AdFection» نام گرفته، میتواند بدون نیاز به کلیک کاربر، دستگاه هدف را آلوده کند. پژوهشگران میگویند شرکت اسرائیلی دیسکاور-تک (Discover-Tech) با استفاده از زیرساخت تبلیغات دیجیتال، زمینه انتقال جاسوسافزار شرکت کندیرو (Candiru) را فراهم کرده است. آنها همچنین دستکم ۴۵ دستگاه متعلق به شبکه خبری الجزیره (Al Jazeera) را در حملات سالهای ۲۰۲۴ و ۲۰۲۵ شناسایی کردهاند.
کشف روشی تازه برای انتقال جاسوسافزار
پژوهشگران سیتیزنلب در گزارشی تازه، از سوءاستفاده از سامانه تبلیغات آنلاین برای هدفگیری کاربران و انتقال جاسوسافزار خبر دادهاند. این پژوهش که در ۱۵ اکتبر ۲۰۲۶ منتشر شد، شواهد فنی مربوط به انتقال جاسوسافزار تجاری از طریق تبلیغات هدفمند و بدون نیاز به تعامل کاربر را بررسی میکند.
پژوهشگران این روش را AdFection نامیدهاند. در این شیوه، مهاجم از سازوکار نمایش تبلیغات در وبسایتها و برنامههای موبایلی استفاده میکند تا کد مخرب را به دستگاه فرد موردنظر برساند. در نتیجه، کاربر برای آغاز فرایند حمله لزوماً نیازی به کلیک روی تبلیغ یا باز کردن پیوند مشکوک ندارد.
این گزارش، دیسکاور-تک، شرکتی مستقر در اسرائیل را یکی از بازیگران اصلی این زنجیره معرفی میکند. به گفته پژوهشگران، این شرکت از طریق پلتفرمها و زیرساختهای تبلیغاتی خود، امکان هدفگیری کاربران و ارتباط با شرکتهای فعال در حوزه جاسوسافزار تجاری را فراهم کرده است.
حمله AdFection چگونه کار میکند؟
بخش مهمی از سازوکار AdFection به زیرساخت متداول تبلیغات دیجیتال وابسته است. بسیاری از وبسایتها و برنامههای موبایلی برای نمایش تبلیغات از سامانههایی استفاده میکنند که اطلاعات مربوط به کاربر و دستگاه او را در اختیار پلتفرمهای تبلیغاتی قرار میدهند.
در تبلیغات مبتنی بر مزایده لحظهای (Real-Time Bidding یا RTB)، سامانههای تبلیغاتی برای نمایش یک آگهی در فضای مشخص رقابت میکنند. این فرایند ممکن است اطلاعاتی مانند نشانی IP، شناسه تبلیغاتی دستگاه و برخی مشخصات فنی آن را در اختیار بازیگران مختلف زنجیره تبلیغات قرار دهد.
پژوهشگران میگویند مهاجمان میتوانند از همین سازوکار برای شناسایی و انتخاب اهداف استفاده کنند. تبلیغ نمایشدادهشده نیز ممکن است حاوی کدی باشد که هنگام بارگذاری در مرورگر یا برنامه اجرا میشود.
در حملات منتسب به AdFection، تبلیغ به زیرساختی متعلق به دیسکاور-تک متصل میشود. این زیرساخت اطلاعاتی درباره دستگاه و شناسههای تبلیغاتی آن دریافت میکند. سپس تصمیم میگیرد که آیا کد JavaScript بیشتری به دستگاه ارسال کند یا خیر. اگر دستگاه با معیارهای هدفگیری مطابقت داشته باشد، سرور میتواند کد موردنظر را برگرداند.
این فرایند به مهاجم اجازه میدهد کد مخرب را بهصورت انتخابی توزیع کند. در صورت موفقیت زنجیره بهرهبرداری، مهاجم میتواند از آسیبپذیریهای مرورگر یا اجزای مرتبط برای نصب جاسوسافزار استفاده کند.
نکته مهم این است که نمایش هر تبلیغ مرتبط با دیسکاور-تک به معنی آلودهشدن دستگاه نیست. طبق گزارش، بسیاری از دستگاهها ممکن است تبلیغ را دریافت کنند، اما سرور برای آنها کد اضافی ارسال نکند. با این حال، پژوهشگران میگویند همین تبلیغات میتوانند اطلاعاتی درباره دستگاه و کاربر جمعآوری کنند.
شناسایی حمله به دستگاههای شبکه خبری الجزیره
یکی از مهمترین یافتههای گزارش به حملاتی مربوط میشود که شبکه خبری الجزیره را در سالهای ۲۰۲۴ و ۲۰۲۵ هدف قرار دادند.
پژوهشگران با بررسی گزارشهای شبکهای ارائهشده از سوی این شبکه خبری، دستکم ۴۵ دستگاه هدف حملات بدون کلیک را شناسایی کردند. آنها با اطمینان بالایی این حملات را به جاسوسافزار شرکت کندیرو و تبلیغات توزیعشده از زیرساخت دیسکاور-تک مرتبط دانستند.
تحلیل ارتباطات شبکهای، زنجیرهای از رویدادها را نشان داد. ابتدا دستگاههای هدف با دامنههای مرتبط با دیسکاور-تک ارتباط برقرار کردند؛ رفتاری که با نمایش تبلیغ سازگار بود. سپس دستگاهها با سرورهای اعتبارسنجی کندیرو ارتباط گرفتند. این سرورها دستگاه را بررسی میکردند تا مشخص شود آیا برای ادامه عملیات مناسب است یا خیر.
در مرحله بعد، دستگاههای آلوده با سرورهای فرماندهی و کنترل (C2) ارتباط برقرار کردند. این ارتباط با فعالیت جاسوسافزار سازگار بود.
پژوهشگران برای تقویت انتساب حمله، نمونهای از یک فایل DLL تحت Windows را نیز بررسی کردند که از یکی از دستگاههای آلوده به دست آمده بود. این نمونه حاوی نشانیهایی از سرورهای فرماندهی و کنترل بود و ویژگیهای فنی آن با زنجیره حمله کندیرو همخوانی داشت.
نقش دیسکاور-تک و پلتفرم Controlium
طبق گزارش سیتیزنلب، دیسکاور-تک پلتفرمی به نام Controlium اداره میکند. این پلتفرم به مشتریان امکان میدهد تبلیغات هدفمند را برای کاربران مشخص تنظیم کنند.
بررسی رابط کاربری و کدهای در دسترس این سامانه نشان میدهد که مشتریان میتوانند اهداف را بر اساس شناسه تبلیغاتی دستگاههای Android و iOS، شناسههای مرورگر یا نشانی IP انتخاب کنند. سپس میتوانند تبلیغات و کدهای مرتبط را از طریق زیرساختهای تبلیغاتی به اهداف برسانند.
پژوهشگران همچنین زیرساختی را شناسایی کردند که در گزارش با نام سرور NOAS یا getAd معرفی شده است. این سرور هنگام نمایش تبلیغ، شناسههای تبلیغاتی و برخی اطلاعات شبکهای را دریافت میکند. سپس بر اساس معیارهای انتخابشده، درباره ارسال یا عدم ارسال کد اضافی تصمیم میگیرد.
به این ترتیب، دیسکاور-تک میتواند کدهای موردنظر را بهصورت گزینشی توزیع کند؛ روشی که احتمال آشکارشدن محتوای مخرب در بررسیهای عادی تبلیغات را کاهش میدهد.
ارتباط با کندیرو و دیگر شرکتهای حوزه نظارت
گزارش سیتیزنلب، دیسکاور-تک را به چند شرکت فعال در حوزه جاسوسافزار و نظارت تجاری مرتبط میکند. از جمله این شرکتها میتوان به کندیرو، که اکنون با نام اینتگریتی لبز (Integrity Labs) شناخته میشود، و همچنین بیندسی (Bindecy) و اینتلوس (Intelos) اشاره کرد.
پژوهشگران ارتباط میان زیرساخت دیسکاور-تک و جاسوسافزار کندیرو را با تحلیل دامنهها، سرورهای شبکهای و نمونههای بدافزار بررسی کردهاند. آنها همچنین ارتباطاتی میان دیسکاور-تک و شرکتهای دیگری یافتهاند که در زمینه ابزارهای اطلاعاتی مبتنی بر دادههای تبلیغاتی فعالیت میکنند.
دامنه گسترده فعالیتهای تبلیغاتی
پژوهشگران برای بررسی مقیاس فعالیت دیسکاور-تک، نزدیک به چهار میلیارد رکورد مربوط به مزایدههای تبلیغاتی را تحلیل کردند. این دادهها نشان میدادند که تبلیغات این شرکت طی یک دوره چهارماهه در تعداد زیادی وبسایت و برنامه Android و iOS نمایش داده شدهاند.
این ارقام، گستردگی دسترسی زیرساخت دیسکاور-تک به اکوسیستم تبلیغات دیجیتال را نشان میدهند. با این حال، نباید تعداد رکوردهای مزایده یا نمایش تبلیغات را با تعداد دستگاههای آلوده یکسان دانست. نمایش تبلیغ، دریافت کد و آلودگی موفق مراحل متفاوتی هستند و گزارش برای هرکدام شواهد جداگانهای بررسی میکند.
پژوهشگران همچنین میگویند تبلیغات این شرکت در مواردی باعث شدهاند دستگاههای زیادی با سرورهای کندیرو ارتباط برقرار کنند. آنها احتمال میدهند این ارتباطات برای ردیابی و شناسایی کاربران به کار رفته باشند.
گزارش در کنار این موارد، از فعالیت بازیگر دیگری با نام DARK CARTOGRAPHER خبر میدهد. طبق یافتههای اولیه پژوهشگران، این بازیگر از زیرساخت دیسکاور-تک برای سوءاستفاده از آسیبپذیریهای اپراتورهای تلفن همراه استفاده میکند. هدف این عملیات، پیوند دادن شناسههای تبلیغاتی موبایل به شماره تلفن کاربران و شناسایی هویت آنها در مقیاس گسترده است. سیتیزنلب اعلام کرده که جزئیات بیشتر این فعالیت را در گزارشی جداگانه منتشر خواهد کرد.
واکنش شرکتهای تبلیغاتی
سیتیزنلب یافتههای خود را با شرکتها و سازمانهای فعال در صنعت تبلیغات به اشتراک گذاشت. پس از این بررسیها، چند بازیگر مهم اقدامهایی برای قطع دسترسی دیسکاور-تک انجام دادند.
بر اساس گزارش، گوگل (Google) دسترسی این شرکت به پلتفرمهای مزایده تبلیغاتی خود را قطع کرد و نام آن را از فهرست فروشندگان تبلیغاتی خود کنار گذاشت. انجمن آیایبی اروپا (IAB Europe) نیز دیسکاور-تک را از فهرست فروشندگان تأییدشده خود حذف کرد.
شرکت بیسوکس (Beeswax) دسترسی دیسکاور-تک به پلتفرم خرید تبلیغات خود را متوقف کرد. وانگل (Vungle)، متعلق به لیفتآف (Liftoff)، دسترسی این شرکت را هنگام بررسی موضوع به حالت تعلیق درآورد. اسکیمی (Eskimi) نیز حسابها و دامنههای مرتبط را مسدود کرد.
این اقدامات نشان میدهند که یافتههای گزارش پیامدهایی برای حضور دیسکاور-تک در اکوسیستم تبلیغات دیجیتال داشتهاند. با این حال، مقابله با چنین حملاتی صرفاً به قطع دسترسی یک شرکت محدود نمیشود؛ زیرا مهاجمان ممکن است از واسطهها، پلتفرمها یا زیرساختهای دیگری برای ادامه فعالیت استفاده کنند.
چرا تبلیغات آنلاین به یک مسئله امنیتی تبدیل شدهاند؟
تبلیغات دیجیتال معمولاً بهعنوان ابزاری برای کسب درآمد وبسایتها و برنامههای موبایلی شناخته میشوند. اما زنجیره پیچیده این صنعت، امکان تبادل داده و اجرای کد میان تعداد زیادی از شرکتها را فراهم میکند. همین ویژگیها میتوانند به فرصتی برای ردیابی مخفیانه کاربران یا انتقال کد مخرب تبدیل شوند.
در بسیاری از موارد، ناشر وبسایت یا برنامه کنترل مستقیمی بر تمام اجزای تبلیغاتی که نمایش میدهد ندارد. یک تبلیغ ممکن است به چندین سرویس و واسطه متصل شود و کدهایی را از منابع بیرونی دریافت کند. اگر یکی از این اجزا برای عملیات مخرب استفاده شود، شناسایی عامل اصلی حمله دشوار خواهد بود.
AdFection نمونهای از این خطر است: مهاجم میتواند از سازوکارهای قانونی تبلیغات برای هدفگیری دقیق کاربران بهره بگیرد و در صورت وجود آسیبپذیری مناسب، حمله را بدون کلیک یا اقدام آشکار قربانی پیش ببرد.
راهکارهای کاهش خطر
یافتههای این گزارش نشان میدهند که مقابله با تهدیدهایی از این نوع به همکاری میان شرکتهای تبلیغاتی، توسعهدهندگان نرمافزار، مدیران شبکه و نهادهای نظارتی نیاز دارد.
شرکتهای تبلیغاتی باید هویت مشتریان و رفتار آنها را با دقت بیشتری بررسی کنند و سازوکارهای مؤثری برای شناسایی کدهای مشکوک داشته باشند. بررسی مستمر فروشندگان، نظارت بر زنجیره واسطهها و واکنش سریع به گزارشهای معتبر نیز میتواند احتمال سوءاستفاده را کاهش دهد.
سازمانهایی که کارکنان یا مدیران آنها ممکن است هدف جاسوسافزارهای تجاری قرار گیرند، باید سیستمعامل، مرورگر و برنامههای موبایلی را بهروز نگه دارند. همچنین استفاده از ابزارهای پایش شبکه و ثبت رویدادهای امنیتی میتواند به شناسایی ارتباطات غیرعادی کمک کند.
کاربران نیز باید بهروزرسانیهای امنیتی را در اسرع وقت نصب کنند و دسترسی برنامهها به اطلاعات حساس را محدود سازند. البته در حملات بدون کلیک، رعایت احتیاط معمول هنگام بازکردن پیوندها بهتنهایی کافی نیست؛ زیرا نمایش محتوا در برخی شرایط میتواند برای آغاز حمله کافی باشد.
در سطح سیاستگذاری، سیتیزنلب خواستار بررسی احتمال نقض قوانین از سوی دیسکاور-تک و کندیرو/اینتگریتی لبز شده است. این مرکز همچنین برای قانونگذاران، نهادهای ناظر، مدافعان امنیت و صنعت تبلیغات توصیههایی ارائه کرده تا امکان تکرار حملات مشابه کاهش یابد.
جمعبندی
گزارش سیتیزنلب نشان میدهد که زیرساخت تبلیغات آنلاین میتواند فراتر از ردیابی و نمایش آگهی عمل کند و در شرایط خاص، به کانالی برای توزیع جاسوسافزارهای تجاری تبدیل شود. پژوهشگران با بررسی ارتباطات شبکهای و نمونههای بدافزار، دیسکاور-تک را به انتقال جاسوسافزار کندیرو از طریق تبلیغات هدفمند مرتبط کردهاند و حملات علیه دستگاههای متعلق به شبکه خبری الجزیره را مستند ساختهاند.
این یافتهها بار دیگر ضرورت بازنگری در سازوکارهای نظارت بر تبلیغات دیجیتال را برجسته میکنند. در چنین محیطی، کنترل دسترسی شرکتهای واسطه، شفافیت بیشتر در زنجیره تبلیغات و رسیدگی سریع به سوءاستفادههای امنیتی، نقش مهمی در حفاظت از حریم خصوصی و امنیت کاربران دارند.
منبع: گزارش پژوهشی سیتیزنلب با عنوان Exposing AdFection: How Discover-Tech Turned Targeted Ads Into a Pipeline for Zero-Click Mercenary Spyware که در ۱۵ اکتبر ۲۰۲۶ منتشر شده است.