
گزارش ماهانه تهدیدات شرکت بیتدیفندر (Bitdefender Threat Debrief) در اکتبر ۲۰۲۶، از افزایش ۳۰ درصدی قربانیان ادعایی حملات باجافزاری نسبت به ماه میلادی مشابه در سال گذشته خبر میدهد. این گزارش همچنین عملیات بینالمللی KillSwitch علیه گروه باجافزاری KillSec و تغییرات مهم در فعالیت گروههای مجرم سایبری را بررسی میکند. بر اساس دادههای این گزارش، گروههای باجافزاری در ماه میلادی گذشته نام ۷۹۰ سازمان را بهعنوان قربانی اعلام کردند. در همین ماه، عملیات KillSwitch به توقیف زیرساختهای KillSec و بازداشت سه عضو این گروه انجامید. بیتدیفندر نیز در این عملیات مشارکت داشت.
افزایش قربانیان ادعایی حملات باجافزاری
بیتدیفندر در گزارش منتشرشده در ۶ اکتبر ۲۰۲۶، دادههای مربوط به بازه اول تا ۳۰ سپتامبر را بررسی کرد. این بررسی، ۷۹۰ قربانی ادعایی حملات باجافزاری را نشان میدهد. این رقم در مقایسه با سپتامبر ۲۰۲۵، افزایشی ۳۰ درصدی دارد و تداوم تهدید باجافزارها علیه سازمانها و کسبوکارها را نشان میدهد.
تیم تحلیل تهدیدات بیتدیفندر برای تهیه این گزارش، اطلاعات منابع عمومی (OSINT) و دادههای وبسایتهای افشای اطلاعات قربانیان باجافزارها (Data Leak Sites یا DLS) را بررسی کرد. گروههای مجرم معمولاً از این وبسایتها برای انتشار نام سازمانهای هدف، نمایش دادههای ادعایی سرقتشده و اعمال فشار بر قربانیان استفاده میکنند.
البته انتشار نام یک سازمان در این وبسایتها، بهتنهایی وقوع قطعی حمله یا صحت تمام ادعاهای مهاجمان را ثابت نمیکند. بیتدیفندر نیز تأکید دارد که نمیتواند تمام این ادعاها را مستقلاً تأیید کند. بااینحال، بررسی روندها در طول زمان میتواند به شناسایی تغییرات فعالیت گروههای باجافزاری کمک کند.
عملیات بینالمللی KillSwitch علیه گروه باجافزاری KillSec
مهمترین رویداد گزارش اکتبر بیتدیفندر، عملیات بینالمللی KillSwitch است. این عملیات در ۳۰ سپتامبر ۲۰۲۶ به توقیف وبسایت افشای دادههای KillSec و چند سرور این گروه منجر شد. وبسایت توقیفشده بیش از ۱۰ ترابایت داده در اختیار داشت.
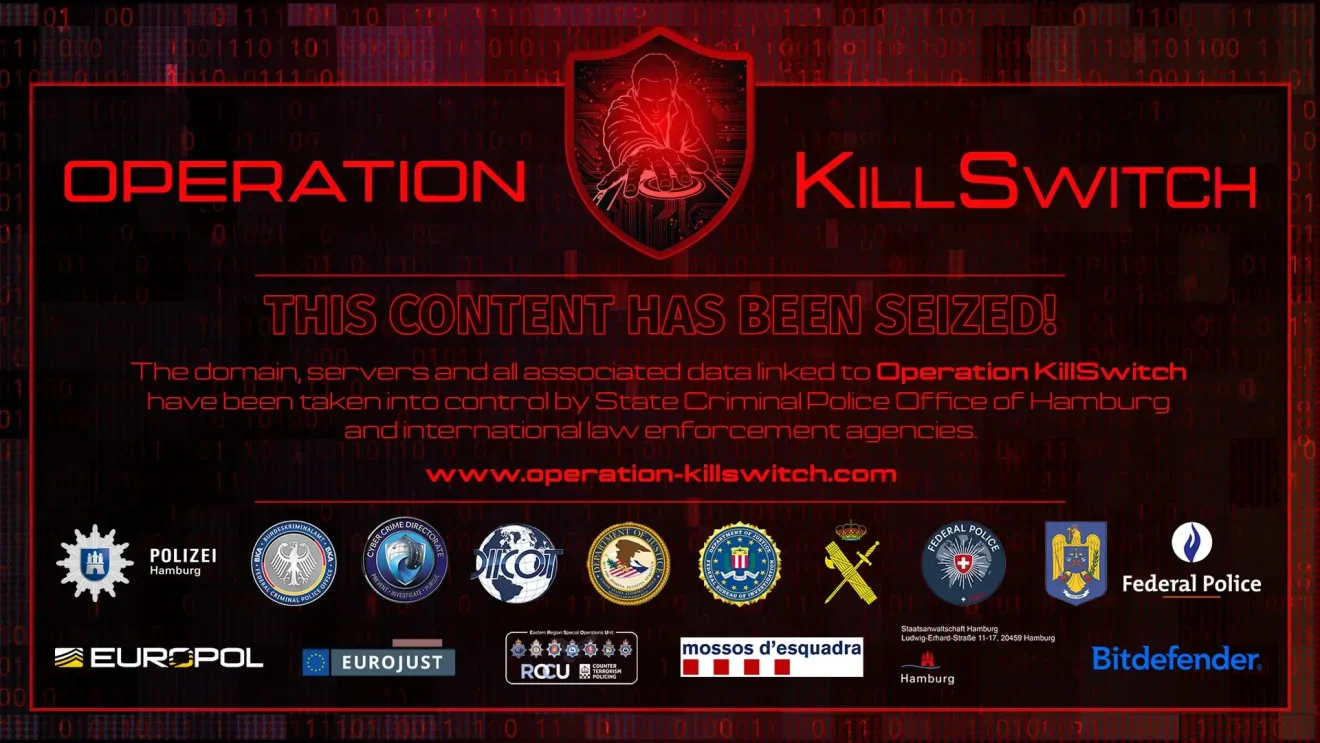
نهادهای مجری قانون در ایالات متحده، بریتانیا، اسپانیا، بلژیک، سوئیس، رومانی و یونان از این عملیات پشتیبانی کردند. یوروپل (Europol) نیز اعلام کرد که در نتیجه این عملیات، سه عضو KillSec بازداشت شدند. بر اساس اطلاعات منتشرشده، مقامها گرداننده این گروه را در اسپانیا شناسایی کردند و او نوجوانی کمسن است.
بیتدیفندر اعلام کرده است که از سال ۲۰۲۴ فعالیت KillSec را زیر نظر داشته و در عملیات KillSwitch مشارکت کرده است. این مشارکت، اهمیت همکاری میان شرکتهای امنیت سایبری و نهادهای مجری قانون را نشان میدهد. چنین همکاریهایی میتوانند با شناسایی زیرساختهای مجرمانه و تحلیل فعالیت مهاجمان، به تحقیقات و عملیات مقابله با جرایم سایبری کمک کنند.
گروه KillSec چگونه فعالیت میکرد؟
KillSec در اواخر سهماهه دوم سال ۲۰۲۴، فعالیت خود را در قالب مدل باجافزار بهعنوان سرویس (Ransomware-as-a-Service یا RaaS) گسترش داد. این گروه پیش از آن نیز کارزارهای هکری اجرا میکرد. برآوردهای مطرحشده در گزارش بیتدیفندر نشان میدهد که KillSec نام دستکم ۵۰۰ قربانی را اعلام کرده و بیش از یکهزار حمله انجام داده است.
یکی از نکات مهم در تحلیل فعالیت این گروه، استفاده از روشهایی فراتر از اجرای مستقیم باجافزار است. بیتدیفندر گزارش میدهد که مهاجمان در برخی موارد، ضعفهای امنیتی بسترهای ابری را شناسایی و از آنها سوءاستفاده میکردند. آنها سپس دادههای موردنظر خود را پیدا میکردند و از سامانههای قربانی خارج میساختند.
این الگو نشان میدهد که تهدید باجافزارها صرفاً به رمزگذاری فایلها و نمایش پیام درخواست باج محدود نیست. سرقت اطلاعات، تهدید به انتشار عمومی دادهها و سوءاستفاده از ضعفهای امنیتی زیرساختهای ابری نیز میتوانند بخش مهمی از زنجیره حمله باشند.
آیا توقیف زیرساختها به معنای پایان تهدید KillSec است؟
توقیف وبسایتها و سرورهای یک گروه مجرم میتواند فعالیت آن را مختل کند؛ اما لزوماً به معنای پایان دائمی تهدید نیست. برخی گروههای باجافزاری پس از عملیات مقابلهای، نام و هویت عملیاتی خود را تغییر میدهند و فعالیتشان را از سر میگیرند. آنها همچنین ممکن است از زیرساختهای پشتیبان یا ارتباطات قبلی خود برای ادامه فعالیت استفاده کنند.
گزارش بیتدیفندر بر ضرورت توجه سازمانها به این احتمال تأکید دارد. حتی پس از توقیف زیرساختهای KillSec و بازداشت اعضای آن، ممکن است برخی منابع عملیاتی یا ارتباطات این گروه همچنان باقی مانده باشند. زیرساختهای پشتیبان پنهان، شبکه همکاران و وابستگان و همکاری با گروههای دیگر، ارزیابی پیامدهای نهایی چنین عملیاتی را دشوار میکنند.
توصیههای امنیتی بیتدیفندر برای مقابله با حملات باجافزاری
بیتدیفندر تأکید میکند که سازمانها نباید برای آغاز اقدامات دفاعی یا بازیابی زیرساختهای خود، منتظر پایان تحقیقات نهادهای مجری قانون بمانند. واکنش مؤثر به حملات باجافزاری به مدیریت مناسب رخداد، بررسی جرمشناسی دیجیتال و استفاده مستمر از اطلاعات تهدید نیاز دارد.
مهمترین اقدامات پیشنهادی عبارتاند از:
-
گزارش حمله به نهادهای مسئول: سازمانها باید حملات باجافزاری را به نهادهای مجری قانون گزارش دهند و سوابق و شواهد مرتبط را حفظ کنند. این اطلاعات به نهادهای مسئول کمک میکند تا فعالیت گروههای مجرم را بهتر بررسی کنند.
-
رعایت الزامات اطلاعرسانی نقض داده: سازمانها باید قوانین و مقررات مربوط به اعلام رخدادهای امنیتی و افشای اطلاعات را بشناسند و الزامات مرتبط را رعایت کنند.
-
انجام بررسیهای جرمشناسی دیجیتال: تیمهای پاسخگویی به رخداد باید شواهد فنی را با دقت جمعآوری و تحلیل کنند. این بررسیها میتوانند مسیر نفوذ، دامنه آسیب و فعالیتهای مهاجم را مشخص کنند.
-
بهروزرسانی مستمر اطلاعات تهدید: تیمهای امنیتی باید رفتار مهاجمان و شاخصهای نفوذ (Indicators of Compromise یا IoC) را بهطور مستمر بررسی کنند. این اطلاعات به شناسایی تهدیدهای جاری و کاهش احتمال حملات مجدد کمک میکنند.
-
سختسازی سامانهها پس از بازیابی: سازمانها باید پس از مهار رخداد و بازگردانی خدمات، ضعفهای امنیتی شناساییشده را برطرف کنند. این اقدام فرصتهای مهاجمان برای نفوذ مجدد را کاهش میدهد.
تحلیل اطلاعات تهدید در کنار اقدامات فنی، نقش مهمی در کاهش ریسک حملات آینده دارد. سازمانها با بررسی الگوهای رفتاری مهاجمان و شاخصهای مرتبط، میتوانند تصمیمهای آگاهانهتری درباره اولویتبندی ریسکها و تقویت دفاع سایبری بگیرند.
مهمترین تحولات گروههای باجافزاری
گزارش اکتبر بیتدیفندر علاوه بر عملیات KillSwitch، چند تحول مهم دیگر در اکوسیستم باجافزارها را بررسی میکند. از صدرنشینی The Gentlemen تا حمله ShinyHunters به زیرساخت Clop و فروش ابزارهای CRPx0، این تحولات نشان میدهند که فعالیت گروههای مجرم همچنان با تغییرات عملیاتی و رقابتهای داخلی همراه است.
گروه The Gentlemen در صدر فهرست باجافزارها
گروه The Gentlemen در ماه قبل، نام ۱۰۵ قربانی را اعلام کرد و در رتبه نخست فهرست گروههای باجافزاری قرار گرفت. این گروه در دو ماه از سه ماه اخیر نیز بیشترین تعداد قربانیان ادعایی را ثبت کرده است.
این گروه صنایع تولیدی، خردهفروشی، ساختوساز، فناوری و مراقبتهای سلامت را هدف قرار داده است.
بر اساس گزارش بیتدیفندر، The Gentlemen از ابزاری با نام GentleCloud برای محافظت از زیرساخت خود استفاده میکند. این ابزار به گروه کمک میکند تا مقاومت وبسایتش را در برابر حملات افزایش دهد و امکان خزیدن خودکار در آن را محدود کند. چنین اقداماتی نشان میدهد که برخی گروههای مجرم نیز برای حفظ دسترسپذیری و امنیت زیرساختهای عملیاتی خود تلاش میکنند.
حمله ShinyHunters به وبسایت افشای دادههای Clop
گروه ShinyHunters با سوءاستفاده از یک آسیبپذیری، وبسایت اختصاصی افشای دادههای Clop را به خطر انداخت. طبق گزارش، این گروه توانست گزارشهای ثبت رویدادهای سرور و کلیدهای خصوصی مرتبط با سرویس Tor را استخراج کند.
ShinyHunters پس از این رخداد، از Clop خواست مبلغی چندمیلیوندلاری به بیتکوین پرداخت کند. این گروه همچنین خواستار پرداخت هزینه اضافی و انتشار عذرخواهی عمومی شد. اختلاف میان دو گروه به سرقت اثبات مفهوم مورد استفاده در کارزارهای بهرهبرداری از آسیبپذیریهای Oracle E-Business Suite مربوط بود.
در همین دوره، Clop تنها نام دو قربانی را برای سپتامبر اعلام کرد؛ رقمی که در گزارش بیتدیفندر بهعنوان کاهشی شدید در تعداد قربانیان ادعایی این گروه مطرح شده است. این رویداد نشان میدهد که زیرساختهای گروههای مجرم نیز ممکن است هدف حمله قرار گیرند و رقابت میان آنها بر فعالیت عملیاتیشان تأثیر بگذارد.
آسیبپذیری Citrix NetScaler به فهرست KEV اضافه شد
یکی دیگر از تحولات مهم، بهرهبرداری مهاجمان از آسیبپذیری CVE-2026-88779 در تجهیزات Citrix NetScaler ADC و Gateway است. طبق گزارش بیتدیفندر، مهاجمان از این آسیبپذیری برای از کار انداختن دستگاههایی استفاده میکنند که قابلیت ورود مبتنی بر SAML در آنها فعال است.
نسخههای NetScaler ADC و Gateway پیش از 14.1-73.41 و 13.1-64.28 تحت تأثیر قرار گرفتهاند. نسخههای مشخصی از شاخههای FIPS و NDcPP نیز آسیبپذیر هستند؛ از جمله نسخههای پیش از 14.1-73.41-FIPS و 13.1-37.282.
مراجع مربوط این آسیبپذیری را به فهرست آسیبپذیریهای شناختهشده مورد بهرهبرداری (Known Exploited Vulnerabilities یا KEV) اضافه کردهاند. این موضوع ضرورت بررسی سریع وضعیت تجهیزات و اعمال اصلاحیههای امنیتی را افزایش میدهد.
سازمانهایی که از NetScaler ADC یا Gateway با قابلیت SAML استفاده میکنند، باید نسخههای نصبشده را با مستندات رسمی Citrix تطبیق دهند. سپس باید اصلاحیههای توصیهشده را اعمال کنند تا خطر سوءاستفاده از این آسیبپذیری کاهش یابد.
گروه CRPx0 از پایان فعالیت باجافزاری خود خبر داد
گروه CRPx0 در وبسایت افشای دادههای خود اعلام کرد که زیرساختهای عملیاتیاش را برای فروش عرضه کرده است. این مجموعه شامل کد منبع، وبلاگ، زیرساخت فرماندهی و کنترل (Command and Control یا C2) و بستر مذاکره با قربانیان میشود. قیمت اعلامشده برای این مجموعه ۱۵۰۰ دلار بود.
قیمت پایین این مجموعه ممکن است ورود مجرمان جدید به حوزه باجافزار بهعنوان سرویس را آسانتر کند. خریداران بالقوه میتوانند با تهیه چنین ابزارهایی، بدون توسعه تمام اجزای فنی از ابتدا، به زیرساختهای آماده دسترسی پیدا کنند.
بااینحال، CRPx0 اعلام کرده است که برنامه هک بهعنوان سرویس (Hacking-as-a-Service) آن همچنان فعال است. هنوز مشخص نیست که این گروه در آینده با نام دیگری فعالیت خواهد کرد یا زیرساختهای خود را به مجموعه دیگری واگذار میکند.
بنابراین، اعلام پایان فعالیت یک گروه باجافزاری لزوماً به معنای حذف ابزارها و منابع قابل استفاده در حملات آینده نیست. فروش زیرساختهای موجود نیز میتواند زمینه فعالیت بازیگران جدید را فراهم کند.
رتبهبندی گروههای باجافزاری
بررسی دادههایی ماه قبل میلادی در گزارش بیتدیفندر نشان میدهد که The Gentlemen در رتبه نخست گروههای باجافزاری قرار دارد. گروههای Qilin و Akira نیز در میان ۱۰ گروه برتر این ماه دیده میشوند.
در مقایسه با ماه قبل، تعداد قربانیانی که Qilin اعلام کرده بود ۵۰ درصد کاهش یافت. این تغییر میتواند نشاندهنده نوسان در فعالیت گروه یا تعداد ادعاهای منتشرشده باشد؛ اما بهتنهایی کاهش قطعی توان عملیاتی آن را ثابت نمیکند.
بیتدیفندر در رتبهبندی خود، تعداد قربانیانی را بررسی میکند که گروهها در وبسایتهای افشای داده اعلام میکنند. این روش برای مقایسه روند فعالیت گروهها مفید است، اما تعداد ادعاها لزوماً با تعداد واقعی حملات یا میزان خسارت مالی واردشده به سازمانها برابر نیست.
صنایع هدف حملات باجافزاری
گزارش بیتدیفندر تغییراتی را در توزیع قربانیان ادعایی میان صنایع مختلف ثبت کرده است. در سپتامبر، تعداد قربانیان ادعایی در صنعت تولید کاهش یافت؛ اما حوزه آموزش و پژوهش همچنان در میان ۱۰ صنعت هدف باقی ماند. صنعت حملونقل نیز به رتبه دهم این فهرست رسید.
گروههای باجافزاری ممکن است زیرساختهای حیاتی، کسبوکارهای ارائهدهنده خدمات به مصرفکنندگان یا سازمانهایی را هدف قرار دهند که در هر دو دسته قرار میگیرند. اختلال در این سازمانها میتواند علاوه بر خسارت مالی، خدمات عمومی و زنجیره تأمین را نیز تحت تأثیر قرار دهد.
شناخت روندهای هر صنعت به تیمهای امنیتی کمک میکند تا تهدیدهای محتمل را بهتر ارزیابی کنند. برای مثال، سازمانهای تولیدی و حملونقل باید علاوه بر حفاظت از دادهها، تداوم فعالیت سامانههای عملیاتی و وابستگیهای زیرساختی خود را نیز در نظر بگیرند.
بااینحال، رتبهبندی صنایع در این گزارش بر اساس ادعاهای منتشرشده از سوی گروههای باجافزاری شکل گرفته است. بنابراین، این رتبهبندی را باید یکی از منابع تحلیل تهدید دانست، نه معیاری قطعی برای تعیین میزان خسارت واقعی هر صنعت.
جمعبندی؛ نقش اطلاعات تهدید در مقابله با باجافزارها
گزارش اکتبر ۲۰۲۶ بیتدیفندر نشان میدهد که مقابله با باجافزارها به مجموعهای از اقدامات هماهنگ نیاز دارد. عملیات بینالمللی برای مختلکردن زیرساختهای مجرمانه، اصلاح آسیبپذیریها، مدیریت رخداد و تحلیل مستمر رفتار مهاجمان، همگی در کاهش ریسک حملات نقش دارند.
عملیات KillSwitch علیه KillSec نمونهای از اهمیت همکاری میان شرکتهای امنیت سایبری و نهادهای مجری قانون است. مشارکت بیتدیفندر در این عملیات، ارتباط میان رصد مستمر تهدیدات و اقدامات عملی برای مقابله با گروههای مجرم را برجسته میکند.
بااینحال، تغییر نام گروهها، حفظ زیرساختهای پشتیبان و انتقال ابزارهای مجرمانه به بازیگران دیگر میتواند تهدید را پس از یک عملیات موفق نیز ادامه دهد. به همین دلیل، سازمانها باید پایش امنیتی را ادامه دهند و برای شناسایی و مهار نفوذهای احتمالی آمادگی داشته باشند.
بیتدیفندر با ترکیب اطلاعات منابع عمومی، بررسی وبسایتهای افشای داده و تحلیل اطلاعات تهدید، روندهای در حال تغییر اکوسیستم باجافزارها را بررسی میکند. چنین تحلیلهایی میتوانند به تیمهای امنیتی در شناسایی الگوهای حمله، اولویتبندی ریسکها و اتخاذ تصمیمهای آگاهانهتر برای تقویت دفاع سایبری کمک کنند.
برای مطالعه جزئیات بیشتر درباره عملیات KillSwitch، فعالیت گروههای باجافزاری و روندهای تهدیدات سایبری در ماه میلادی گذشته، از طریق این لینک به گزارش اصلی Bitdefender Threat Debrief | October 2026 در وبسایت بیتدیفندر مراجعه کنید.